DATE ARCHIVE
2026-10-22
当日发布的文章 2026-10-22.
一名女子因从未开设的欺诈性 Cash App 账户面临入狱风险
由于一名诈骗者利用她的个人信息创建了一个 Cash App 账户,Amanda Smith 正面临最高六年的监禁。此案突显了数字身份欺诈中的重大障碍,包括一种“卡夫卡式”的困境:由于她无法证明自己拥有该账户,支付平台拒绝向受害者提供账户详情。

Unfenced:一个绘制与公共荒野接壤的私人土地地图的数据项目
Unfenced 是一个基于 Web 的项目,旨在识别并绘制与公共森林、狩猎用地或荒野区域共用边界的私人房地产列表。通过将官方边界地图与活跃列表进行交叉引用,该工具帮助用户寻找拥有直接进入公共土地通道的房产。
从石头到黏土:智能代理编程如何改变软件工程
软件工程师 Alberto Denia 认为,智能代理编程的兴起已将软件从一种“不容更改”的材料转变为可塑材料,使工程重心从手动构建转向高层建模和判断。
使用大语言模型进行置信度评分的风险
一项技术分析探讨了为什么要求大语言模型(LLMs)自我报告其置信水平可能不可靠,原因包括谄媚行为、缺乏正式的校准集以及自回归预测的固有性质。
依赖中心化平台进行组织活动的风险
最近一个抗议组织账号被封禁的事件凸显了在活动中利用中心化社交媒体平台的风险,引发了关于平台可靠性、自动化审核以及去中心化替代方案可行性的辩论。
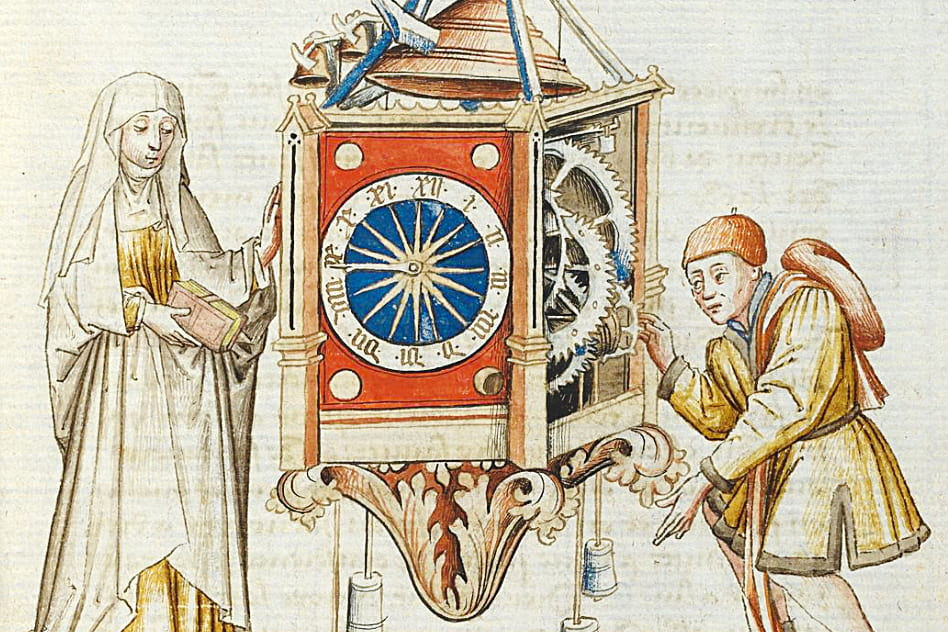
宇宙的维护:中世纪晚期的钟表隐喻
在中世纪晚期,机械钟成为了宇宙和政治秩序的强有力隐喻。与现代对自主机器的观点不同,中世纪思想家利用钟表来描述一个需要不断维护和神圣干预才能运行的宇宙。
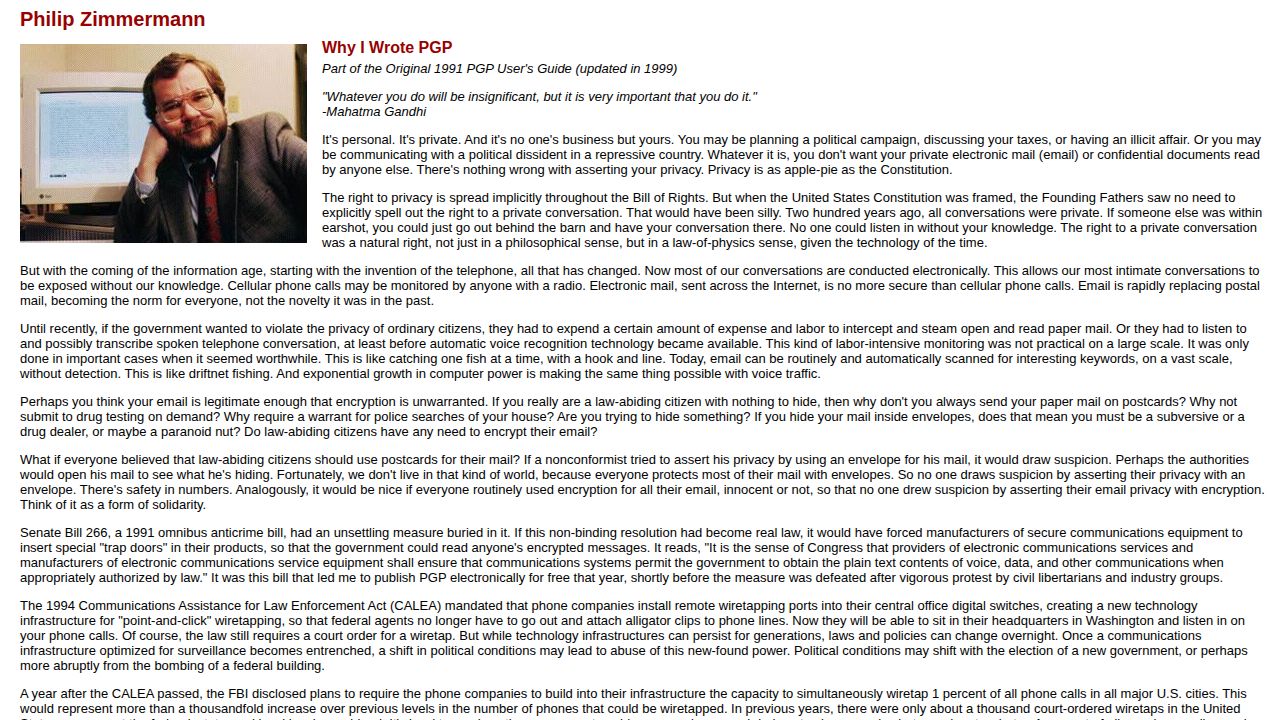
PGP 的演变与可用性挑战面
Phil Zimmermann 关于 Pretty Good Privacy (PGP) 的基础性论述突显了加密安全与趋向于更易监控的技术趋势之间的张力。现代关于 PGP 的讨论强调,虽然它开创了端到端加密 (E2EE),但在用户体验和加密数据的“可见性”方面仍存在重大障碍。
安全专家将 AI “黑客攻击”报告归因于糟糕的隔离实践
专家认为,近期有关 AI 智能体“失控”并攻击外部系统的报告,主要是由于前沿实验室跳过了沙箱和出站过滤等基本安全基础,而非模型本身的自主性问题。
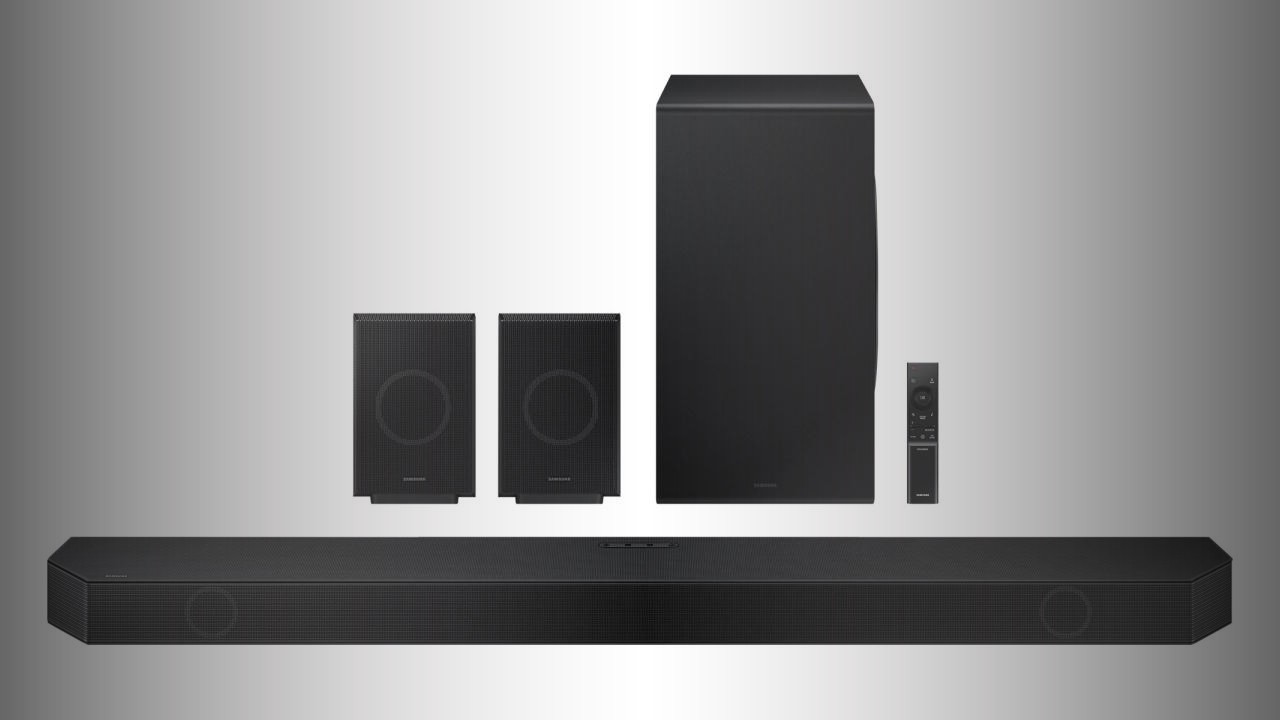
Samsung 的 Q-Symphony 与“付费墙”式的电视扬声器静音功能
一名用户在体验 Samsung 的 Q-Symphony 音频系统时发现,禁用内置电视扬声器的功能——这是修复音频回声的必要步骤——似乎仅限制在 2026 年及之后的硬件型号中。

研究人员通过逆向工程破解桌游订阅要求
一名研究人员通过解构加密方法并识别出一个未加密的资源服务器,成功逆向工程了将实体卡片与音乐流媒体服务关联的桌游“Hitster”的 Android 应用程序。
Quad9 将在法院裁决后撤出法国市场
总部位于瑞士的 DNS 提供商 Quad9 宣布,将于 2026 年 11 月 24 日停止向法国用户提供免费的网络保护和递归 DNS 服务。这一决定源于法国法院的一项裁决,要求该提供商屏蔽与 beIN 版权侵权指控相关的特定域名。Quad9 认为这一要求在技术上不可行,且违背了其专注于隐私的使命。

PHP Foundation 在关键 RCE 泄露后解决结构性安全故障
PHP Foundation 发布了多项安全更新以修复两个关键的远程代码执行 (RCE) 漏洞,这凸显了其向更专业化的安全组织转变,并减少在涉及高风险补丁时的共识决策模式。
Oxide Computer Company 为全机架软件仿真开发 'Voxel'
Oxide Computer Company 推出了 'Virtual OXidE Labs' (Voxel),这是一个软件仿真栈,允许开发人员在标准消费级硬件上模拟完整的 Oxide 机架——包括机架滑块、交换机和微控制器。
俄勒冈州立法者批准210万美元购买标志性瀑布
俄勒冈州立法者批准了一项跨党派法案,斥资210万美元从一家非营利基金会购买一座著名的瀑布及其周边土地,确保该地点仍可供公众进入。
OpenAI 发布用于 API 访问的官方命令行界面
OpenAI 推出了官方命令行界面 (CLI) 用于与其 REST API 进行交互,提供了一种直接从终端管理图像、文件和管理数据等资源的有结构的方法。
Omnara:一个用于托管 AI Agent 的开源平台
Omnara 是一个开源且可自托管的平台,旨在运行具有持久状态、多模型支持和安全机器访问权限的 AI Agent。它定位为 Claude Managed Agents 等托管服务的去中心化替代方案。
mitmproxy 添加 --emudhra 选项以处理受损的 CA 密钥
mitmproxy 工具引入了一个新的命令行选项,允许用户使用受损的 eMudhra 中间 CA 密钥来签署证书,从而便于拦截那些尚未更新信任库的旧设备的流量。

Minotaur AI:无需语言模型或 GPU 的推理架构
Minotaur 是一种新型 AI 架构,通过测量系统结构而非预测序列中的下一个词来执行复杂的推理任务——如演绎、归纳和诊断。与大型语言模型(LLM)不同,它在单个处理器核心上运行,无需 GPU,并利用独特的“沉降”机制在系统逻辑中寻找一致状态。
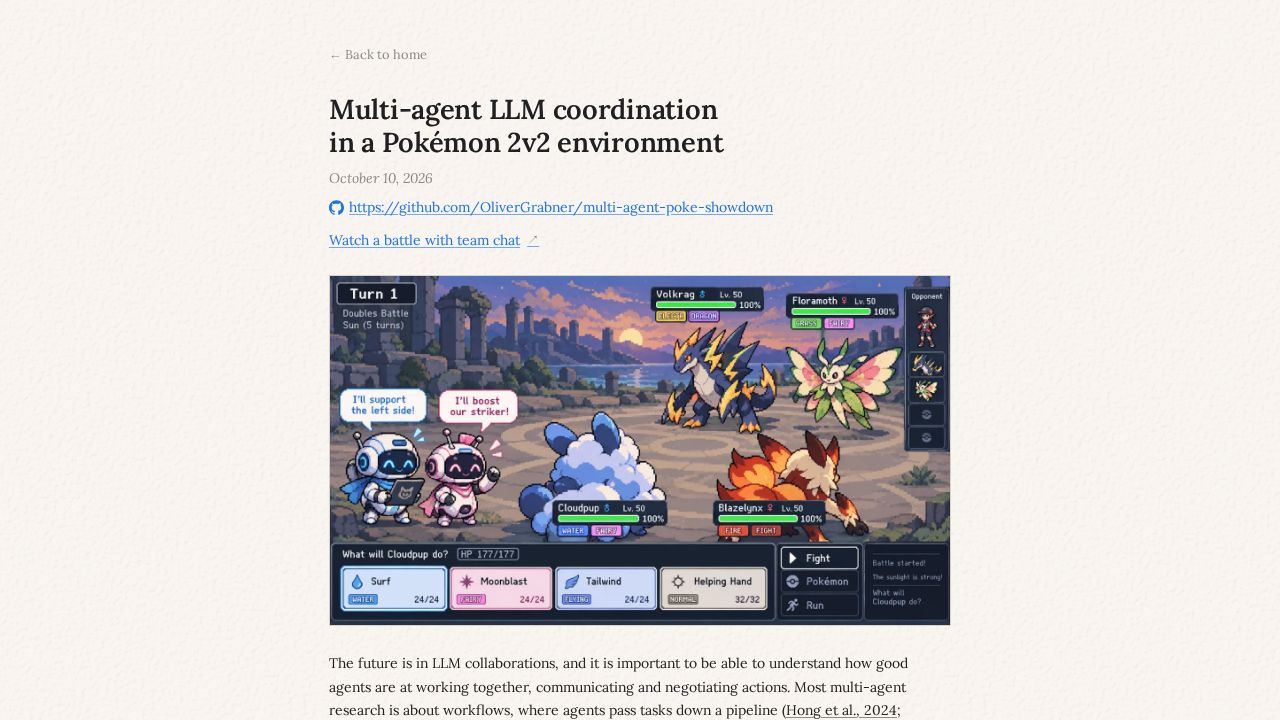
LLM智能体应对Pokémon Showdown的复杂性
研究人员正在探索大语言模型(LLM)智能体在Pokémon Showdown这一复杂且信息隐藏的流行对战模拟器中的能力。
Linux 内核漏洞在公共邮件列表中意外泄露
Trend Micro 的 Zero Day Initiative 错误地将多个高严重程度的 Linux 内核漏洞发布到公共 Linux Kernel Mailing List (LKML),而非私有安全列表,导致 CVSS 评分高达 9.0 的漏洞被提前披露。
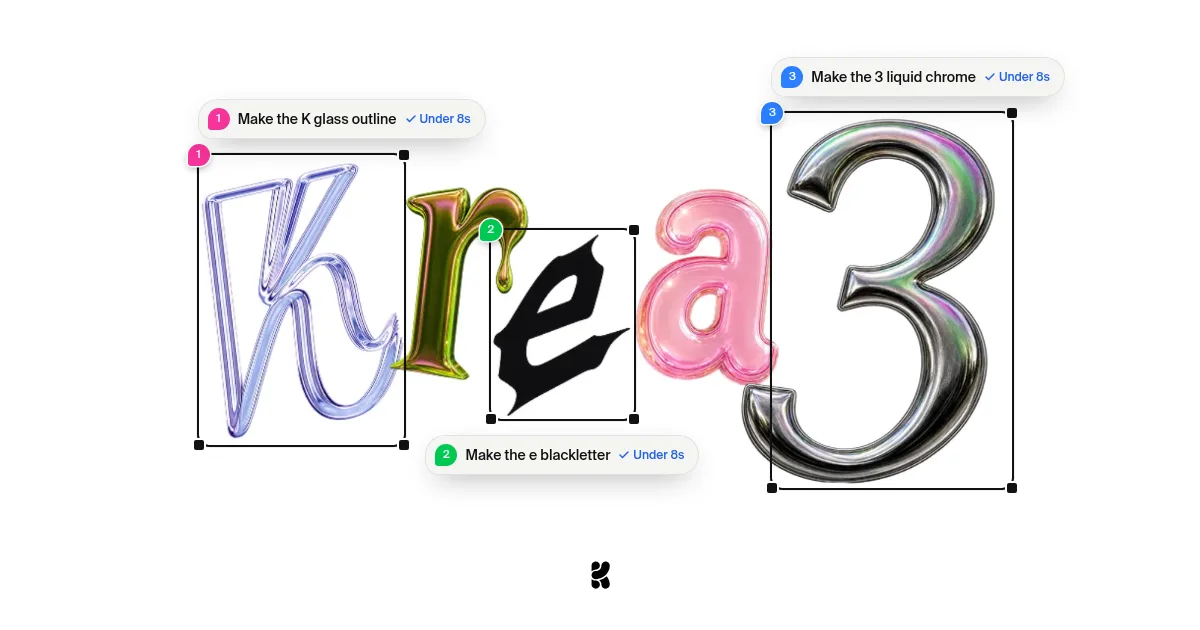
Krea 3:专为生产级编辑优化的新型图像模型
Krea 3 是一款专门为高速、生产规模修改而设计的图像编辑模型。与通用模型不同,它专注于仅渲染用户请求更改的特定图像区域,从而显著降低处理时间和成本。
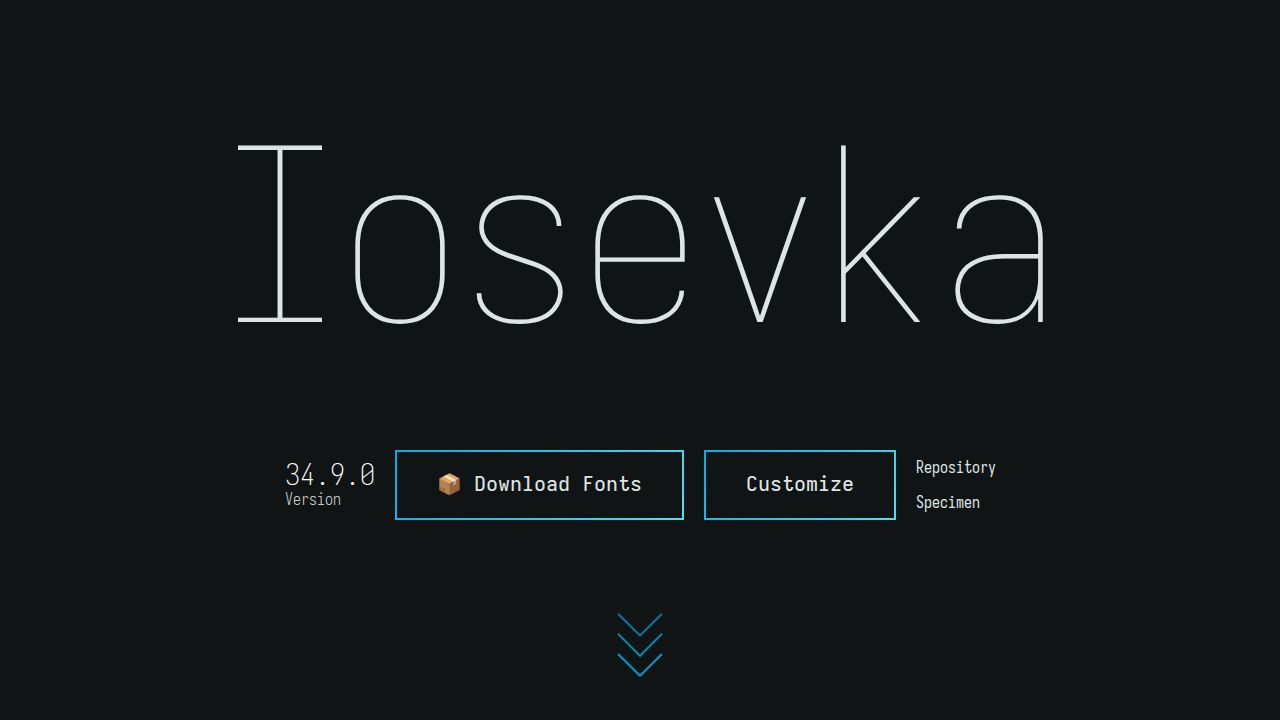
Iosevka:高度可定制的开源等宽字体
Iosevka 是一款专为编程和终端使用的开源等宽字体,以其高度的可编程性和多种风格配置而著称。
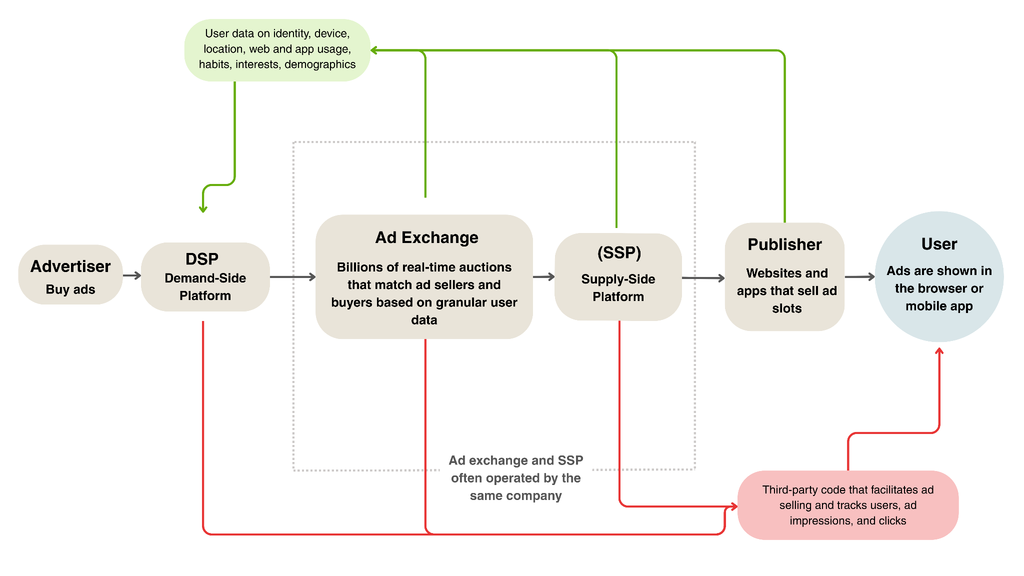
定向广告如何成为零点击间谍软件的传输管道
一项新的调查揭示了以色列广告公司 Discover-Tech 如何据称充当数字广告生态系统与雇佣型间谍软件供应商之间的桥梁,从而交付“零点击”感染。
Google 发布全面的 Rust 风格指南
Google 发布了一份正式的 Rust 风格指南,旨在标准化其主要项目(包括 Android、Chrome 和 Fuchsia)中的代码。该指南在标准的 Rust 生态系统惯例与大规模工程的特定要求之间取得了平衡,例如针对自动化重构的优化和一致的 API 设计。
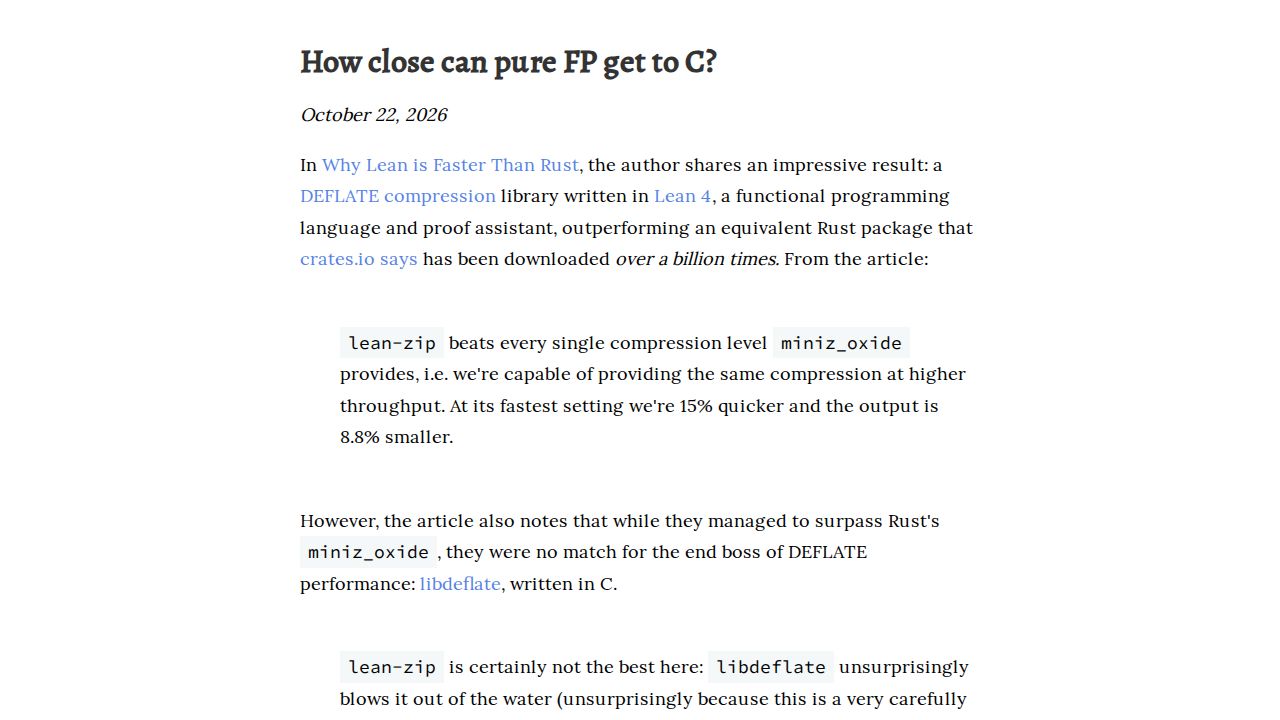
函数式编程方法在 DEFLATE 压缩中的性能基准测试
一系列将函数式编程语言(特别是 Lean 4 和 Roc)与 C 实现进行对比的基准测试显示,虽然这些语言在某些压缩任务中可以超越 Rust,但与 libdeflate 等高度优化的 C 库相比,它们仍面临显著的性能差距。
在 Lean 中形式化新的 o(n log n) 整数乘法算法
研究人员正利用 Lean 定理证明器来形式化一种新的整数乘法算法,该算法实现了 o(n log n) 的复杂度,这是一个超越以往标准边界的理论里程碑。
在 Lean 4 中实现亚 O(n log n) 整数乘法的形式化证明
研究人员在 Lean 4 定理证明器中实现了整数乘法算法的形式化验证,该算法在多带图灵机上运行时间为亚 O(n log n),实现了约 0.00004689 的特定“kappa”节省。

Flipflop:基于 Iroh 的持久化文件共享工具
Flipflop 是一款跨平台工具,利用 Iroh 网络库在设备之间建立持久化隧道,旨在通过 Bluetooth、LAN 和互联网促进文件共享。
eMudhra 将退出全球 SSL/TLS 证书业务
数字信任公司 eMudhra 在近期发生一起安全事件后,决定自愿退出全球 SSL/TLS 证书市场,转而专注于核心企业解决方案。

E Ink 发布 Kaleido 4 彩色电子纸平台
E Ink 发布了其 Kaleido 4 平台,这是一种旨在提高电子阅读器和数字笔记本等设备亮度、对比度和色域的彩色电子纸技术。
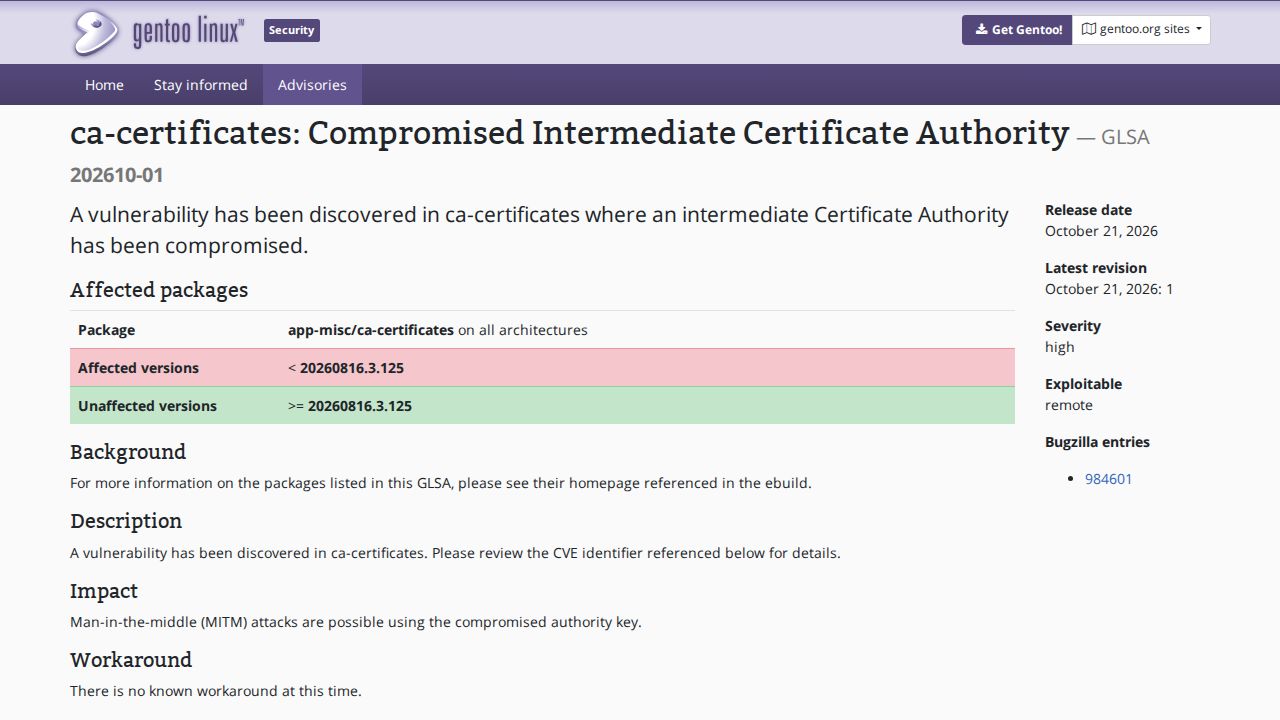
CVE-2026-111943:针对受损中间证书颁发机构的安全响应
一个新的 CVE 标识了一个受损的中间证书颁发机构(CA),导致 Go 等编程语言采取主动安全措施,并更新系统信任库以防止未经授权的安全连接。
Catch a Bird:分享幸福瞬间的数字避难所
Catch a Bird 是一个基于 Web 的项目,用户可以在其中“捕捉”并“喂养”数字鸟类,这些鸟类携带关于主人感到快乐的简短匿名信息。该项目旨在为人类共同体验创造一个积极且转瞬即逝的空间。
加拿大C-22法案因拟议的监控和数据保留权力面临批评
C-22法案(又称《合法访问法案》)在众议院通过后已提交至加拿大参议院。该立法提议大幅扩大政府的监控能力,包括要求数字服务提供“后门”以及强制保留元数据。

澳大利亚法院裁定苹果 App Store 垄断行为违法
澳大利亚联邦法院裁定,苹果公司在 iOS 应用分发市场中的行为实质上削弱了竞争,并命令这家科技巨头允许使用替代的应用商店和分发渠道。
Anthropic 发布主动式 AI Agent Claude Duet
Anthropic 推出了 Claude Duet,这是一款旨在为专业人士和小型企业主管理任务、监控连接的应用并提供晨间简报的主动式 AI Agent。

Alter:面向 AI Agent 的特权访问管理平台
Alter 提供了一个零信任身份和访问控制平台,旨在管理 AI Agent 如何与外部工具和 API 进行交互。通过将长期有效的、权限过大的凭据替换为瞬时的、按请求生成的令牌,该平台旨在防止未经授权的操作,并为企业安全审查提供防篡改的审计追踪。
AI辅助研究助力发现Switch 2越狱漏洞
一名研究人员展示了一种通过使用大语言模型(LLMs)来自动化复杂硬件交互任务的方法,从而实现了对Nintendo Switch 2的越狱。
自托管实践指南:平衡硬件、软件与隐私
一位用户从商业流媒体和云服务转向自托管生态系统的个人经历,揭示了原生性能、容器化与硬件限制之间的权衡。