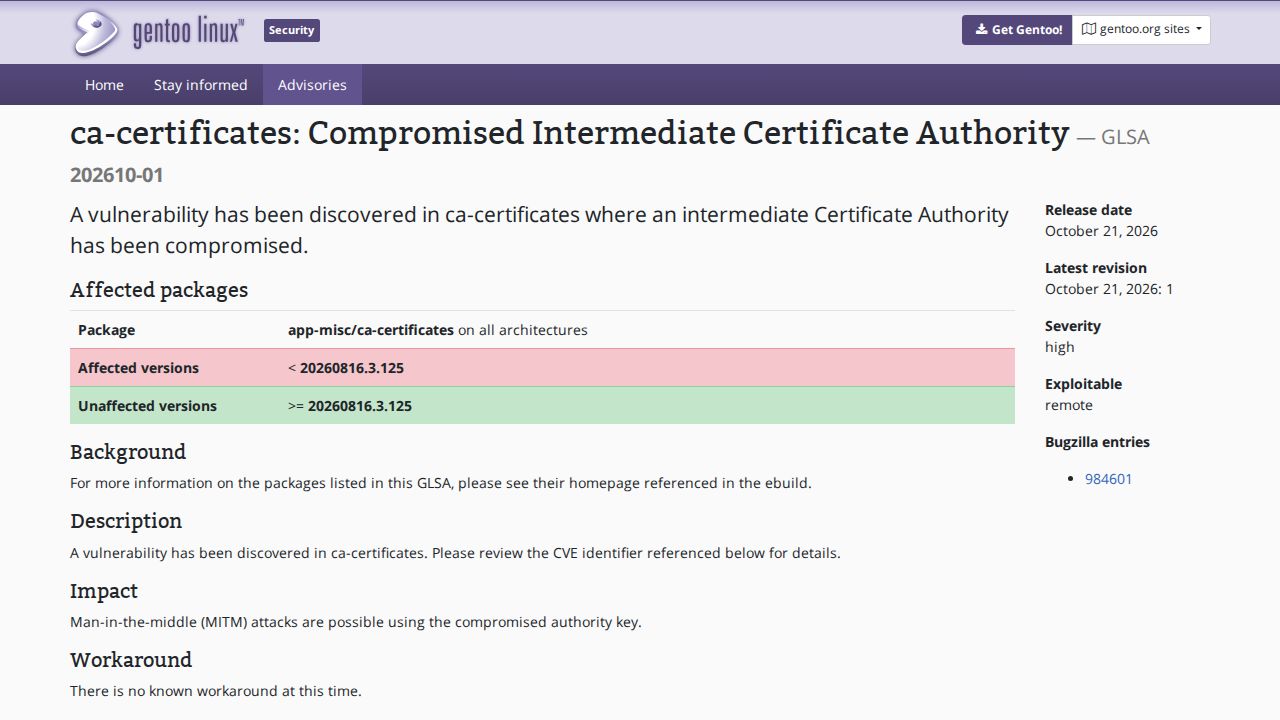
CVE-2026-111943 的识别标志着美国国家标准与技术研究院(NIST)正式承认一个受损的中间证书颁发机构(CA)。证书颁发机构是负责颁发数字证书的受信任实体,这些证书用于验证网站和服务器的身份。当一个中间 CA——即由根 CA 授权颁发证书的从属实体——遭到破坏时,它可以被用于颁发看似合法的欺诈性证书,从而可能导致中间人攻击。
关于此漏洞的技术讨论强调了不同的软件生态系统如何应对此次泄露。一些观察人士指出,该问题可能与“eMudhra”事件有关,这表明虽然该 CVE 对 NIST 来说是新的,但基础的破坏可能在某些圈子里已经为人所知一段时间了。一个关键的技术区别在于软件如何处理信任:某些工具,例如 Go 编程语言,可能会主动阻止这些受损的证书,即使底层操作系统的信任库尚未更新。这种主动拦截是一种防御措施,旨在确保应用程序不会与使用欺诈性凭证的服务器建立安全连接。
对于用户和开发者来说,主要的修复措施包括更新系统级证书包和特定的软件二进制文件。例如,Gentoo Linux 用户被建议将“ca-certificates”包更新到特定版本,以确保本地信任库反映受损 CA 的撤销状态。此外,由于某些软件将其自带的一套受信任证书直接捆绑到其二进制文件中(而非完全依赖操作系统),“uv”或“certifi”等工具的用户必须更新这些特定软件包,以从捆绑数据中移除受损的证书。这突显了安全领域的碎片化:一个系统可能在操作系统层面已完成补丁修复,但如果应用程序使用内部过时的证书库,仍可能保持脆弱状态。