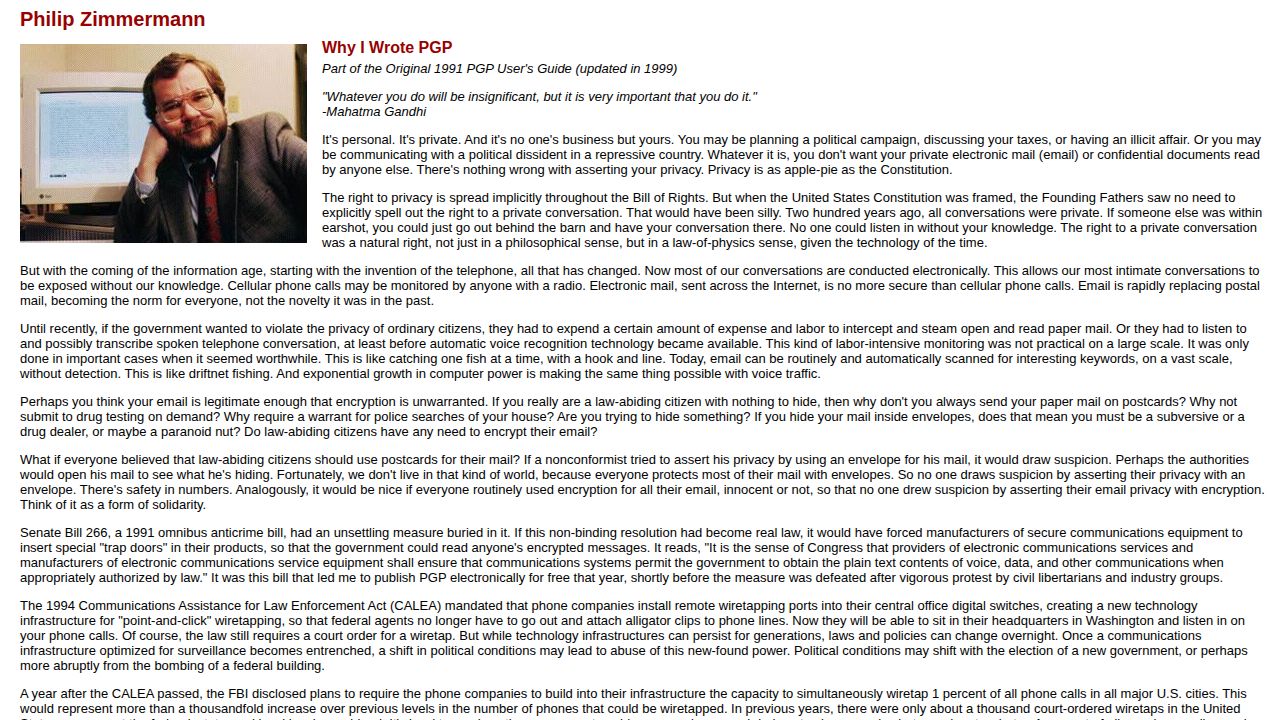
Pretty Good Privacy (PGP) 由 Phil Zimmermann 开发,作为一种安全通信工具,它建立了最早广泛可用的公钥加密方法之一。在对他创作的回顾中,Zimmermann 指出了一个经常被提及的主题,通常被称为“Zimmermann 定律”:即技术往往向有利于更易监控的方向演变的趋势。这一观察强调了软件开发中的根本冲突——即在追求私人通信的愿望与数据收集和监控的系统压力之间寻求平衡。
尽管具有历史意义,许多用户仍指出实质性的可用性障碍阻碍了 PGP 成为通用标准。从历史上看,该过程需要手动交换密钥,并在通过电子邮件发送之前,在不同应用程序之间移动文本进行加密。现代评论者指出,这些摩擦点依然存在;甚至在今天,将身份管理为文件仍然是大多数人的抽象概念。虽然一些开发者欣赏看到原始密文而非隐藏后台过程的透明度,但其他人认为,重点应该从完善底层加密转向创建统一的 E2EE 可用性标准。
在当代的网络环境中,诸如 OpenPGP.js 之类的实现正被用于将这些原则整合到现代架构中。例如,一些项目使用浏览器端生成,以确保私钥永远不会离开客户端设备,而服务器仅存储用于签名验证的公钥。这种方法通过允许客户端直接拥有自己的会话身份,最大限度地降低了诸如密码哈希数据库泄露等风险。然而,关于单个加密工具是否能在不解决核心问题(即让复杂的安全机制对普通用户透明)的情况下实现大规模普及,争论仍在继续。
最终,PGP 既是一个技术里程碑,也是一个关于权衡的案例研究。它证明了端到端加密在技术上是可行的,但也展示了高昂的交互成本——例如手动处理密钥或处理多应用工作流——如何限制其覆盖范围。随着监控资本主义和自动化数据处理继续扩大规模,挑战依然在于提供强大的隐私保护,且不需要用户成为他们试图保护的系统机制方面的专家。
(注:讨论强调了关于“Zimmermann 定律”的各种观点,评论者争论流量增加是否使得自动化语音识别成为大规模监控中不可避免的工具。)