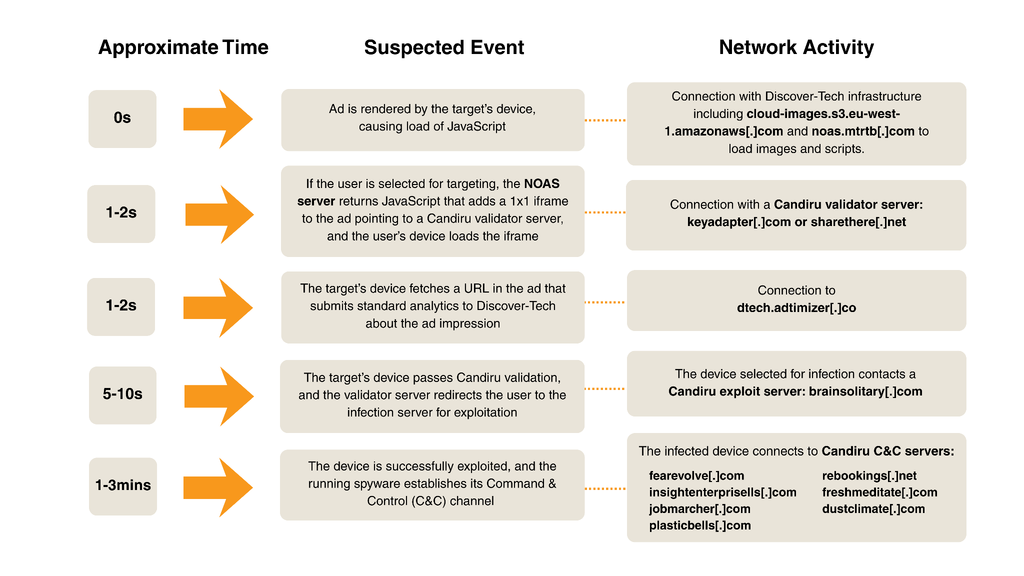
The Citizen Lab 和 Confiant 的研究人员识别出一种他们称为“AdFection”的方法,即利用定向在线广告作为雇佣型间谍软件的交付机制。此次调查的核心是 Discover-Tech,这是一家以色列公司,它自称为合法的广告公司,但据称作为 Candiru(现更名为 Integrity Labs)和 Bindecy 等间谍软件合作伙伴的促进者。通过利用在线广告生态系统的标准基础设施,这些行为者可以在广告渲染的瞬间向设备交付感染,无需用户进行任何交互。
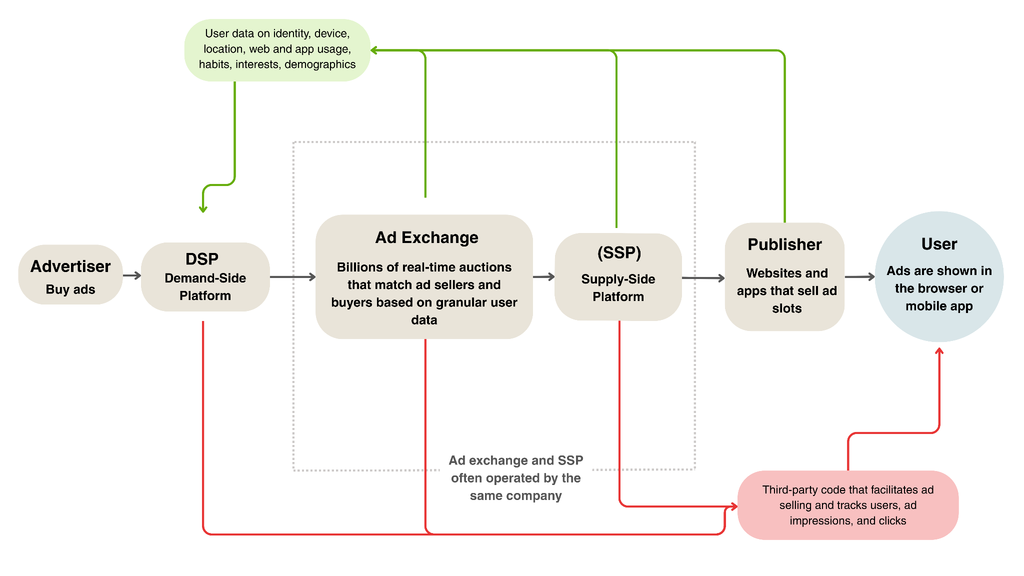
此图说明了第一段中描述的 AdFection 机制的技术流程。
该机制依赖于实时竞价(RTB)的标准架构,广告商根据设备标识符和 IP 地址等细粒度数据,竞标向特定用户展示广告的机会。据报道,Discover-Tech 利用名为 Controlium 的平台,允许间谍软件客户对个人进行画像和去匿名化处理。该公司还采用“NOAS 服务器”(或“getAd 服务器”),该服务器接收来自用户设备的广告标识符。根据源 IP 和标识符,服务器决定是否返回 JavaScript 代码。如果目标符合条件,服务器将交付可执行浏览器漏洞以安装间谍软件的代码。这种设置允许该公司避免直接与投放广告的主要广告网络共享恶意代码。
此图解释了第二段中提到的特定服务器端逻辑和标识符处理。
此行动的规模非常显著;对 40 亿条竞价记录的分析显示,Discover-Tech 的广告出现在数十个国家的近 200,000 个独立网站和应用程序上。此外,调查发现,被称为“DARK CARTOGRAPHER”的威胁行为者利用 Discover-Tech 的基础设施将移动广告 ID 与电话号码关联,促进大规模去匿名化。虽然 Google 和 IAB Europe 等主要平台随后已将 Discover-Tech 从其“认证”供应商名单中移除,但该报告强调了广告行业的结构性漏洞:旨在针对消费者推销产品的同一系统,可以被重新利用来针对个人进行监控。在这些“零点击”攻击中利用的具体浏览器漏洞仍是技术审查的重点,因为主要报告侧重于交付管道,而非用于在主机设备上实现持久性的具体漏洞代码。
此图支持第三段中关于“DARK CARTOGRAPHER”行为者的活动描述。
证据: - The Citizen Lab 报告提供了 AdFection 管道以及 Discover-Tech 的 Controlium 和 NOAS 服务器平台具体作用的主要技术确认(主要)。 - Confiant 的调查证实了 Discover-Tech 与雇佣型间谍软件公司 Candiru 之间的联系,详细说明了混淆 JavaScript 和 C2 握手的使用情况(支持-2)。