12465 puntos
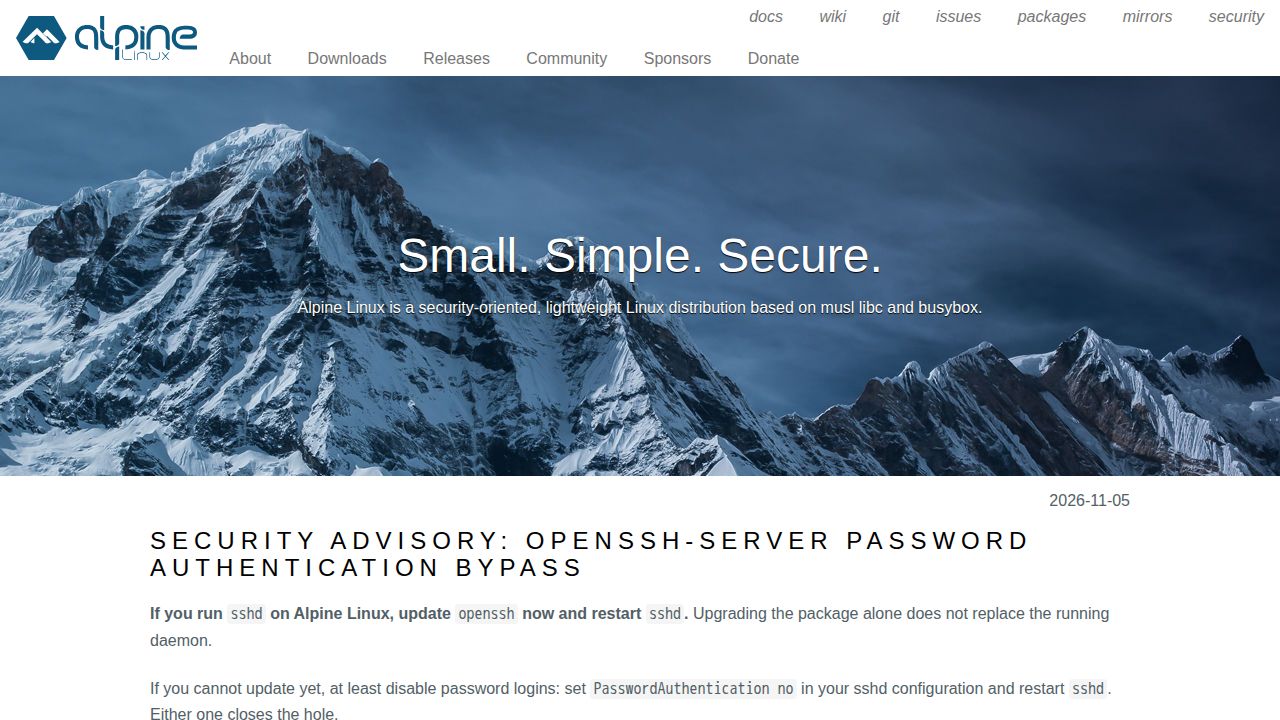
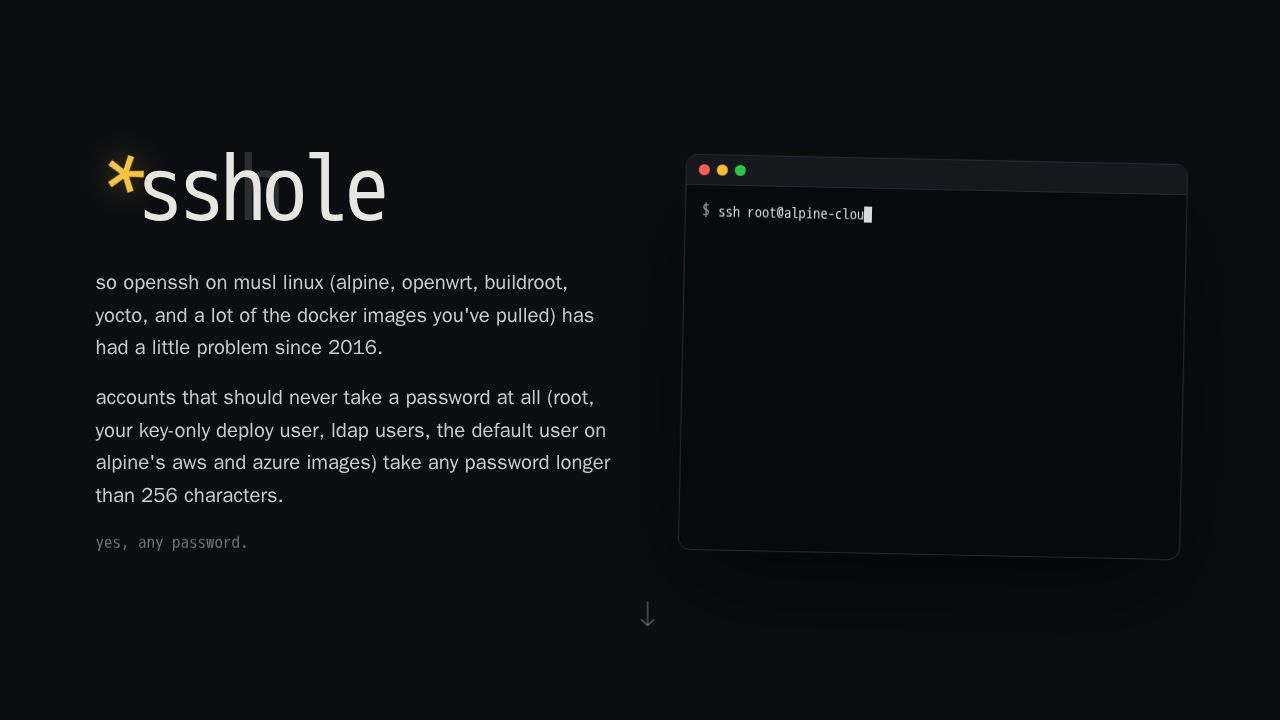
Un cambio en la biblioteca C musl crea una posible vulnerabilidad 'Sshole'
Un cambio en la función `crypt()` de la biblioteca C musl, que ahora devuelve un solo carácter en lugar de NULL en caso de error, podría permitir el acceso no autorizado a sistemas que ejecutan OpenSSH sin PAM y utilizan contraseñas largas.
Leer el artículo completo →