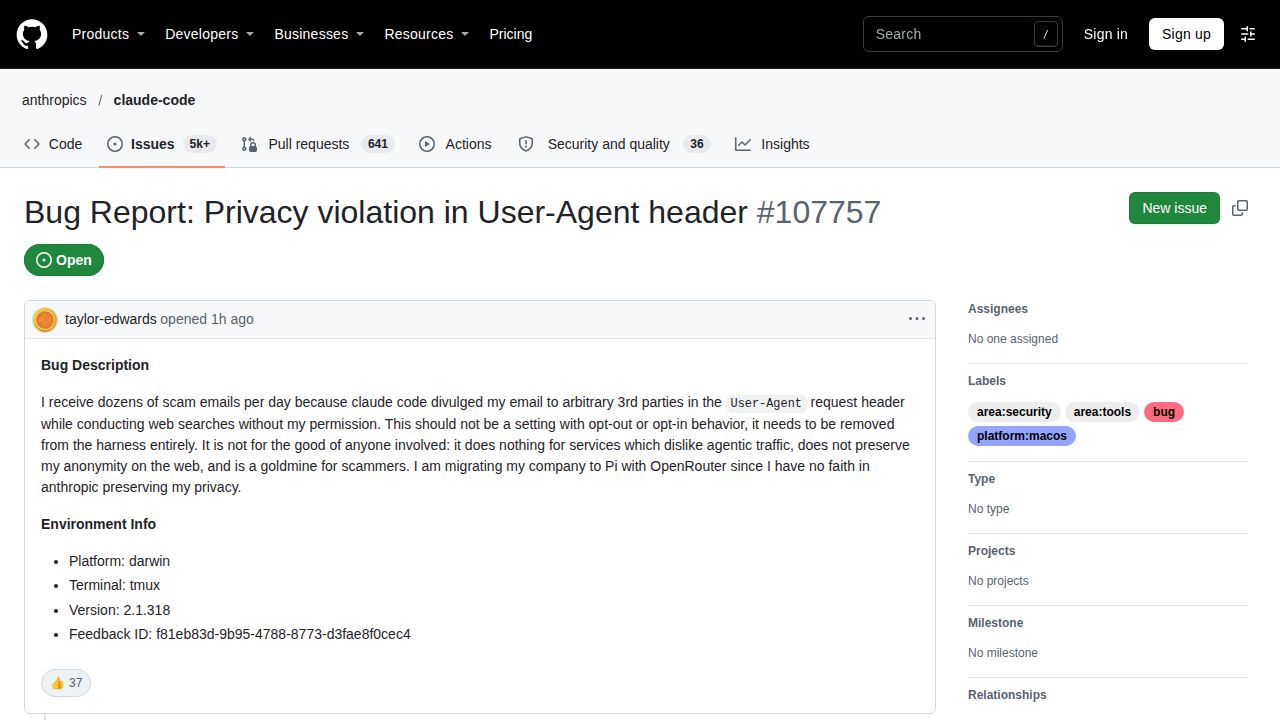
Un informe de errores presentado en GitHub indica que Claude Code, la interfaz de línea de comandos (CLI) oficial de Anthropic para sus modelos de IA, podría estar comprometiendo la privacidad de los usuarios al revelar direcciones de correo electrónico a sitios web de terceros. El problema se centra en el comportamiento de la herramienta durante las búsquedas web automatizadas, donde supuestamente incluye la dirección de correo electrónico del usuario dentro del encabezado de solicitud User-Agent. Este encabezado es una pieza estándar de metadatos enviada por navegadores web y herramientas para identificar el software que realiza la solicitud, pero en este caso, parece estar transportando información de identificación personal (PII).
La consecuencia práctica de este comportamiento es un aumento significativo en las comunicaciones de spam y estafas para los usuarios afectados. Un informador señaló haber recibido docenas de correos electrónicos de estafa diariamente, algunos de los cuales estaban personalizados con su nombre y apellido completos. Esto sugiere que los sitios web de terceros están recolectando con éxito las direcciones de correo electrónico de los encabezados de solicitud. El informe enfatiza que esto no es una cuestión de preferencia del usuario o una función de inclusión voluntaria; más bien, es un comportamiento estructural en el armazón actual de la herramienta que carece de un mecanismo para preservar el anonimato o anonimizar la identidad del usuario durante las tareas automatizadas.
Las observaciones técnicas de la comunidad sugieren que el comportamiento puede ser inconsistente o depender del contexto. Algunos usuarios informaron que la herramienta incluso utilizó direcciones de correo electrónico corporativas mientras estaban conectados a cuentas privadas, lo que plantea preocupaciones sobre cómo la herramienta gestiona los datos de sesión y la identidad. Si bien la herramienta está diseñada para proporcionar 'velocidad de máquina' y autonomía en la ejecución de tareas complejas, la implementación actual parece sacrificar la privacidad del usuario por estas capacidades. Debido a estas preocupaciones, algunos usuarios han expresado una pérdida de confianza en las protecciones de privacidad de la herramienta y han comenzado a migrar a servicios alternativos como Pi o OpenRouter. El informe de errores permanece abierto, destacando una necesidad crítica de un mecanismo de preservación de la privacidad en las capacidades de búsqueda web de la herramienta.
Sigue siendo incierto exactamente cuántos usuarios están afectados o la lógica específica dentro del código base que construye el encabezado User-Agent. Además, el material de origen no aclara si existen configuraciones actuales para optar por no participar en este comportamiento o si un arreglo ha sido priorizado por el equipo de desarrollo. Hasta que se publique un parche, la funcionalidad de búsqueda web automatizada de la herramienta representa un riesgo documentado de filtrar la identidad del usuario a cualquier sitio con el que el agente interactúe.