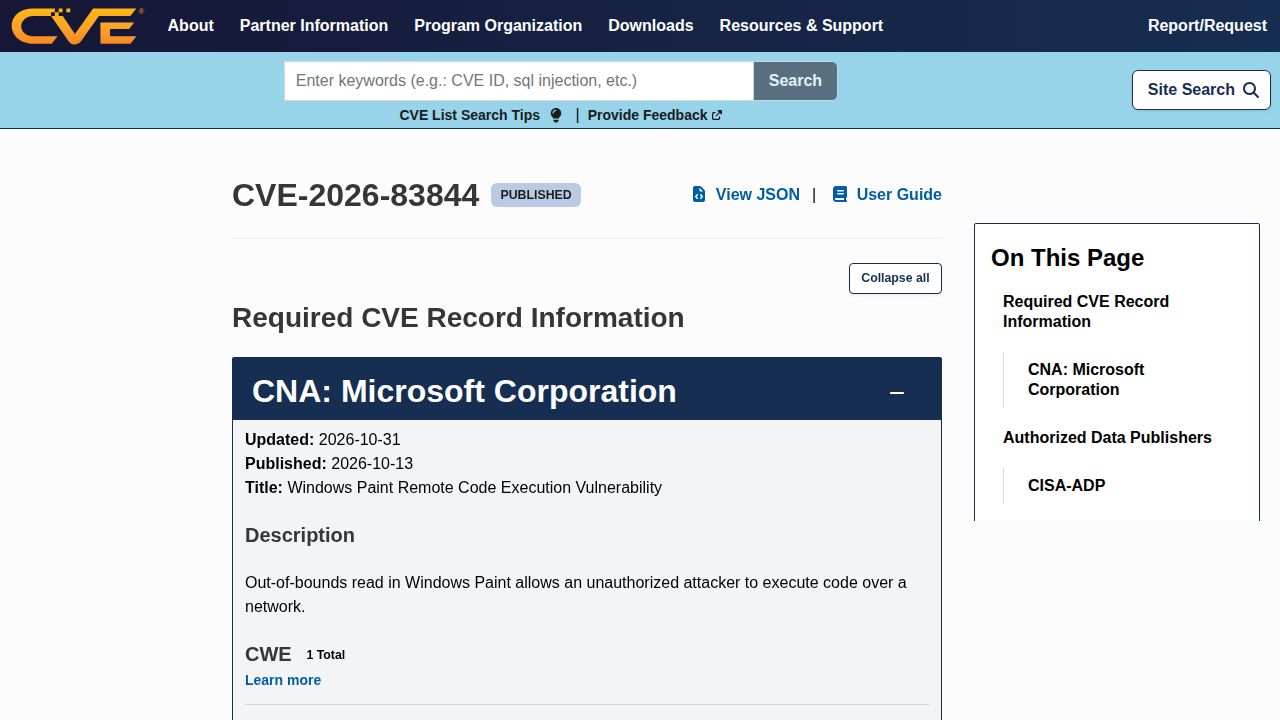
La iteración moderna de la aplicación MS Paint, que difiere significativamente de la utilidad clásica 'mspaint.exe', ha sido vinculada a una vulnerabilidad de ejecución de código remoto (RCE) (CVE-2026-83844). A diferencia de la versión heredada, la aplicación 'Paint' actual incluye funciones avanzadas como capas y eliminación de fondos, lo que ha llevado a su evolución hacia un componente de software más complejo. La vulnerabilidad afecta específicamente a las versiones que van desde la 11.0.0.0 hasta, pero sin incluir, la 11.2605.91.0.
Según la divulgación del CVE, un atacante no autenticado podría explotar este fallo enviando un paquete especialmente diseñado a un servicio afectado a través de la red. Esta descripción implica que la aplicación —o un servicio asociado con ella— es accesible a través de una red, una característica que ha causado un escepticismo significativo entre los usuarios. Algunos observadores señalaron que la vulnerabilidad parece no requerir ninguna interacción del usuario ni autenticación, lo que plantea interrogantes sobre si la naturaleza 'remota' del error es un resultado de la arquitectura moderna de la aplicación o un posible error de reporte estándar en la documentación del CVE.
La remediación del fallo implica actualizar la aplicación a una versión parcheada. Algunos usuarios informaron que la corrección no apareció automáticamente a través de Windows Update estándar, requiriendo una actualización manual a través de la Microsoft Store. Si bien el mecanismo específico de cómo una aplicación de pintura expone un servicio accesible por red sigue sin estar claro a partir de los datos proporcionados, la vulnerabilidad resalta las implicaciones de seguridad de modernizar herramientas de escritorio heredadas con capacidades de red.