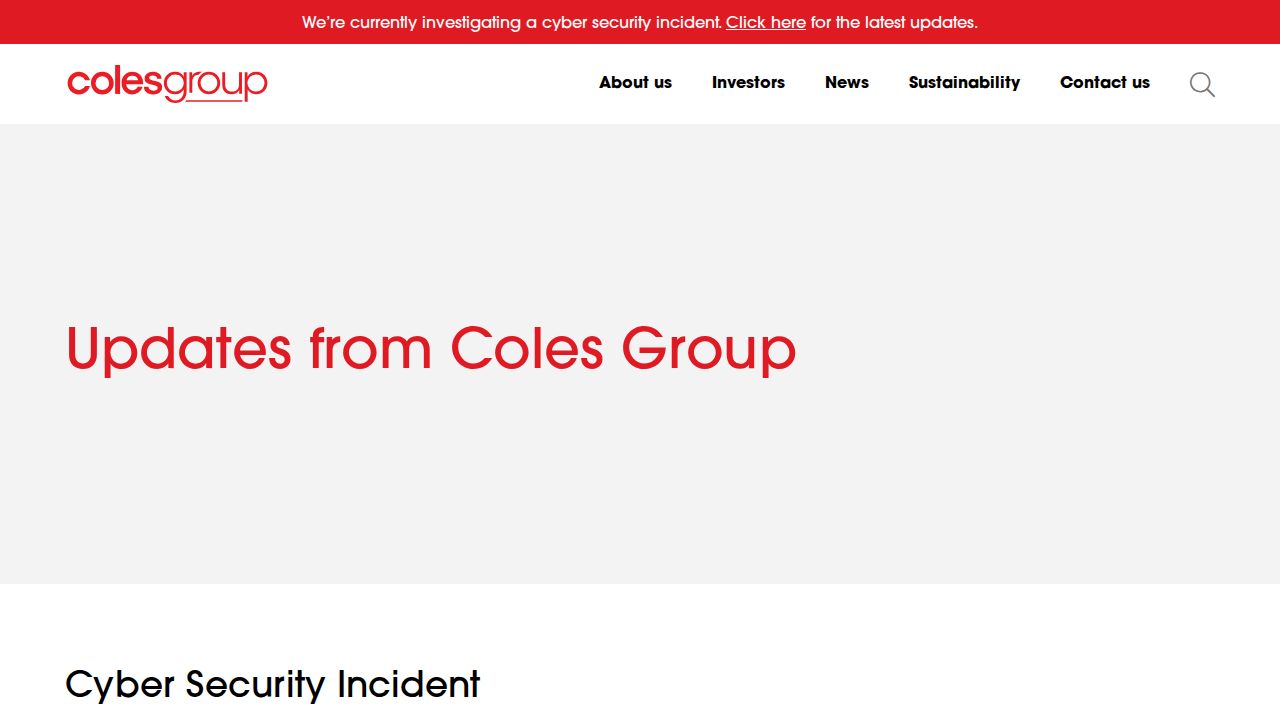
オーストラリアの主要な2大スーパーマーケットチェーンの一つであるColesは、サイバーセキュリティ事案が発生したことを公式に認め、顧客に対してセキュリティ資格情報の更新を勧告しました。この発表は、大規模な漏洩の報告が頻繁にあり、消費者の間で絶え間ない懸念となっているオーストラリアにおいて、データプライバシーに対する公共の意識が高まっている時期に行われました。
公式な認容と詳細の欠如
元の投稿は、Colesがサイバーセキュリティ事案の被害に遭ったことを報告し、同社の公式アップデートページへのリンクを掲載しています。しかし、提供されている情報は現在限られており、主な情報源は侵害の詳細な内訳ではなく、高レベルの通知にとどまっています。
Hacker Newsのコメント欄では、公式のFAQには実際に何が起こったかについての具体的な情報がほとんど提供されていないことが指摘されました。OuterValeというハンドル名のコメント投稿者は、この投稿は「全く詳細がない」と主張し、現在の情報は「どこかで何かが起きた」と言っているのと同等であると示唆しました。
報告義務とインフラのステータス
議論における争点の一つは、オーストラリアの法律の下でColesが「重要インフラ」に分類されるかどうかでした。viraptorというコメント投稿者は、なぜ同社がオーストラリア・サイバーセキュリティセンター(ACSC)を関与させたのか疑問を呈し、もし重要インフラでないのであれば、オーストラリア情報コミッショナー事務局(OAIC)への報告のみが必要になる可能性があると示唆しました。
対照的に、NoPicklezという別のコメント投稿者は、Colesは重要インフラのカテゴリーに属するため、特定の報告要件が必要になると主張しました。この区別は重要であり、規制当局による監視のレベルや、政府への義務的な開示のスピードを決定するからです。
ユーザーの感情とセキュリティへの懐疑心
この事案は、企業が堅牢なサイバーセキュリティに投資する動機についての広範な議論を呼び起こしました。panicinducerというコメント投稿者は、企業はしばしば最低限のことしか行わず、事案が企業に大きな影響を与えて意味のある変化を強制することは滅多にないという主張を展開しました。この感情は、オーストラリアにおけるデータ漏洩の蔓延に対して諦めを表明した他の人々によっても共有されました。
同社のパスワード管理に関しては、具体的な技術的懐疑心も提起されました。SP3269というコメント投稿者は、Colesがパスワードを平文で保存しているのか疑問を呈し、侵害の際に個人の資格情報がどのように扱われるかに関する一般的なユーザーの懸念を浮き彫りにしました。