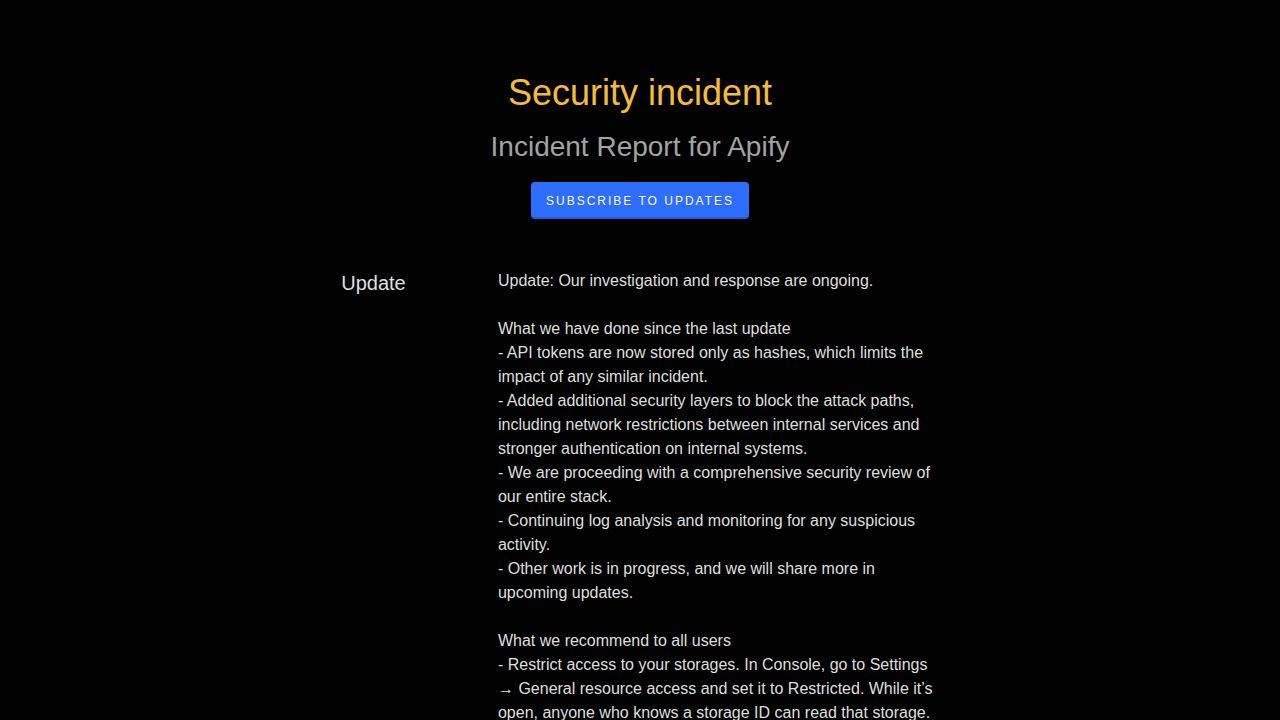
Apifyは、2026年11月9日から10日の間に、第三者が侵害された認証情報を使用して同社の内部システムおよび多数のアカウント認証情報にアクセスしたことを検知しました。この侵害は11月11日に特定され、同社は直ちに攻撃者のアクセスを遮断し、アクセスされたデータの範囲に関する包括的な調査を開始しました。
検知と即時対応
Apifyは、UTC時間の11月11日12:13に不正な活動を特定しました。検知後、同社は予防措置として、GitHubを含む外部連携への複数のOAuth接続を無効化しました。
調査の結果、これらの無効化された接続が攻撃の経路として使用されたことは確認されませんでしたが、同社はさまざまな重要な内部シークレットをローテーションし、システムに追加の監視を導入しました。
「APIトークンは現在ハッシュとしてのみ保存されるため、同様の事案が発生した場合の影響を制限できます。」
— Security incident
インフラの強化と緩和策
将来の事案のリスクを軽減するため、ApifyはAPIトークンをハッシュとしてのみ保存するようにアーキテクチャを更新しました。この変更は、同様の認証情報に基づく攻撃の影響を制限することを目的としています。
同社はまた、内部サービス間のネットワーク制限や、内部システム向けのより強力な認証プロトコルを含む新しいセキュリティレイヤーを実装しました。現在、スタック全体の包括的なセキュリティレビューが進められています。
ユーザーのアクションとデータプライバシー
Apifyは、ユーザーに対し、設定に移動して「全般的なリソースアクセス(General resource access)」を「制限(Restricted)」に設定することで、ストレージへのアクセスを制限することを推奨しています。この設定が行われていない場合、ストレージIDを知っている人なら誰でもそのストレージを読み取ることができます。
プライベートなGitHubリポジトリからActorを構築しているユーザーは、Actorの設定内で「プロバイダーの変更(Change provider)」を選択してGitHubアカウントを再接続するよう指示されています。Apifyは、侵害の影響を受けたことがまだ特定されていないユーザーには連絡を行わないと述べています。
残された不確実性
初期の認証情報侵害の具体的な根本原因については、現在も調査中です。Apifyは、事案発生から1週間以内に、根本原因と修正手順を詳述したポストモーテムレポートを公開することを約束しています。
Hacker Newsの読者の反応
- 代替案: あるコメントでは、Bleeping Computerの報道が、APIトークンのローテーションや2FAのリセットなど、Apifyの対応に関するより具体的な詳細を提供していると指摘されました。 コメント ↗
- 懐疑的: あるコメントでは、なぜAPIトークンが最初からハッシュとして保存されていなかったのかと、同社のセキュリティ慣行に懐疑的な意見が示されました。 コメント ↗
- 疑問: 別のユーザーは、流出したデータに含まれる具体的なデータ型に関して、同社による透明性が欠けていると指摘しました。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗