A pesar de la reputación de Rust en cuanto a la seguridad de la memoria, el laboratorio FORGE de Microsoft descubrió varios casos en los que la biblioteca estándar del lenguaje (std y core) no cumple con sus garantías de seguridad. Estos fallos ocurren porque gran parte de la infraestructura fundamental de la biblioteca estándar depende de bloques 'unsafe' para gestionar punteros crudos e interacciones con el sistema operativo. Cuando estos bloques internos rompen sus contratos de seguridad, pueden exponer al sistema a comportamientos indefinidos, afectando potencialmente a miles de millones de usuarios que dependen de software basado en Rust, como el kernel de Linux, Android y la infraestructura de Cloudflare.
La mecánica de Rust 'unsafe'
Rust logra sus garantías de seguridad a través de un rico sistema de tipos y un modelo de propiedad, pero permite bloques 'unsafe' para operaciones de bajo nivel. En estos bloques, el programador asume la responsabilidad de las invariantes que el compilador no puede verificar automáticamente. Para que una biblioteca sea 'sólida', debe garantizar que, independientemente de cómo interactúe un usuario con su API segura, el código unsafe subyacente nunca provoque un comportamiento indefinido.
“Cuando ese código rompe su contrato de seguridad, incluso el Rust seguro puede encontrar comportamientos que el lenguaje está diseñado para prevenir.”
— Memory Safety Bugs in Rust Standard Library
Patrones de confianza mal depositada
Un patrón de fallo principal involucra la 'seguridad de pánico'. Si una función rompe una invariante de seguridad y luego llama a un código que entra en pánico, el programa se deshace (unwind) antes de que la invariante pueda ser restaurada. Esto deja al sistema en un estado roto donde los destructores podrían ejecutarse en memoria no válida. El laboratorio FORGE identificó esto en MapWindows::clone, donde un pánico durante una operación de clonación causaría que el destructor accediera a valores no inicializados.
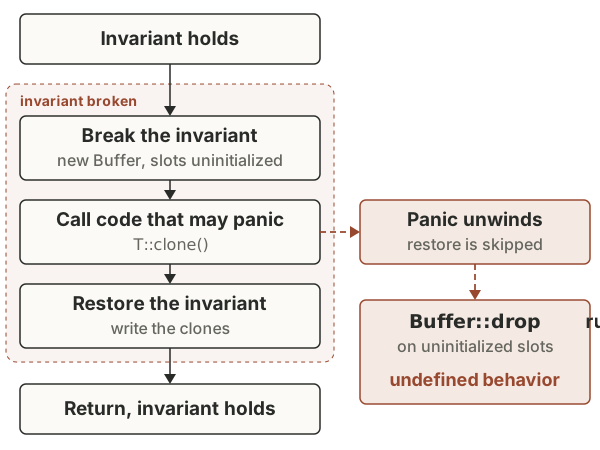
Este diagrama explica el patrón de fallo de 'seguridad de pánico' donde un programa se deshace antes de que se pueda restaurar una invariante de seguridad.
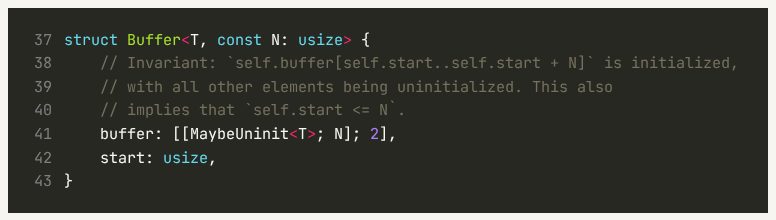
Esta captura de pantalla proporciona el contexto de código específico para el fallo de seguridad de pánico en MapWindows::clone mencionado en el texto.
Un segundo patrón involucra la confianza en las implementaciones proporcionadas por el usuario. Por ejemplo, los investigadores descubrieron que str::replace podía ser engañado por un patrón personalizado para crear un String no UTF-8. Debido a que la biblioteca asumía que un patrón de cadena de un byte debía ser ASCII, omitió ciertos controles, permitiendo que un patrón personalizado inyectara bytes UTF-8 no válidos en un objeto String.
Esta captura de pantalla ilustra el segundo patrón de fallo donde str::replace fue engañado por un patrón personalizado.
Implicaciones sistémicas y problemas abiertos
Estas vulnerabilidades son significativas porque Rust se utiliza cada vez más para infraestructura crítica. Microsoft ha designado a Rust como un lenguaje interno de Nivel 1, y proyectos importantes como el kernel de Linux y Bun están migrando código a este lenguaje. Un fallo en una biblioteca fundamental como 'std' puede tener consecuencias que se propaguen mucho más allá de la línea de código específica donde se originó el error.
El equipo de investigación trabajó con los mantenedores de Rust para informar y corregir estos problemas, pero el proceso reveló la dificultad inherente de auditar cada asignación e implementación de rasgos (traits). Al momento del informe, algunos problemas permanecen abiertos, lo que resalta el desafío continuo de mantener una solidez perfecta en un lenguaje que equilibra la seguridad de alto nivel con el rendimiento de bajo nivel.