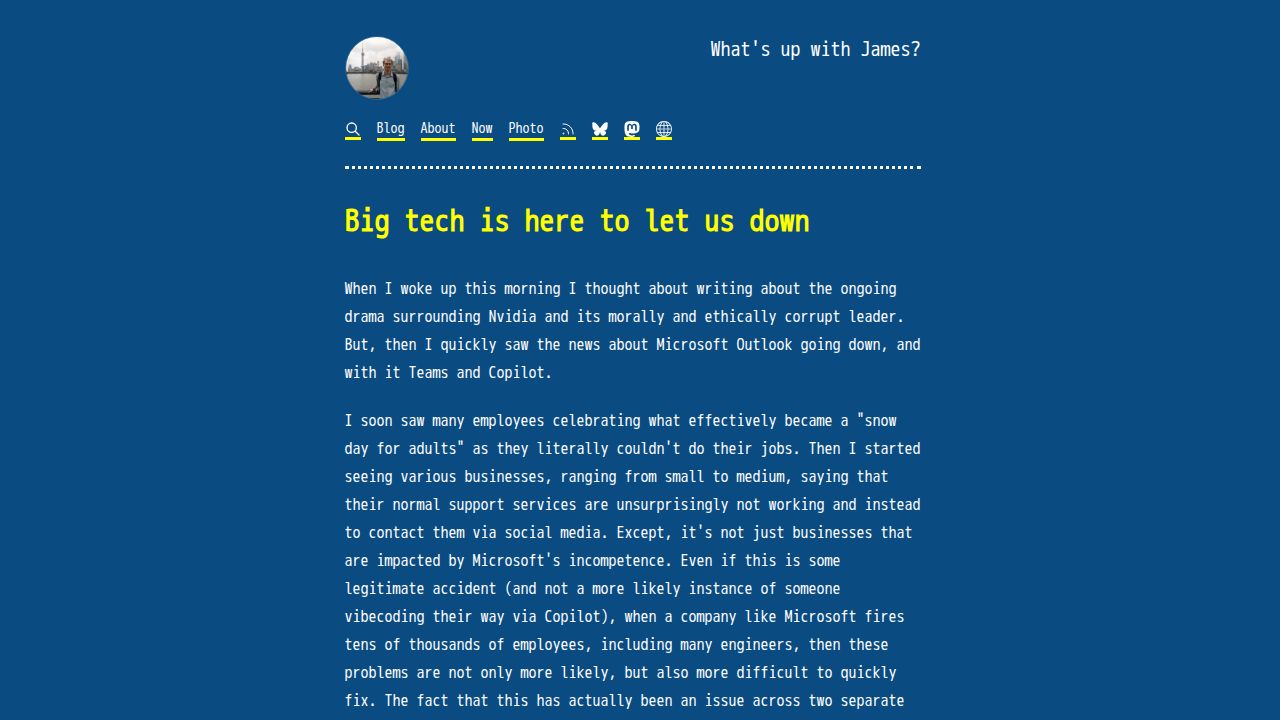
Una interrupción de varios días de Microsoft Outlook, Teams y Copilot paralizó recientemente a una amplia gama de organizaciones, desde pequeñas y medianas empresas hasta instituciones educativas y sistemas judiciales. Si bien algunos empleados vieron el tiempo de inactividad como un 'día de nieve para adultos', la interrupción destacó una vulnerabilidad crítica: la profunda deuda del Norte Global con unos pocos proveedores de tecnología dominantes cuyos fallos pueden detener funciones públicas y privadas esenciales.
Impacto en la infraestructura esencial
El fallo de la suite de productividad principal de Microsoft, que incluye Outlook, Teams y Copilot, demostró cuán profundamente integradas están estas herramientas en la sociedad moderna. Más allá de las funciones de oficina estándar, la interrupción afectó a organizaciones de trabajadores clave e instituciones que dependen de estos sistemas para sus operaciones diarias.
Debido a que estos servicios son fundamentales, su fallo puede tener implicaciones perjudiciales para la seguridad pública y los procedimientos legales. El autor señala que, si bien las empresas se vieron obligadas a recurrir a las redes sociales para obtener soporte, la infraestructura subyacente permaneció inaccesible hasta que Microsoft pudo resolver el problema.
“Esto es un recordatorio de cuán endeudado se ha vuelto el Norte Global con Microsoft y sus servicios 'enshittified'.”
— Big tech is here to let us down - What's up with James?
Inestabilidad interna y dependencia de la IA
La persistencia de estos problemas durante varios días sugiere problemas estructurales subyacentes dentro de Microsoft. El autor sostiene que los recientes despidos a gran escala de ingenieros, combinados con un impulso hacia el 'vibecoding' a través de Copilot, pueden haber dejado a la empresa con menos personal competente para abordar fallos complejos del sistema.
Cuando la deuda técnica de una empresa se ve agravada por una reducción de la supervisión humana, la velocidad y eficacia de las reparaciones disminuyen. Esto crea un escenario en el que los usuarios se quedan esperando a que un empleado competente repare un sistema que potencialmente se vio comprometido por una dependencia excesiva de soluciones de IA automatizadas.
El cambio hacia el código abierto
En respuesta a estas vulnerabilidades, algunas instituciones estatales europeas han comenzado a migrar de Microsoft hacia alternativas de código abierto. Este movimiento está impulsado por el deseo de evitar estar a merced de un proveedor único, potencialmente inconsistente, con sede en EE. UU.
Al diversificar sus pilas tecnológicas, estas organizaciones pretenden asegurar que el fallo de un solo proveedor no resulte en una pérdida total de funcionalidad. Este cambio representa un movimiento estratégico hacia la soberanía y la resiliencia frente a los servicios corporativos 'enshittified'.
Riesgos sistémicos de la monocultura tecnológica
La situación actual sirve como recordatorio de los riesgos inherentes a una monocultura tecnológica. Cuando la gran mayoría de las organizaciones utiliza el mismo proveedor, un solo punto de falla puede paralizar grandes sectores de la economía y los servicios públicos.
El autor sugiere que la falta de compensación por la pérdida de negocios o los costos acumulados resalta aún más el desequilibrio de poder entre las grandes tecnológicas y las entidades que dependen de ellas. Esta dependencia crea un entorno frágil donde la estabilidad de los servicios esenciales está ligada a la competencia y las prioridades de unas pocas corporaciones privadas.
Qué dicen los lectores de Hacker News
- Experiencia: Un comentarista compartió su experiencia de haber tenido razón sobre los riesgos de la dependencia excesiva de los grandes proveedores, señalando que múltiples plataformas de nube importantes han experimentado recientemente interrupciones significativas a pesar de sus promesas de alta disponibilidad. comentario ↗
- Alternativa: Un lector sugirió que las empresas deberían alejarse del ecosistema de Microsoft contratando equipos de TI capaces de construir soluciones de código abierto, argumentando que esto conduciría a una mayor productividad y un mejor crecimiento económico. comentario ↗
- Escéptico: Otro comentarista argumentó que si el servicio solo experimenta tiempos de inactividad menores unas pocas veces al año, sigue siendo un producto de alta calidad, sugiriendo que la verdadera solución es asegurar que los sistemas verdaderamente críticos no dependan de tales servicios. comentario ↗
- Escéptico: Un comentarista sugirió que la responsabilidad de estas vulnerabilidades recae en las organizaciones que eligen utilizar servicios controlados por 'capitalistas rentistas' en lugar de optar por opciones de computación independientes que han estado disponibles durante años. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗