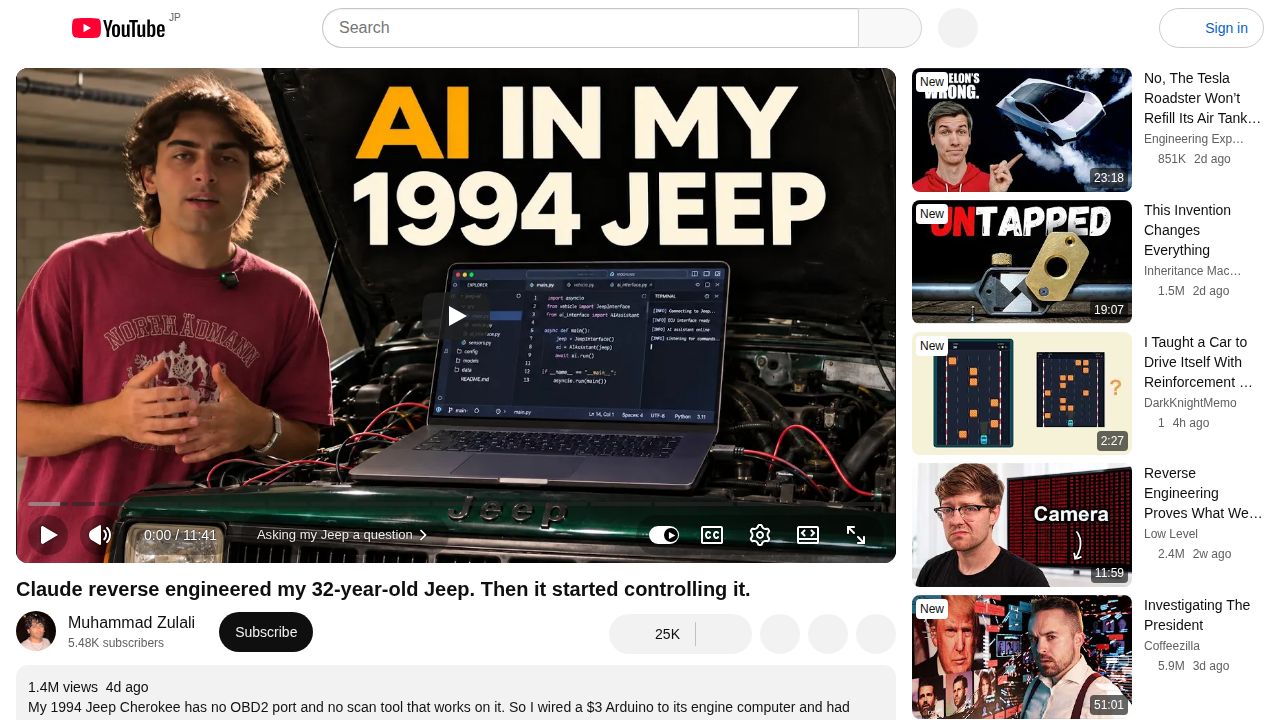
Claude CodeとCodexを活用することで、趣味の愛好家が3ドルのArduinoマイクロコントローラを使用して1994年製Jeepのエンジンコントロールユニット(ECU)をリバースエンジニアリングすることに成功しました。このプロジェクトは、大規模言語モデル(LLM)がいかに複雑なハードウェアハッキングのタスクを簡素化できるかを示しており、以前は専門的な機器なしではアクセスが困難であったレガシーな自動車システムと対話し、修正することを個人に可能にします。
リバースエンジニアリングのプロセス
プロジェクトの所有者は、1994年製JeepのECUをデコードするためにClaude CodeとCodexを使用したと報告しました。このプロセスでは、AIを使用してハードウェアの信号とロジックを解釈し、最終的に低コストのArduinoボードを介して車両の電子機器とインターフェースを取ることが可能になりました。
エンジニアリングそのものに加え、投稿者はAIがプロジェクトのデモンストレーションビデオのアニメーション作成やスクリプト執筆も担当したと述べています。これは、複雑な多段階の技術的ワークフローにおいて、LLMが「肉体的な代理(meat proxies)」として機能する役割を浮き彫りにしています。
所有権に関するコミュニティの視点
Hacker Newsのコメントでは、この技術が顧客に所有権を戻すことで、消費者市場をどのように変える可能性があるかについて議論されました。あるコメントでは、これらのツールがソフトウェアインターフェースを通じてユーザー自身が鍵をプログラミングできるようにすることで、最終的にはアフターマーケットの鍵市場を根絶する可能性があると示唆されました。
議論では、現代の車両に対する実用的な影響についても触れられました。1994年製のJeepは比較的アクセスしやすい一方で、一部の参加者は、より高度なセキュリティレイヤーを備えた新しい車両は修正がより困難になる可能性があると指摘しました。
技術的な懐疑論とメーカーの対応
一部の参加者は、ソフトウェアによる修正の有効性について懐疑的な見方を示しました。彼らは、車がスモッグテストに不合格となる場合、根本的な原因は多くの場合機械的な問題であり、ECUをより豊かな燃料混合比で上書きすることは、恒久的な修理ではなく一時的な回避策に過ぎない可能性があると主張しました。
このプロジェクトは、将来のセキュリティに関する議論も引き起こしました。コメントでは、メーカーがこれらのAI支援能力に対応して、不正な変更を検出した際に車両を無効化する暗号化ロックやソフトウェアチェックを実装する可能性があることが示唆されました。
未解決の疑問
Arduinoと1994年製ECUを橋渡しするために使用された具体的な技術的ステップや正確なコードは、提供された資料には完全には詳述されていません。さらに、これらのAI駆動型の手法が、暗号化された通信プロトコルを備えた現代の車両にどのようにスケールアップできるのかは依然として不明です。