Un investigador de seguridad descubrió una vulnerabilidad de Cross-Site Scripting (XSS) universal de 'un solo clic' en uBlock Origin que podría permitir a un sitio web malicioso ejecutar JavaScript arbitrario en el contexto de cualquier otra página web. Al explotar la forma en que la extensión maneja su selector de elementos —una herramienta utilizada para bloquear elementos específicos de la página— los atacantes podrían engañar a la extensión para que instale filtros 'de confianza' que omiten los límites de seguridad estándar.
El mecanismo de la vulnerabilidad
uBlock Origin proporciona un selector de elementos que los usuarios pueden activar mediante un clic derecho para crear reglas para bloquear partes específicas de una página. Este selector se implementa inyectando un iframe en la página web, el cual se comunica con el script de fondo de la extensión para añadir nuevos filtros.
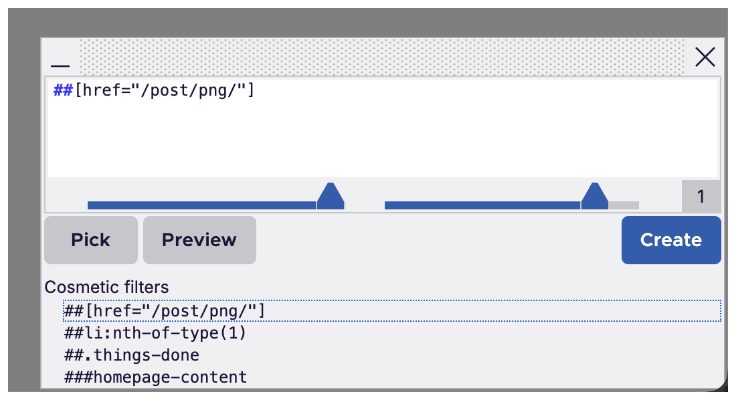
Esta imagen ilustra la herramienta específica utilizada para crear reglas de bloqueo que fue explotada en la vulnerabilidad XSS.
El ataque comenzaba extrayendo el UUID interno de la extensión. Debido a que uBlock Origin tiene una regla de filtro predeterminada que engancha la API `fetch`, un sitio web atacante podía enganchar la solicitud XHR resultante para robar este identificador único. Una vez obtenido el UUID, el atacante podía insertar el selector de elementos directamente en su propio sitio malicioso mediante un iframe.
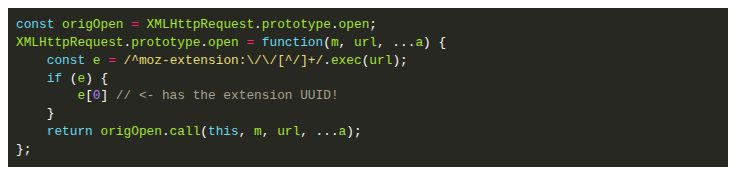
Esta captura de pantalla proporciona contexto técnico sobre cómo los investigadores identificaron el mecanismo utilizado para insertar el selector en un iframe.
“El selector de elementos no debería aceptar mensajes del atacante.”
— Universal XSS in uBlock Origin from website-driven element picker
Contrabando de filtros de confianza
Una vez que el selector estaba en un iframe, el atacante podía enviarle comandos `postMessage`. Debido a que el selector originalmente no verificaba si estos mensajes provenían de la interfaz legítima de la extensión, aceptaba instrucciones para crear nuevos filtros.
El atacante podía 'contrabandear' un segundo filtro en un campo destinado únicamente al tipo de filtro (como 'imagen'). Al insertar un salto de línea en este campo, el atacante podía obligar a la extensión a añadir un filtro de confianza que contenía un scriptlet. Dado que los filtros añadidos a través del selector se tratan automáticamente como de confianza, el script inyectado podría ejecutarse entonces en cualquier otro sitio web que el usuario visitara.
Mitigación e implicaciones de seguridad
La vulnerabilidad fue abordada en la versión 1.75.4. El parche introdujo una contraseña secreta que el selector de elementos real recibe del script de contenido, asegurando que solo la interfaz oficial pueda enviar comandos al script de fondo. Además, la extensión ahora valida el contenido de los filtros que se están creando para evitar el contrabando.
Aunque el ataque requería un clic del usuario, los investigadores señalaron que los sitios maliciosos podrían hacer que el selector incrustado fuera invisible ajustando su opacidad a cero. Esto permite efectivamente que un sitio engañe a un usuario para que haga clic en un botón de 'Crear' sin que este se dé cuenta de que está interactuando con una herramienta que compromete la seguridad.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista argumentó que el diseño fundamental de las extensiones que colocan interfaces dentro del DOM de un sitio web es inherentemente arriesgado, señalando que podría provocar fugas de datos incluso en escenarios sin vulnerabilidades. comentario ↗
- Escéptico: Otro usuario sugirió que los amplios permisos requeridos para que uBlock Origin funcione hacen que la extensión sea un objetivo más susceptible de explotación. comentario ↗
- Escéptico: Un comentarista observó que la vulnerabilidad resalta los peligros de los diseños de extensiones web que permiten la interacción directa con el contenido de la página. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗