Si bien el Proyecto Glasswing de Anthropic tenía como objetivo identificar miles de vulnerabilidades de severidad alta y crítica, solo dos de los 442 CVE atribuidos al proyecto han sido explotados en el mundo real hasta ahora. Esto representa una tasa de explotación del 0,45%, lo que plantea interrogantes sobre el impacto práctico de los hallazgos del proyecto en comparación con su narrativa de lanzamiento inicial.
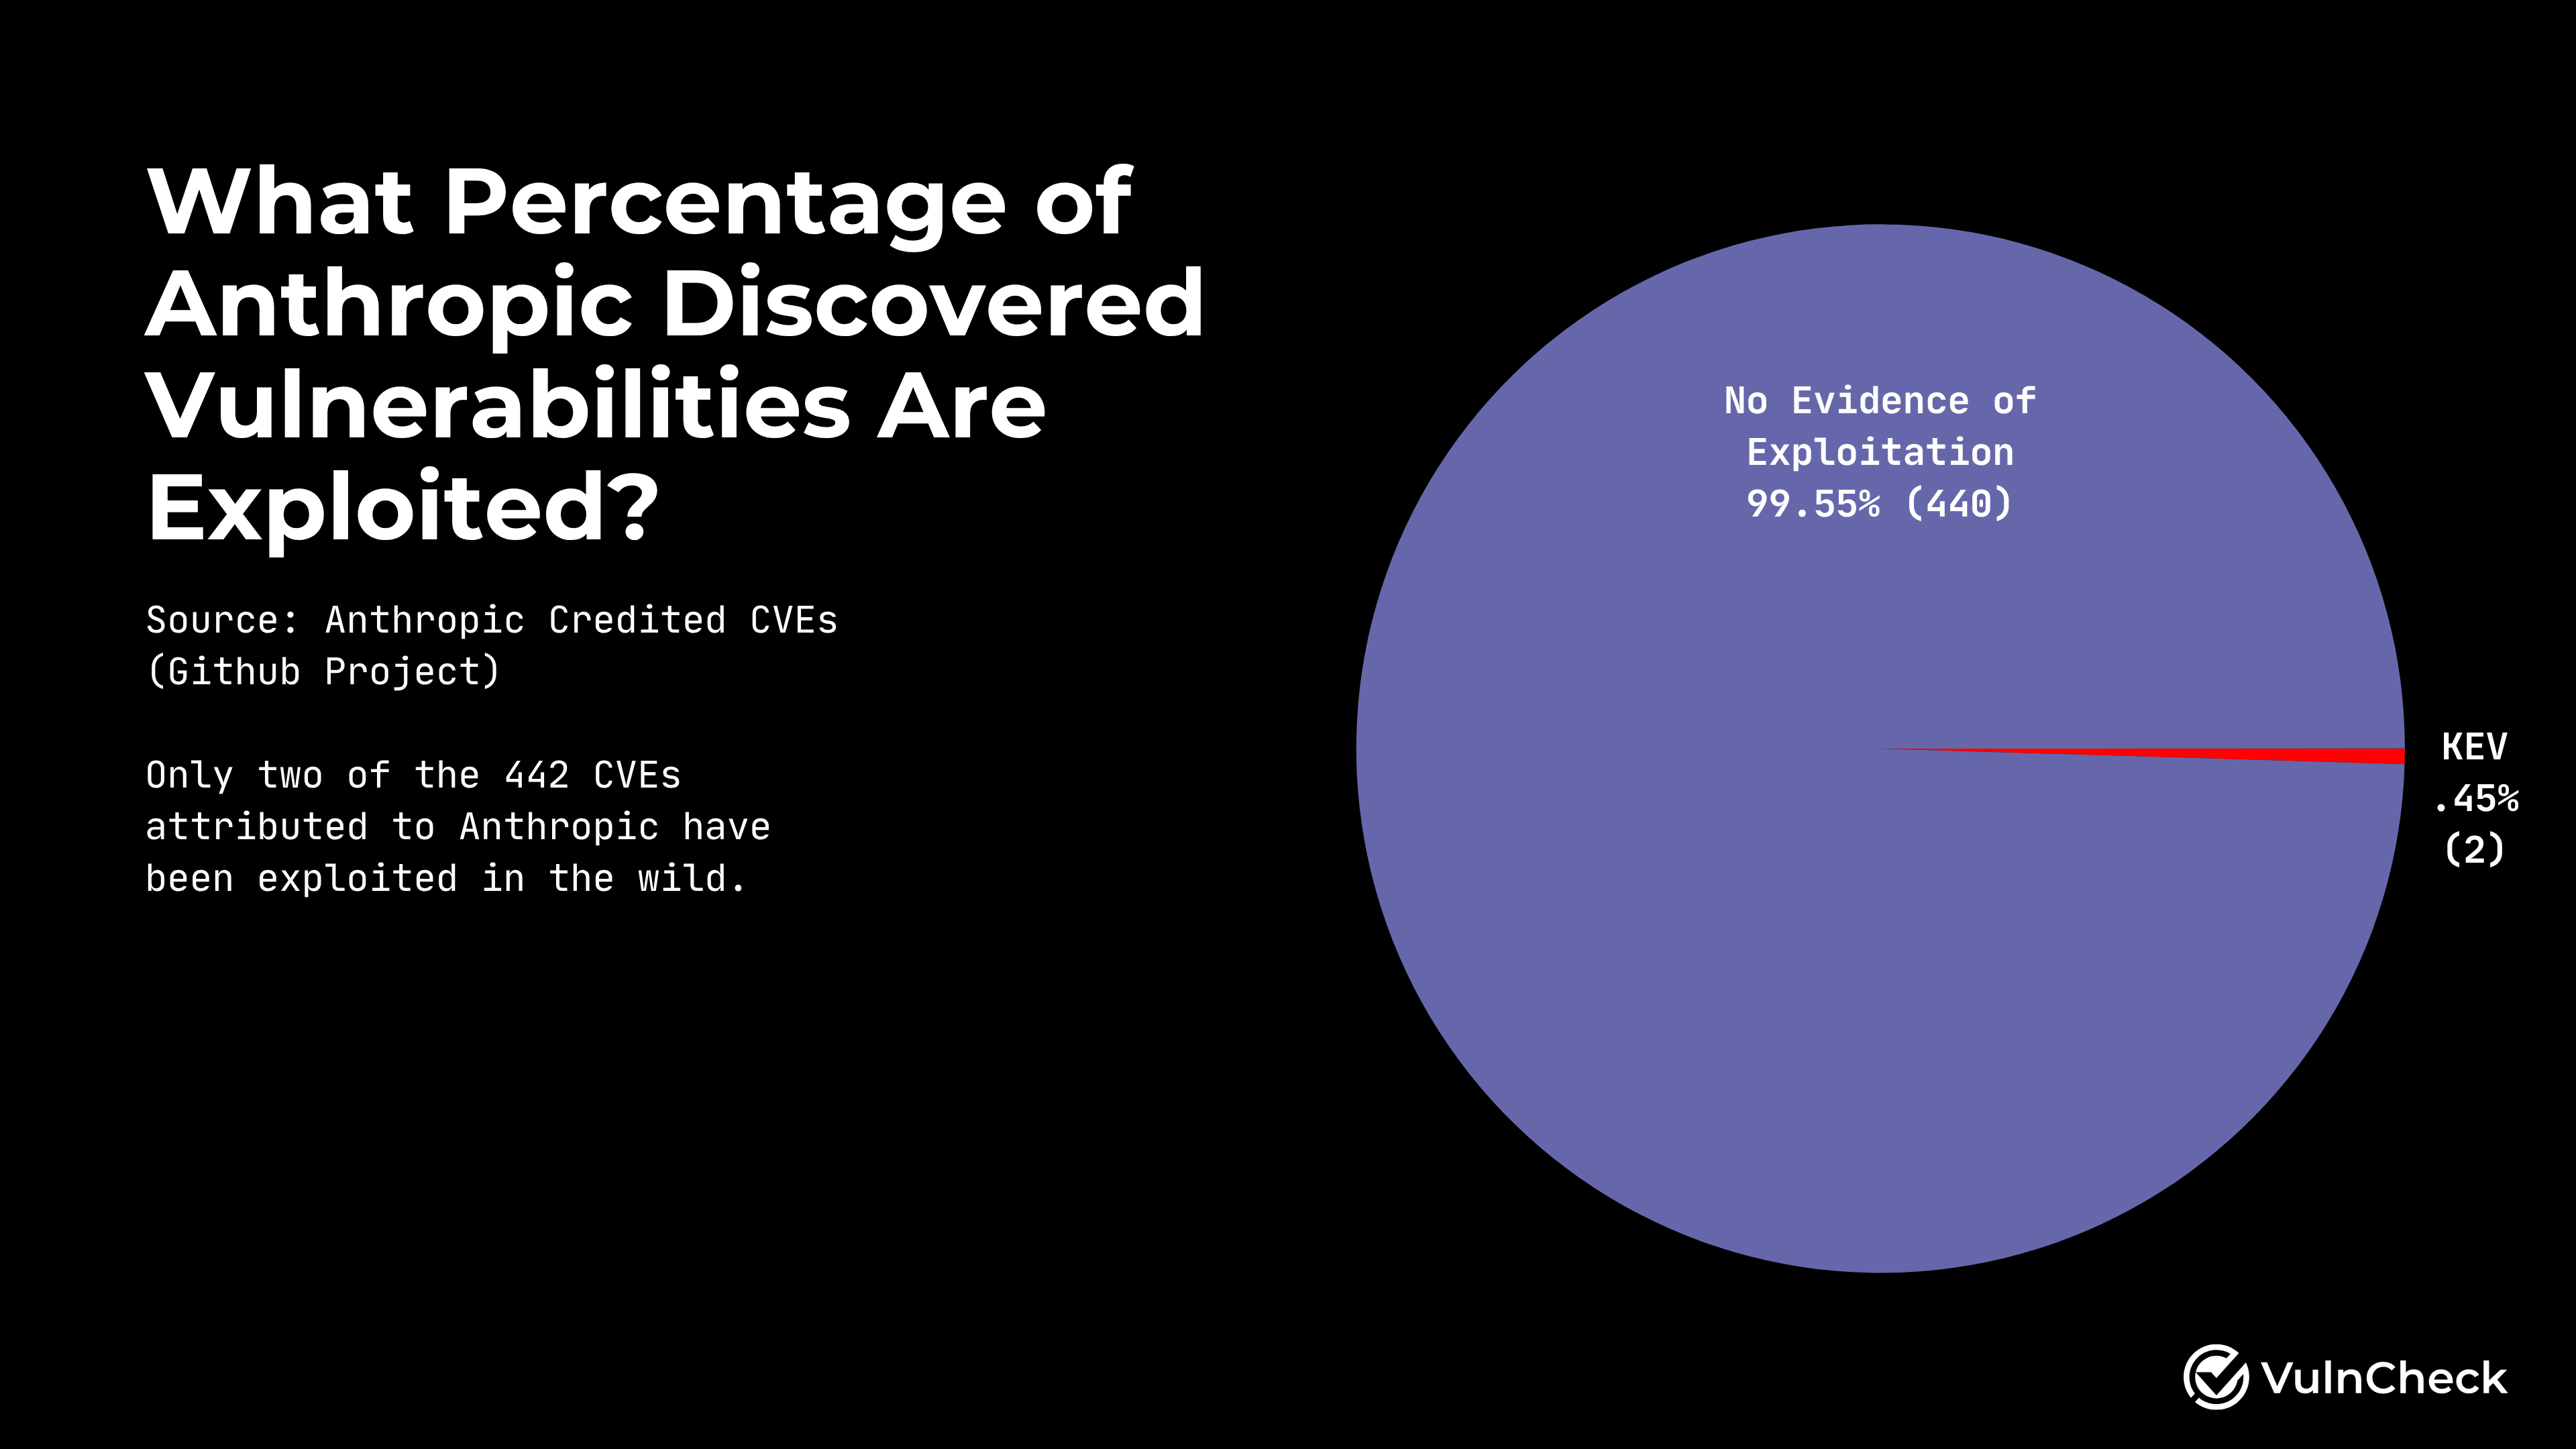
Esta imagen ilustra la baja tasa de explotación (0,45%) de los 442 CVE atribuidos al proyecto.
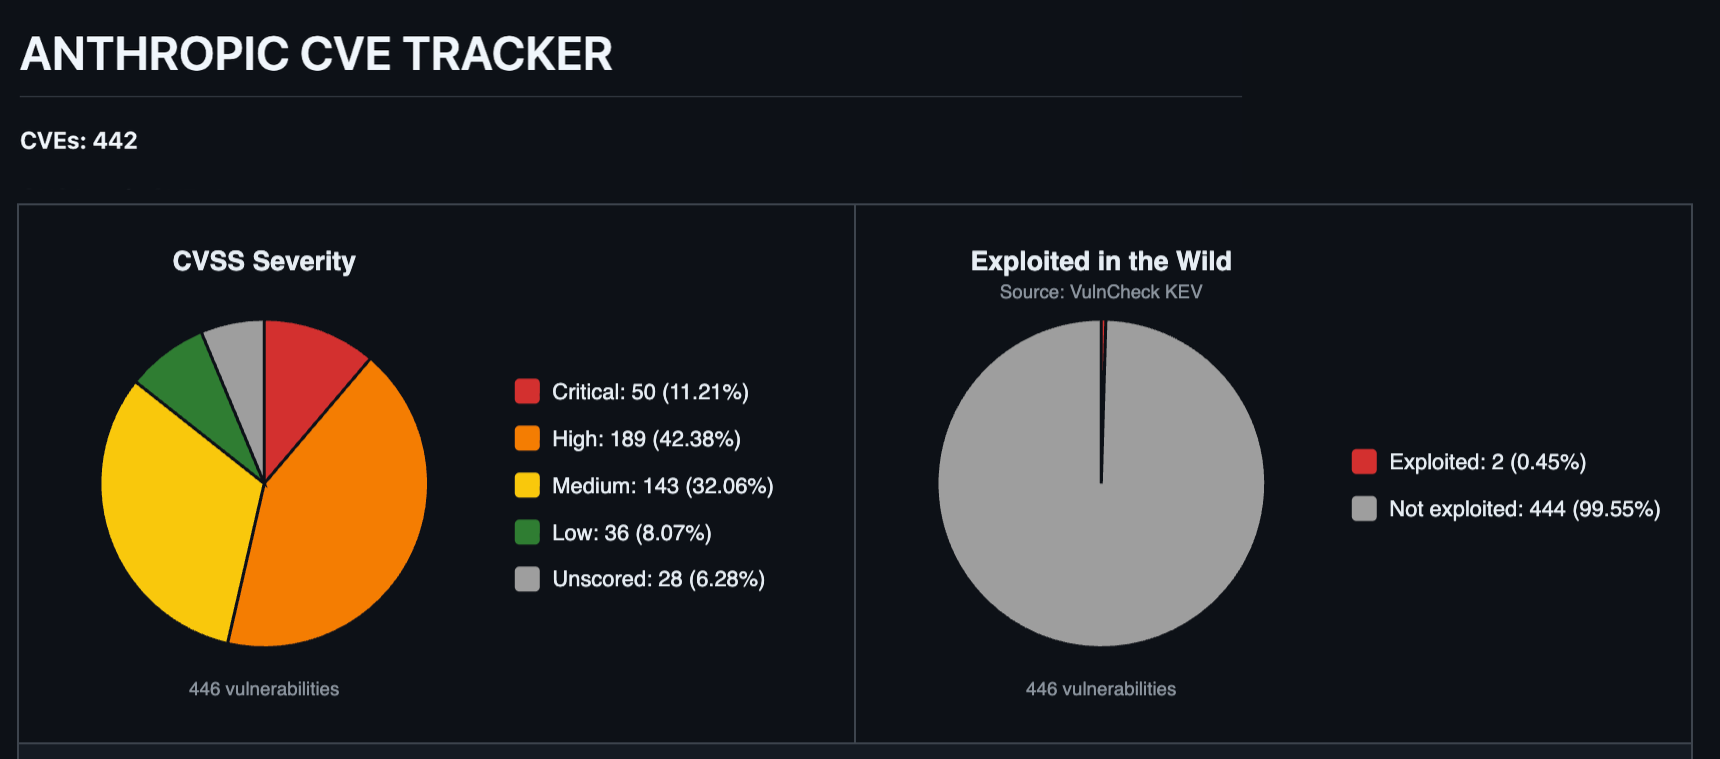
Esta imagen apoya la discusión sobre los 442 CVE atribuidos al proyecto.
La brecha entre el descubrimiento y la remediación
El Proyecto Glasswing se lanzó en abril de 2026 con el objetivo de divulgar de manera responsable miles de vulnerabilidades de alta severidad. Sin embargo, los datos actuales muestran una brecha cada vez mayor entre el descubrimiento y la remediación real. De los 37.966 hallazgos reportados por Anthropic, solo una pequeña fracción ha pasado del descubrimiento a una corrección pública.
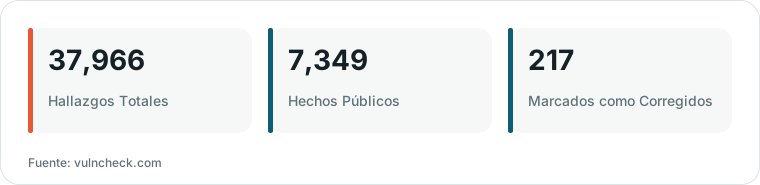
Gráfico de HN Digest basado en cifras de vulncheck.com; los valores se muestran como en la fuente.
Entre septiembre y noviembre, el registro del proyecto creció en casi 12.000 hallazgos, pero solo se registraron 15 nuevas correcciones. Durante este mismo período, el número de hallazgos marcados como duplicados aumentó de dos a más de 1.600, lo que sugiere que muchos hallazgos están siendo identificados por otros o son redundantes.
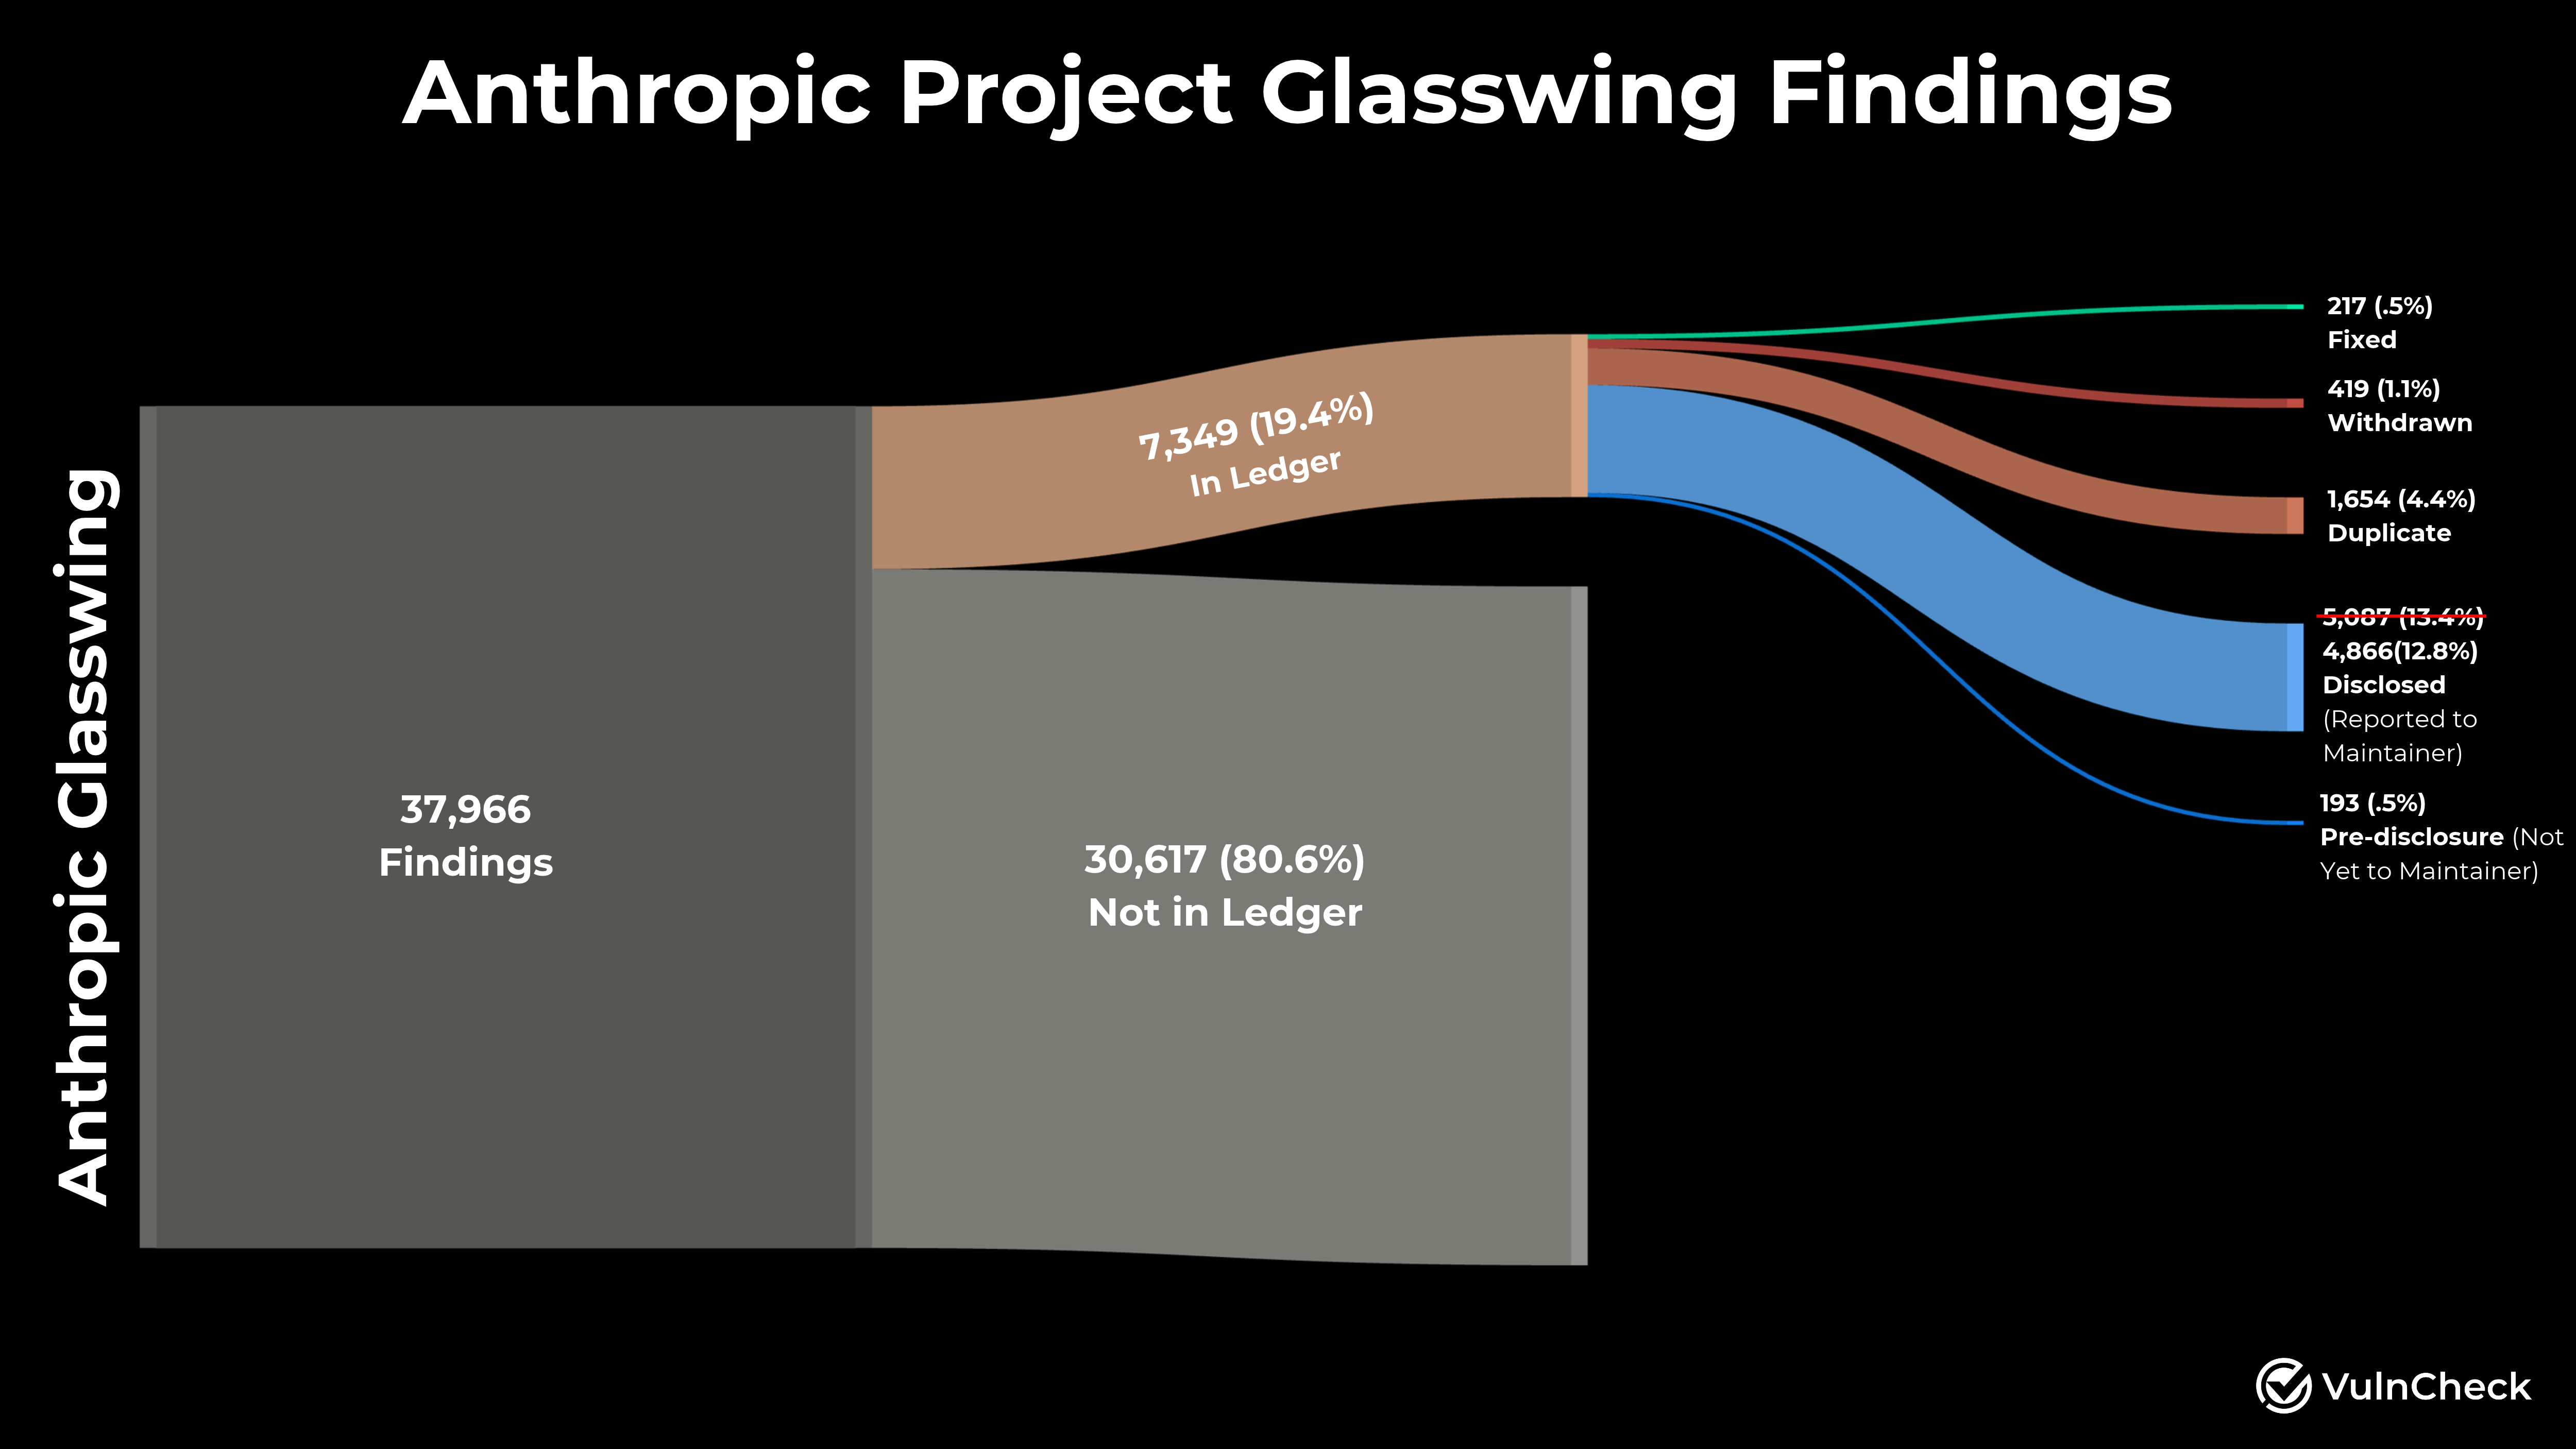
Esta imagen visualiza la brecha cada vez mayor entre el descubrimiento y la remediación descrita en los datos del registro.
“En dos meses, Anthropic añadió casi 12.000 hallazgos y corrigió solo 15 más.”
— After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings | Blog | VulnCheck
Impacto en los mantenedores de código abierto
Para gestionar el cuello de botella de la validación humana, Anthropic lanzó un OSS Scanner que permite a los proyectos optar por un triaje de autoservicio. Esto traslada la carga de verificar los informes generados por el modelo directamente a los mantenedores del software afectado.
Una prueba en el mundo real realizada por el proyecto 'curl' destaca esta carga. De los 34 informes publicados por el escáner, 19 se determinaron como no vulnerabilidades y 6 se confirmaron como de baja severidad. Esta alta tasa de falsos positivos requiere que los mantenedores dediquen recursos significativos a triar informes que no representan riesgos de alto impacto.
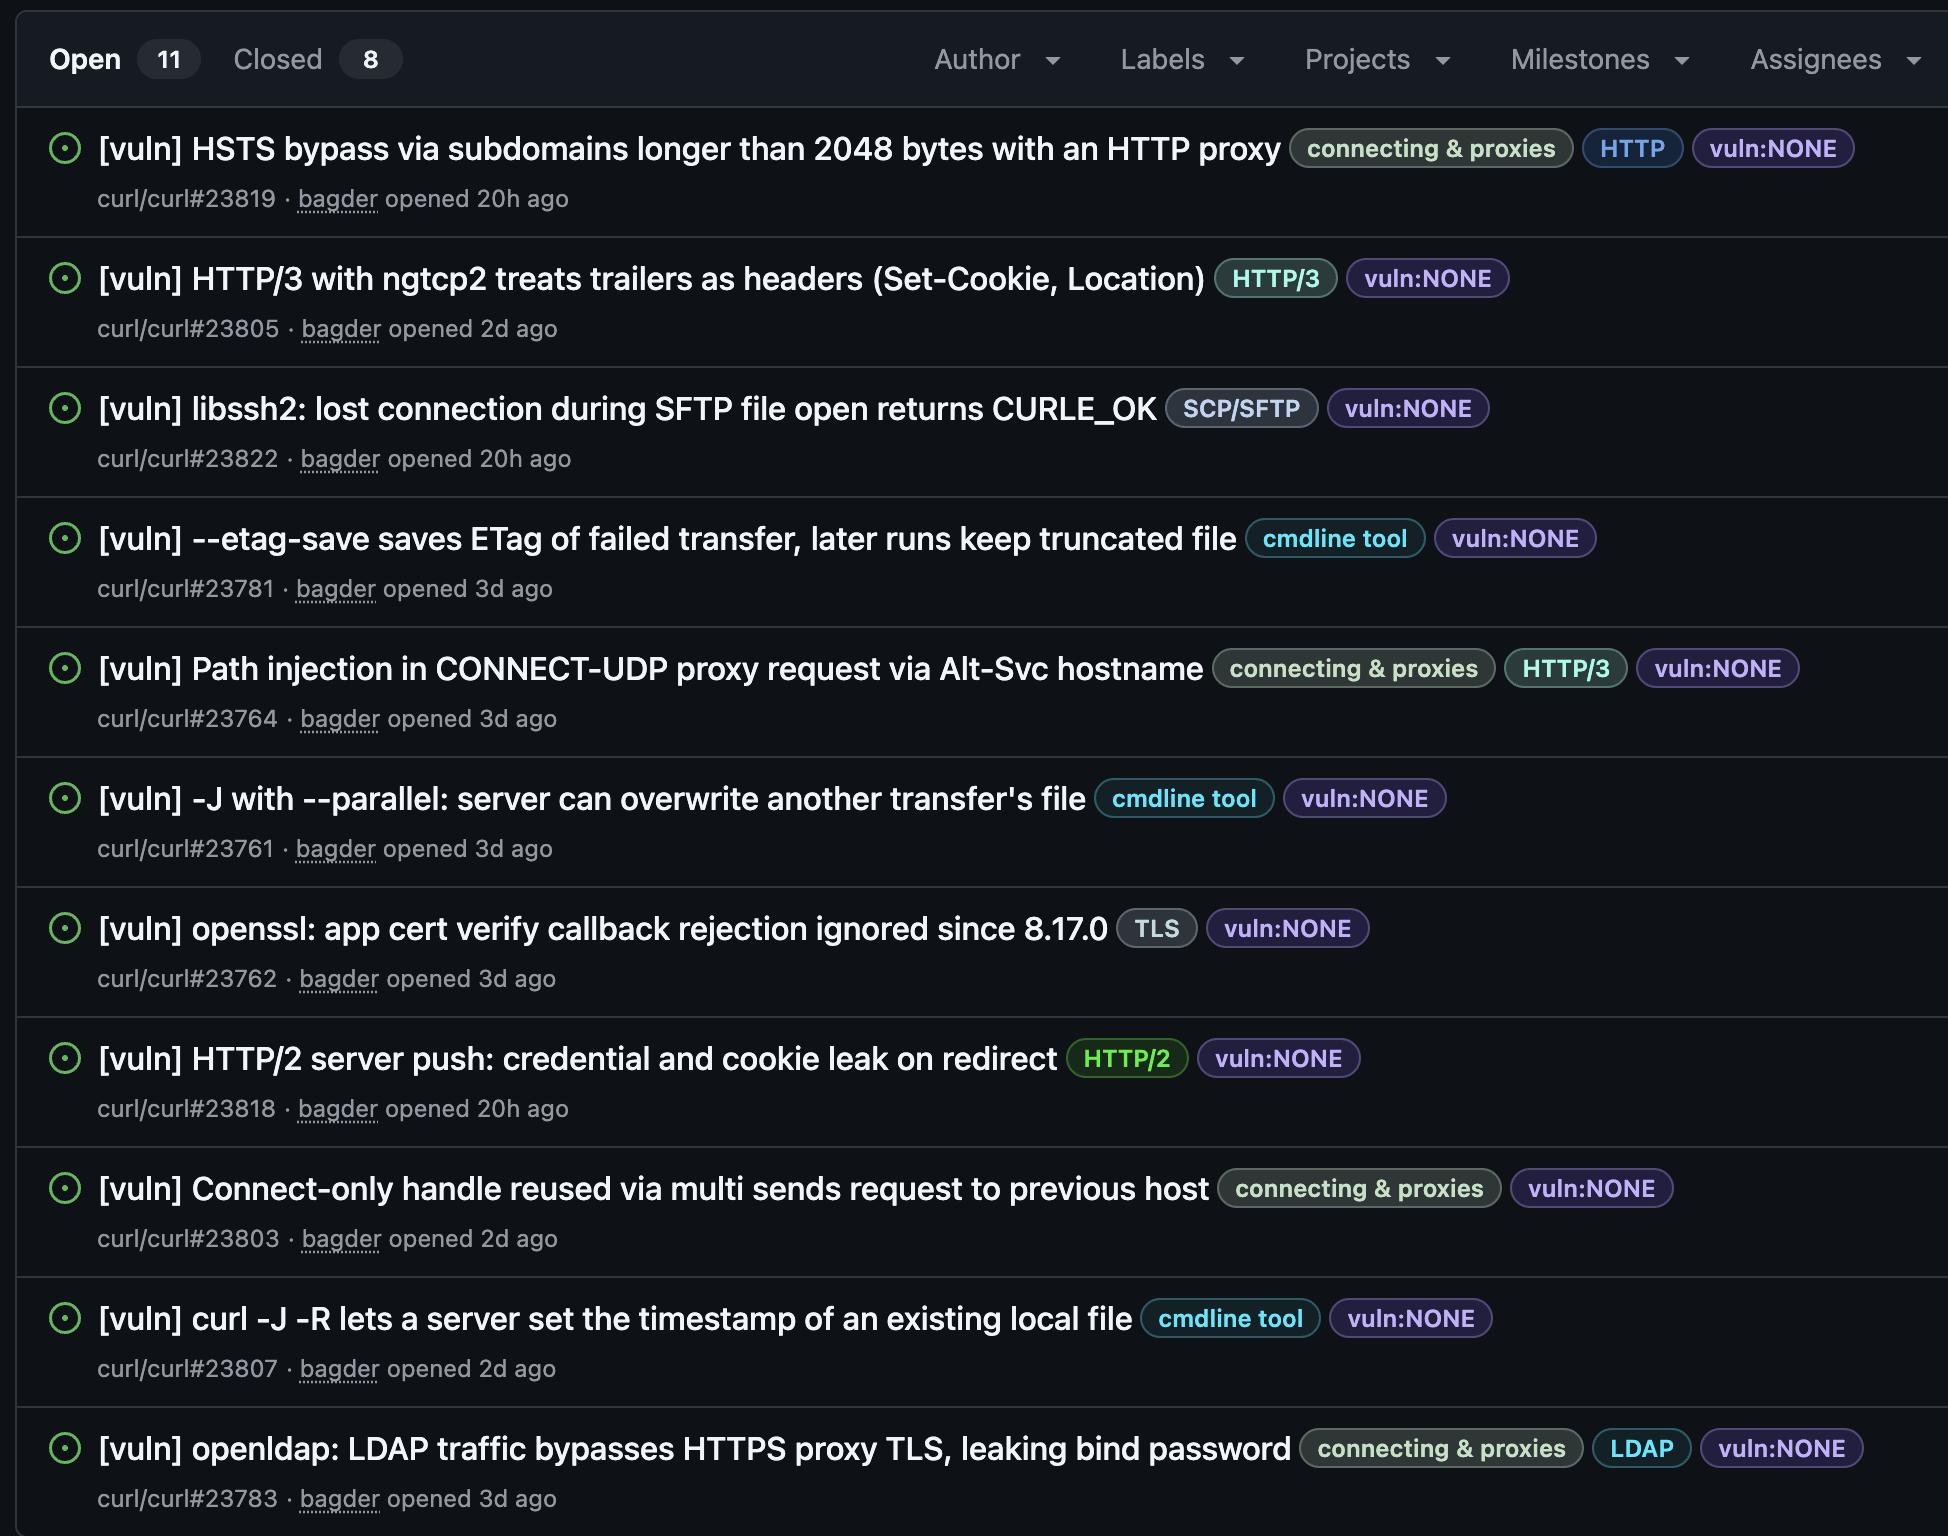
Esta imagen proporciona contexto visual para la validación del OSS Scanner por parte del proyecto 'curl'.
Discrepancias en severidad y precisión
Existe una discrepancia notable entre cómo los modelos de Anthropic califican las vulnerabilidades y cómo los mantenedores las perciben. En meses anteriores, Claude calificó el 91,5% de los hallazgos del registro como críticos o altos, mientras que los mantenedores calificaron solo el 51,3% de esos hallazgos con el mismo nivel de severidad.
Además, aunque la tasa de verdaderos positivos declarada por Anthropic aumentó al 94,2%, el aumento simultáneo de hallazgos retirados y duplicados sugiere un posible bucle de retroalimentación en cómo se calculan los 'Verdaderos Positivos'. Sigue sin estar claro si el 80% de los hallazgos que aún no se han hecho públicos se retienen por falta de una corrección, falta de validez u otros factores.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista argumentó que los datos solo reflejan un pequeño subconjunto de vulnerabilidades públicas, sugiriendo que el análisis podría estar fallado porque no tiene en cuenta los hallazgos que aún están bajo embargo. comentario ↗
- Escéptico: Varios comentaristas expresaron escepticismo respecto a las conclusiones del artículo, señalando que las estadísticas podrían sugerir en realidad lo contrario de las afirmaciones del autor o que los hallazgos están estrechamente alineados con el modelo de negocio de una empresa específica. comentario ↗
- Escéptico: Otro lector expresó su preocupación de que si la IA es significativamente mejor encontrando vulnerabilidades que corrigiéndolas, esto podría dificultar mucho más la protección de los sistemas. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗