Más de 178 organizaciones, incluidas entidades de alto perfil como Zoom, la BBC, CNN y Salesforce, fueron infectadas con malware a través de la plataforma de experimentación web Optimizely el 16 de noviembre de 2026. La brecha no ocurrió mediante un compromiso directo de la infraestructura propia de las marcas, sino explotando una dependencia de terceros de confianza para servir código malicioso directamente a sus visitantes.
Mecanismo de la inyección en la cadena de suministro
Optimizely Web funciona haciendo que los clientes carguen un fragmento de JavaScript desde un CDN de confianza, como cdn.optimizely.com. Estos fragmentos contienen el código de la plataforma, experimentos específicos de clientes y un campo personalizado llamado 'Project JavaScript' (projectJS) para código escrito por el usuario.
Los atacantes obtuvieron acceso a estos proyectos de clientes e inyectaron código malicioso en el campo projectJS. Debido a que el archivo todavía se servía desde el dominio de confianza de Optimizely con un certificado válido, los sistemas de seguridad de los sitios web afectados no marcaron el script como una amenaza.
“Un sitio web puede ser comprometido a través de una dependencia de terceros sin que su propio código o infraestructura hayan sido vulnerados en ningún momento.”
— World's Largest Brands Infected With Malware Via Optimizely
Capacidades e impacto del malware
La carga útil inyectada era un kit de múltiples propósitos que ejecutaba varios tipos de ataques simultáneamente. Realizó un 'intercambio de direcciones de criptomonedas' identificando direcciones de billeteras válidas en el texto de la página, campos de formularios y portapapeles, para luego reemplazarlas con las direcciones del atacante.
El script también monitoreaba los envíos de formularios en busca de números de tarjetas de crédito, fechas de vencimiento y CVV, enviando los datos a un servidor externo a través de `navigator.sendBeacon`. Además, entregó los kits de explotación Coruna y DarkSword a usuarios en iPhones y iPads que ejecutaban iOS 18.6 o versiones anteriores.
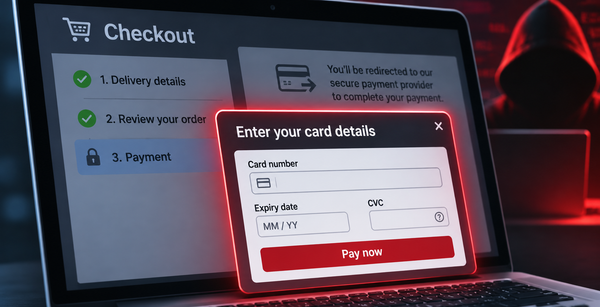
Esta imagen ilustra la capacidad de clonación de tarjetas del script malicioso inyectado.
Las transacciones verificadas muestran que los atacantes lograron sustraer aproximadamente $7,040 en criptomonedas a sus billeteras en un lapso de nueve horas el día del descubrimiento.
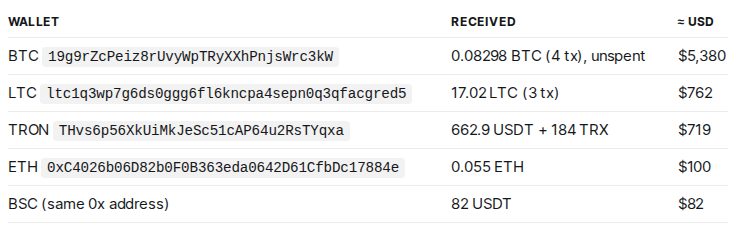
Esta tabla proporciona un desglose del impacto financiero del robo de criptomonedas.
Compensaciones de seguridad y límites de detección
Este incidente demuestra el riesgo inherente de utilizar dependencias de JavaScript de terceros: un sitio web puede ser comprometido incluso si su propio código e infraestructura permanecen perfectamente seguros. La fuente principal señala que, si bien la actividad maliciosa se servía desde un dominio de confianza, una Política de Seguridad de Contenido (CSP) adecuada en modo de ejecución podría haber bloqueado las conexiones no autorizadas a los servidores del atacante.
Aunque la mayor parte del código malicioso fue eliminado a última hora de la noche del 16 de noviembre, el método específico por el cual el atacante obtuvo acceso de escritura a tantos proyectos de clientes no relacionados sigue siendo desconocido. No está claro si la brecha resultó de un compromiso de los sistemas internos de Optimizely o del robo de credenciales con acceso a múltiples clientes.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista sugirió que el problema podría evitarse eliminando por completo los scripts remotos, argumentando que las integraciones a nivel de servidor eliminarían los riesgos asociados con el JavaScript de terceros. comentario ↗
- Escéptico: Otro usuario argumentó que las empresas con grandes bases de usuarios no tienen excusa para estas vulnerabilidades y sugirió que deberían alojar sus propios scripts en lugar de depender de proveedores externos. comentario ↗
- Alternativa: Un comentarista abogó por un enfoque web más minimalista, sugiriendo que los navegadores solo deberían admitir HTML y que el código del programa debería ejecutarse exclusivamente en el servidor web. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗