El 16 de noviembre de 2026, se sirvió JavaScript malicioso a los visitantes de 178 organizaciones a través de la plataforma de experimentación web Optimizely. La brecha afectó a algunos de los sitios más visitados del mundo, incluidos Zoom, la BBC, CNN, Salesforce e IKEA, demostrando cómo una sola dependencia de terceros comprometida puede exponer a cientos de marcas simultáneamente.
Mecanismo de la inyección
Optimizely Web funciona haciendo que los clientes carguen un 'fragmento' de JavaScript desde la Red de Entrega de Contenidos (CDN) de la empresa. Estos fragmentos contienen el código principal de Optimizely, experimentos específicos del cliente y un campo llamado 'Project JavaScript' para código personalizado escrito por el cliente.
El atacante logró inyectar código malicioso en el campo 'Project JavaScript' de varios proyectos de clientes. Debido a que el archivo todavía se servía desde el dominio de confianza `cdn.optimizely.com` con un certificado válido, los sistemas de seguridad de los sitios web afectados no marcaron el script como una amenaza externa.
“Un sitio web puede ser comprometido a través de una dependencia de terceros sin que su propio código o infraestructura hayan sido vulnerados jamás.”
— World's Largest Brands Infected With Malware Via Optimizely
Capacidades del payload e impacto
El script inyectado, identificado como `track.js`, era un kit de múltiples propósitos que ejecutaba varias acciones maliciosas a la vez. Intercambiaba direcciones de billeteras de criptomonedas en el texto de la página, campos de formularios e incluso en el portapapeles del usuario, reemplazándolas por las direcciones del atacante.
El malware también monitoreaba los envíos de formularios en busca de números de tarjetas de crédito, fechas de vencimiento y códigos CVV, enviando los datos a un servidor remoto. Además, robaba cookies que no estaban marcadas como 'HttpOnly' y capturaba capturas de pantalla de las páginas visitadas por los usuarios.
El artículo describe cómo el script inyectado monitoreaba los envíos de formularios en busca de números de tarjetas de crédito y códigos CVV.
Para los usuarios móviles en versiones antiguas de iOS, el script cargaba kits de explotación en iframes ocultos. Estos kits estaban diseñados para atacar vulnerabilidades específicas en iOS 18.6 y anteriores, con algunas versiones del exploit recargándose automáticamente cada 60 segundos para reintentar el ataque.
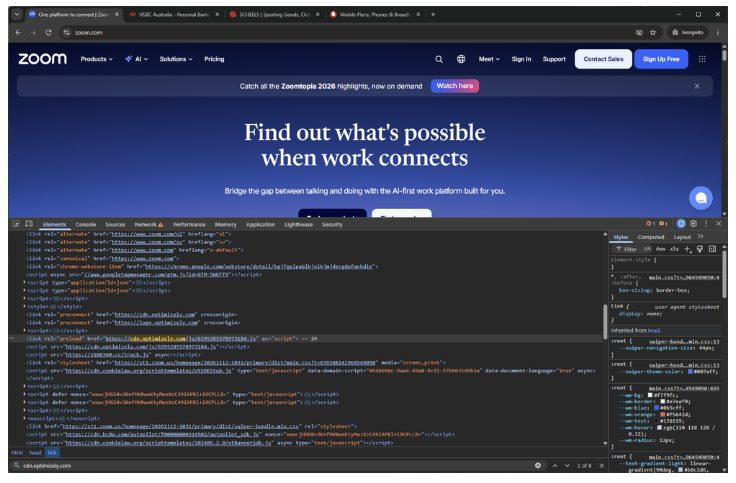
El artículo explica que el script cargaba kits de explotación en iframes ocultos para atacar vulnerabilidades específicas de iOS.
Variaciones técnicas y detección
Los investigadores identificaron tres versiones distintas del cargador inyectado. Una era una etiqueta de script simple, otra utilizaba codificación base64 para ocultar la URL de destino, y una tercera utilizaba `eval()` para ejecutar el payload si el dominio principal estaba bloqueado.
El ataque resalta un compromiso de seguridad crítico: la seguridad de un sitio web es solo tan fuerte como sus dependencias de terceros. Incluso si la infraestructura propia de una marca permanece sin vulnerar, un compromiso en un proveedor de scripts de confianza puede permitir a los atacantes ejecutar código directamente en los navegadores de los visitantes.
Aunque la mayor parte del código malicioso ha sido eliminada, el método específico de entrada sigue siendo una pregunta abierta. Actualmente se desconoce si el atacante obtuvo acceso a través de un sistema de Optimizely comprometido, credenciales robadas con acceso entre clientes o algún otro método.
Qué dicen los lectores de Hacker News
- Nota técnica: Un comentarista identificó el malware específico como potencialmente relacionado con los exploits Coruna y DarkSword, señalando la inyección de un iframe oculto en ciertas versiones de iOS. comentario ↗
- Nota técnica: Un comentarista que trabajó anteriormente en productos de creación de sitios sugirió que aplicar una Política de Seguridad de Contenido (CSP) y poner en lista blanca manualmente los dominios puede ayudar a limitar el impacto de este tipo de ataques. comentario ↗
- Escéptico: Otro usuario planteó preguntas sobre la dificultad de lograr un 100% de confianza en la seguridad interna, sugiriendo que este tipo de compromisos dificultan descartar actores internos o el uso indebido del sistema. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗