Microsoft ha lanzado una implementación nativa de macOS de su conocido Sysinternals Process Explorer, proporcionando una alternativa de alta granularidad al Monitor de Actividad estándar. Construida con Swift y SwiftUI, la herramienta aporta un flujo de trabajo familiar al estilo de Windows en el Mac, permitiendo a los usuarios inspeccionar árboles de procesos en vivo, módulos, manejadores e hilos con un nivel de detalle que supera a las utilidades estándar del sistema.
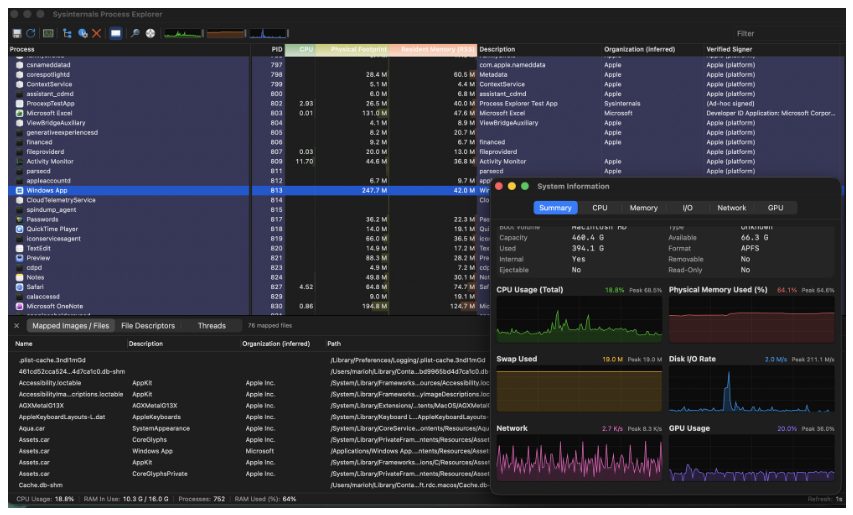
Esta imagen apoya la descripción de las funciones específicas de la interfaz de la aplicación, como el árbol de procesos en vivo y el panel inferior para inspeccionar módulos.
Funcionalidad principal e interfaz de usuario
La aplicación replica la experiencia central de Process Explorer al ofrecer un árbol de procesos en vivo y un panel de nombres de procesos congelados con columnas de métricas desplazables horizontalmente. Admite información emergente inmediata para celdas truncadas y proporciona una función de pausa/reanudación de actualización para permitir el análisis estático de la lista de procesos.
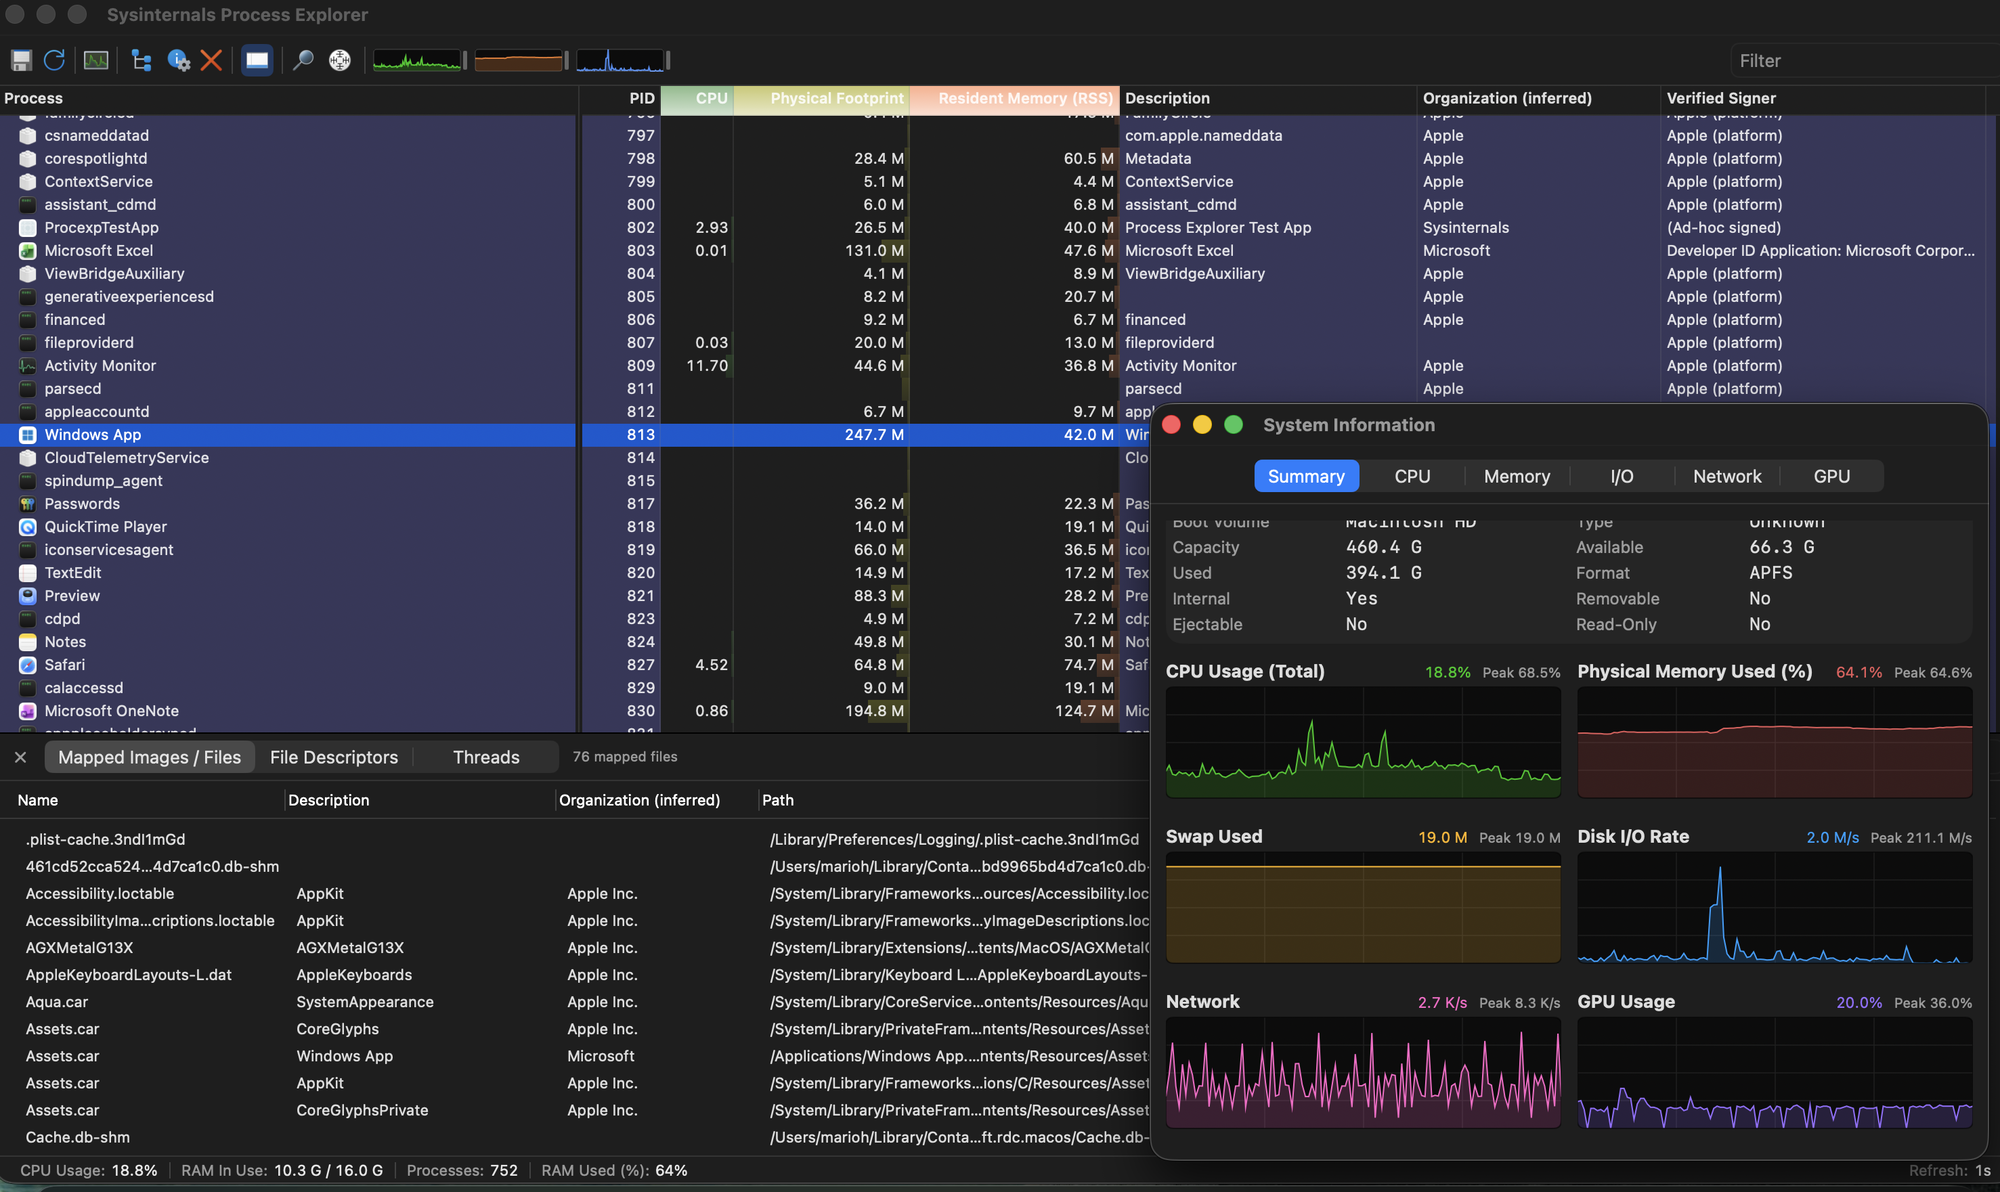
Esta imagen ilustra la interfaz principal de la nueva aplicación para macOS, mostrando el árbol de procesos y las métricas del sistema descritas en la sección de funcionalidad principal.
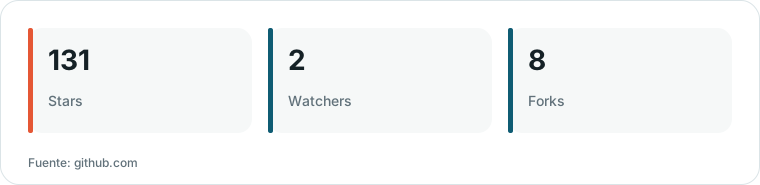
Gráfico elaborado por HN Digest a partir de las cifras reportadas por github.com; los valores se muestran tal como aparecen en la fuente.
Los usuarios pueden interactuar con los datos a través de la funcionalidad de selección por teclado en las listas de procesos y del panel inferior. La interfaz incluye una ventana dedicada de Información del Sistema que muestra datos resumidos y gráficos para el uso de CPU, memoria, swap, E/S de disco, E/S de red y uso de GPU.
“Sysinternals Process Explorer para Mac es una implementación nativa de macOS de la experiencia central de Process Explorer.”
— GitHub - microsoft/Procexp-Mac: Process Explorer for MacOS
Arquitectura técnica y fuentes de datos
La aplicación está construida sobre un stack moderno de Swift, SwiftUI y AppKit. Recopila datos del sistema a través de APIs públicas de macOS, incluyendo libproc, sysctl, estadísticas de host Mach, Security.framework, IOKit y Metal.
Para manejar operaciones que requieren privilegios elevados, como ver las listas completas de procesos de todos los usuarios o realizar un control de procesos privilegiado, la aplicación utiliza un ayudante privilegiado opcional. Este ayudante es un demonio de launchd accesible a través de XPC, que los usuarios pueden aprobar a través de los Ajustes del Sistema.
Observabilidad avanzada y seguridad
Más allá del listado básico de procesos, la herramienta ofrece una pestaña TCP/IP que muestra direcciones locales y remotas, estados TCP y realiza búsquedas asíncronas de DNS inverso. También proporciona una pestaña de Seguridad/firma que muestra el firmante, la cadena de certificados, el ID del equipo y el estado de notarización.
Para la inspección de módulos e imágenes, la aplicación proporciona metadatos, verificación de firmas y enlaces directos a 'Revelar en Finder' o 'Buscar en línea'. También incluye integración con VirusTotal para verificar la reputación de imágenes y procesos específicos.
Limitaciones y compensaciones
Debido a que macOS no expone todas las fuentes de datos a través de APIs públicas, la aplicación deja ciertos valores en blanco en lugar de fabricar datos cuando se deniega el acceso. Algunas métricas solo están disponibles para procesos del mismo usuario o cuando el ayudante privilegiado está activo.
La herramienta está diseñada para una observabilidad profunda, lo que puede resultar en una interfaz que se sienta menos 'nativa' para los usuarios de macOS en comparación con las herramientas estándar del sistema. Sin embargo, proporciona significativamente más puntos de datos, como manejadores de archivos e información relacionada con llamadas al sistema, que a menudo faltan en el Monitor de Actividad predeterminado.
Qué dicen los lectores de Hacker News
- Nota técnica: Un comentarista que probó el software informó que la aplicación parecía estar en un estado alfa temprano, señalando que la interfaz se quedaba en blanco después de instalar el ayudante privilegiado requerido. comentario ↗
- Nota técnica: Un usuario que experimentó problemas con la funcionalidad de la herramienta señaló que el ordenamiento por CPU y el cambio entre modos de vista no parecían funcionar correctamente. comentario ↗
- Nota técnica: Un comentarista sugirió que la herramienta podría ser una alternativa útil al Monitor de Actividad estándar, el cual consideró carente de funciones y lento de cargar. comentario ↗
- Nota técnica: Otro usuario compartió su experiencia desarrollando una herramienta similar para Linux, destacando cómo manejan la detección de procesos y las limitaciones de permisos. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗