Aproximadamente el 64% de los entornos de nube alojan actualmente recursos vulnerables a CVE-2026-119618, una condición de carrera crítica en el módulo HTTP/2 del Apache HTTP Server (mod_http2). Este fallo permite a atacantes remotos no autenticados provocar la corrupción de la memoria del heap, otorgándoles potencialmente la capacidad de ejecutar comandos arbitrarios con los mismos privilegios que el proceso del servidor web.
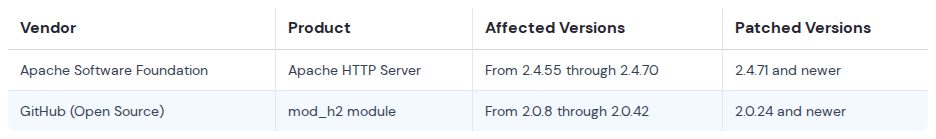
Esta captura de pantalla proporciona una referencia clara para las versiones específicas de Apache HTTP Server (2.4.55 a 2.4.70) y las compilaciones de mod_h2 que se ven afectadas por la vulnerabilidad.
Mecanismo de la corrupción del heap
La vulnerabilidad, identificada como CVE-2026-119618, surge de una condición de carrera durante la ejecución concurrente. Cuando el módulo mod_http2 maneja recursos compartidos, la función assign_headers() no sincroniza adecuadamente los hilos, lo que provoca la corrupción de la memoria.
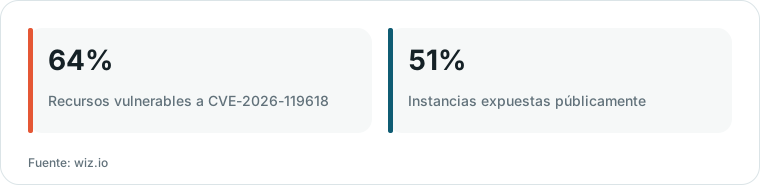
Gráfico elaborado por HN Digest a partir de cifras reportadas por wiz.io; los valores se muestran como aparecen en la fuente.
Al explotar esta falta de sincronización, un atacante puede corromper la memoria del heap del servidor anfitrión. Esta corrupción de memoria es un fallo de alta gravedad porque sirve como una vía directa hacia la Ejecución Remota de Código (RCE).
“Si se explota con éxito, un atacante remoto no autenticado puede corromper la memoria del heap para lograr la ejecución de código arbitrario (RCE).”
— Critical RCE Vulnerability in Apache HTTP Server: Everything You Need To Know | Wiz Blog
Exposición en entornos de nube
Los datos de Wiz sugieren un riesgo significativo para la infraestructura basada en la nube. Debido a que una instancia de Apache comprometida puede servir como punto de entrada, los atacantes pueden utilizar la brecha para moverse lateralmente hacia microservicios adyacentes o acceder a puntos de conexión de metadatos de la nube.
La escala del problema es notable: mientras que el 64% de los entornos de nube son vulnerables, más de la mitad de esas instancias son accesibles públicamente, lo que aumenta la probabilidad de una explotación exitosa por parte de actores de amenazas.
Pasos de remediación y mitigación
La corrección principal implica actualizar el Apache HTTP Server a la versión 2.4.71 o posterior. Para aquellos que gestionan compilaciones independientes de mod_h2 desde GitHub, el módulo debe actualizarse a una versión superior a la 2.0.42.
Si una actualización inmediata no es factible, los equipos de seguridad pueden mitigar el riesgo desactivando completamente el soporte de HTTP/2. Esto se logra editando el archivo de configuración (por ejemplo, httpd.conf) para eliminar las referencias a h2 y h2c, restringiendo el servidor únicamente a HTTP/1.1.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista cuestionó el salto técnico de la corrupción de memoria a la ejecución remota de código, sugiriendo que la corrupción de memoria por sí sola no siempre equivale a un RCE funcional. comentario ↗
- Escéptico: Un lector expresó escepticismo sobre la precisión de los metadatos del informe, cuestionando si la atribución del módulo a GitHub fue resultado de una generación de contenido automatizada. comentario ↗
- Nota técnica: Otro comentarista argumentó que la corrupción de memoria controlable puede potencialmente conducir a acciones arbitrarias o acceso a nivel de kernel, dependiendo de los permisos del proceso. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗