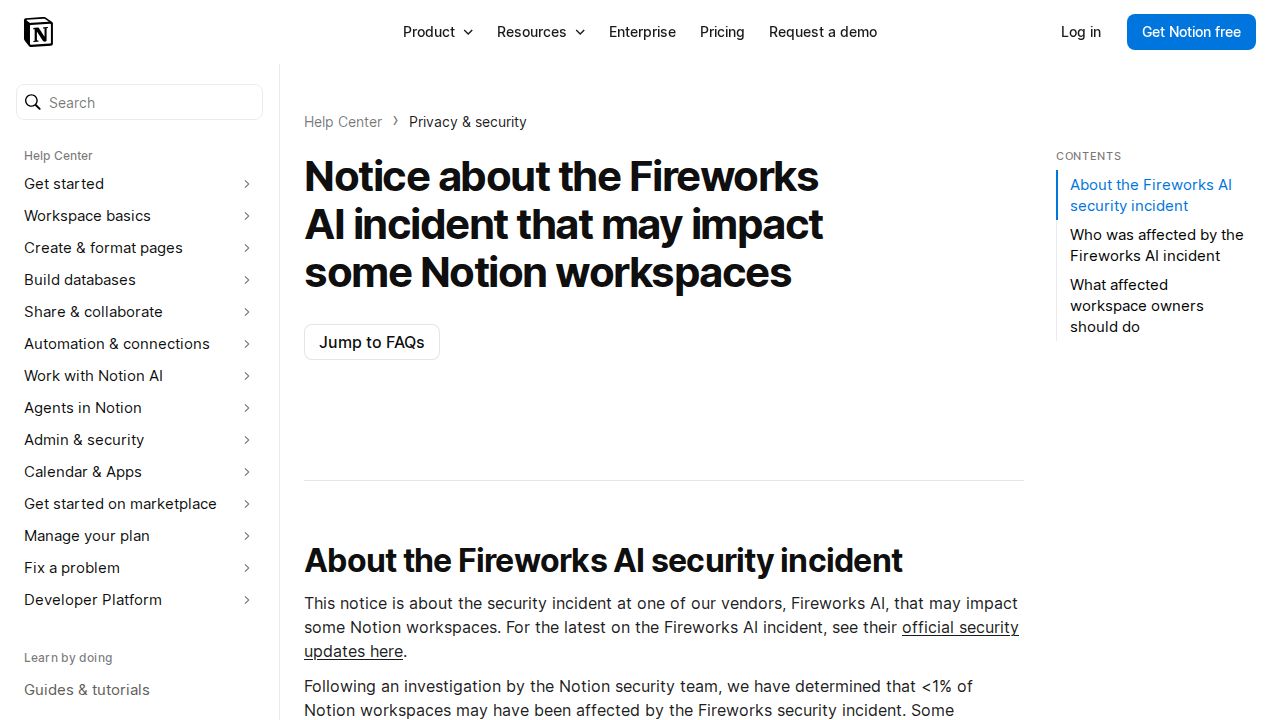
Menos del 1% de los espacios de trabajo de Notion se vieron afectados por una brecha de seguridad en Fireworks AI, una plataforma de infraestructura global utilizada por Notion para potenciar sus funciones de IA. Aunque la brecha expuso potencialmente algunas transcripciones de chat, Notion aclaró que los datos filtrados eran 'no atribuibles', lo que significa que las transcripciones carecían de etiquetas que identificaran a usuarios, empresas o espacios de trabajo específicos.
La brecha de infraestructura de Fireworks AI
Notion utilizó Fireworks AI como proveedor de infraestructura principal para dos funciones principales: potenciar los trabajos de clasificación de 'Insights' para ayudar a los clientes a rastrear el uso de la IA, y servir como proveedor de inferencia general para modelos de pesos abiertos. Tras los informes de un posible incidente de seguridad, Notion cerró proactivamente todas las conexiones con los sistemas de Fireworks por precaución.
El 6 de noviembre, Fireworks notificó a Notion que actores maliciosos podrían haber accedido a los datos de los clientes. Una investigación posterior confirmó que un conjunto de datos específico que contenía transcripciones de chat de Notion AI estaba incluido en la brecha. En respuesta, Notion detuvo todas las ejecuciones de entrenamiento y eliminó todos los datos restantes del sistema de Fireworks.
"No atribuible" significa que los chats no estaban etiquetados con quién los escribió o de qué espacio de trabajo procedían, y las transcripciones no contenían resultados de llamadas a herramientas.
— Notice about the Fireworks AI incident that may impact some Notion workspaces – Notion Help Center
Alcance de los datos expuestos
El equipo de seguridad determinó que las transcripciones expuestas eran "no atribuibles". Esto significa que los datos no contenían información que vinculara los chats con un espacio de trabajo, usuario o empresa específica, y las transcripciones no incluían resultados de llamadas a herramientas, como el contenido de las páginas de Notion o datos externos extraídos por la IA.
A pesar de la falta de metadatos de identificación, Notion aconseja a los usuarios tratar los datos como si estuvieran totalmente expuestos. Esta precaución tiene como objetivo proteger contra cualquier información sensible, como credenciales o notas privadas, que un usuario podría haber escrito directamente en la interfaz de chat.
Remedio y acciones del usuario
Notion ha proporcionado herramientas específicas para que los propietarios de espacios de trabajo afectados revisen el impacto. Los propietarios en planes Enterprise pueden acceder a un CSV de los datos afectados, así como a un CSV anotado que incluye metadatos —como el usuario asociado— para ayudarlos a realizar análisis de impacto internos. Estas anotaciones no fueron expuestas durante la brecha.
Para los usuarios en otros tipos de planes, los propietarios de los espacios de trabajo pueden compartir un enlace que permite a los miembros revisar un CSV de sus propios datos específicos. Notion recomienda explícitamente que cualquier contraseña, clave API u otras credenciales introducidas en Notion AI durante el periodo del incidente sean rotadas inmediatamente.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista argumentó que el incidente resalta cómo la seguridad de una empresa depende de sus integraciones de terceros, sugiriendo que las empresas deben priorizar la gestión de riesgos para los proveedores externos de IA. comentario ↗
- Escéptico: Varios comentaristas expresaron su frustración por el hecho de que Notion requiriera que los usuarios estuvieran en un plan Enterprise para identificar qué miembros se vieron afectados por la brecha. comentario ↗
- Experiencia: Un usuario compartió su experiencia de tener que identificar manualmente a los miembros afectados y compartir páginas específicas para que los individuos pudieran descargar sus propios datos. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗