Investigadores de seguridad demostraron con éxito la capacidad de desbloquear y controlar vehículos de forma remota de un importante fabricante al explotar una cadena de vulnerabilidades en la infraestructura de coches conectados del productor. Al identificar herramientas administrativas expuestas y credenciales predefinidas, el equipo pudo eludir la autenticación de múltiples factores (MFA) y tomar el control de las cuentas de usuario, obteniendo efectivamente el control sobre los comandos remotos de los vehículos.
Descubrimiento de infraestructura expuesta
La investigación comenzó descompilando la aplicación móvil del fabricante para reconstruir las solicitudes de API utilizadas para el desbloqueo remoto del coche. Esto reveló que la aplicación se comunicaba con un dominio telemático específico, que alojaba varios subdominios incluyendo una herramienta administrativa.
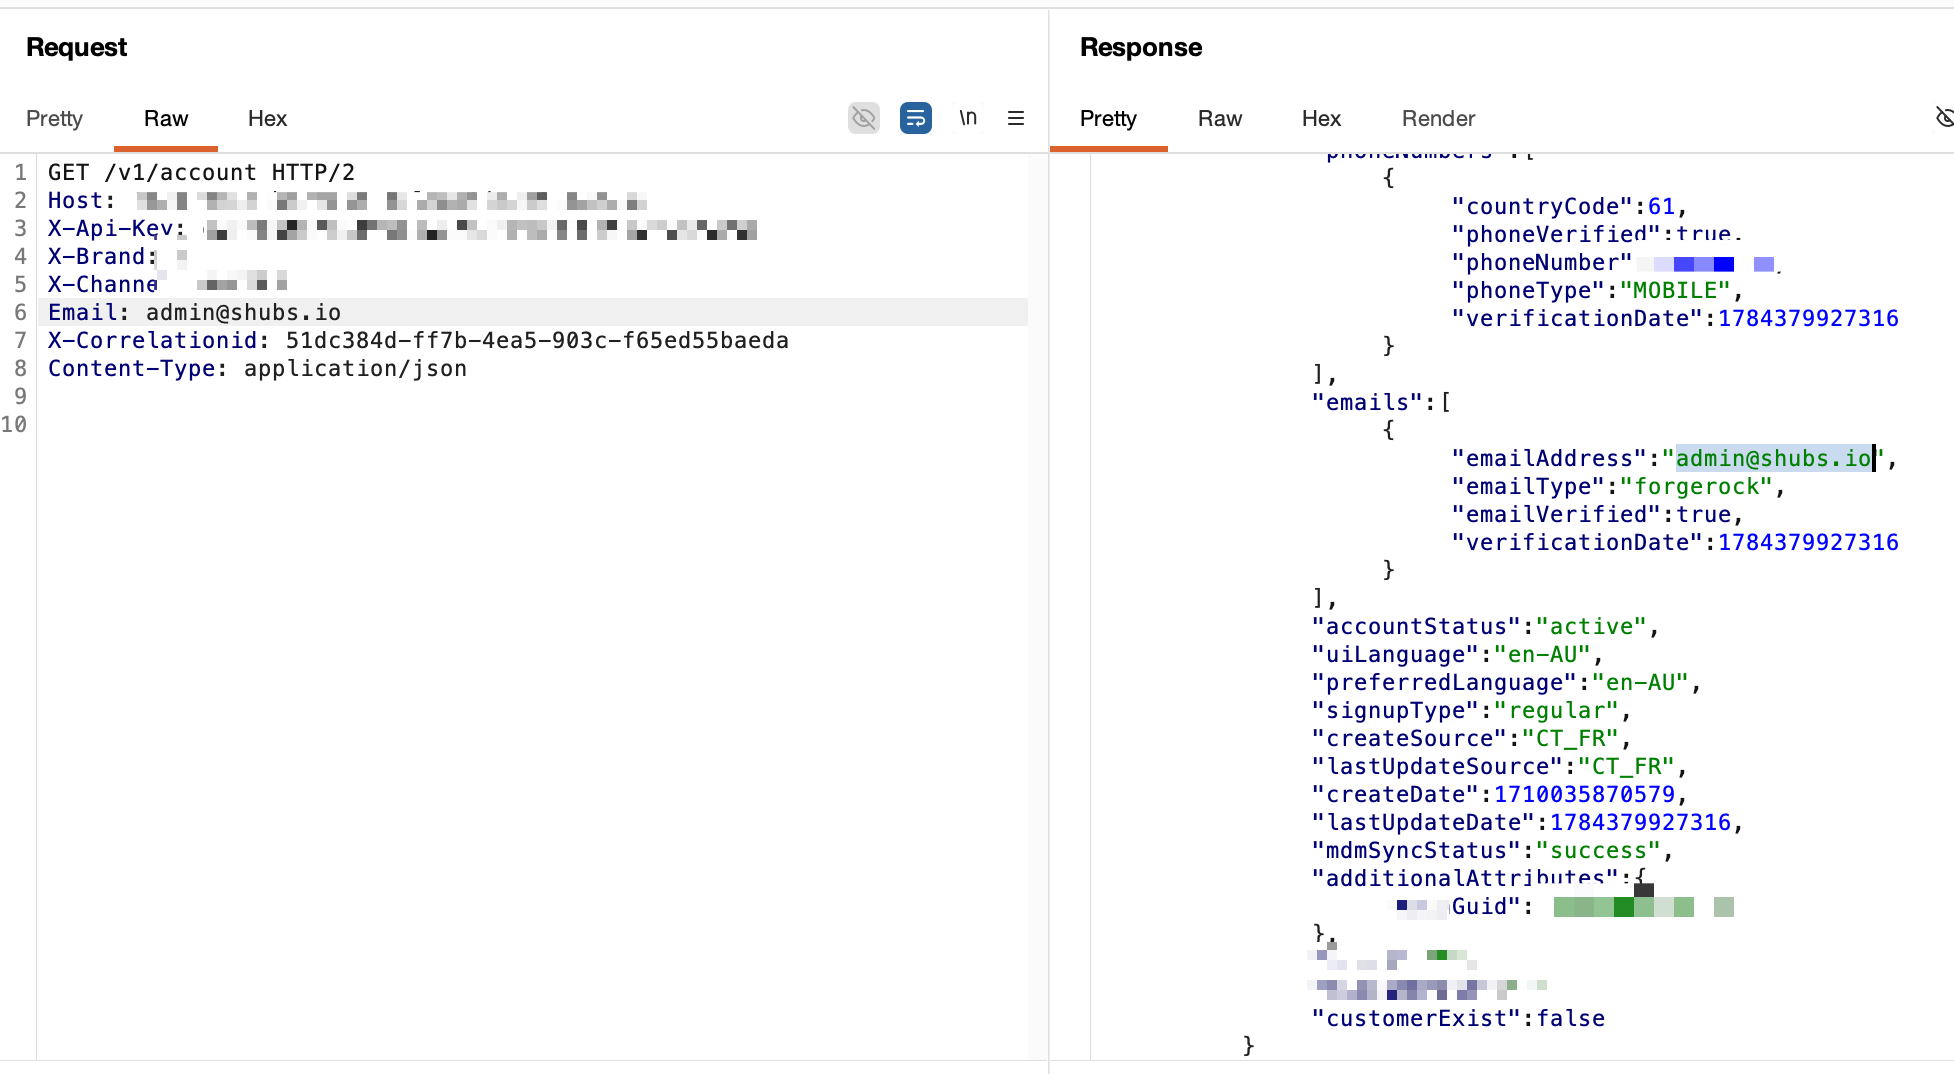
Esta imagen apoya la descripción técnica de las solicitudes de API utilizadas para el desbloqueo remoto del coche descubiertas durante la investigación inicial.
Un subdominio específico, titulado 'TEST HARNESS', proporcionaba una pantalla de inicio de sesión y una API rica que permitía a los empleados interactuar con las cuentas de los clientes y los vehículos de producción. Muchas de estas API no requerían ninguna autenticación más allá de las claves predefinidas encontradas directamente dentro del paquete JavaScript de la aplicación.
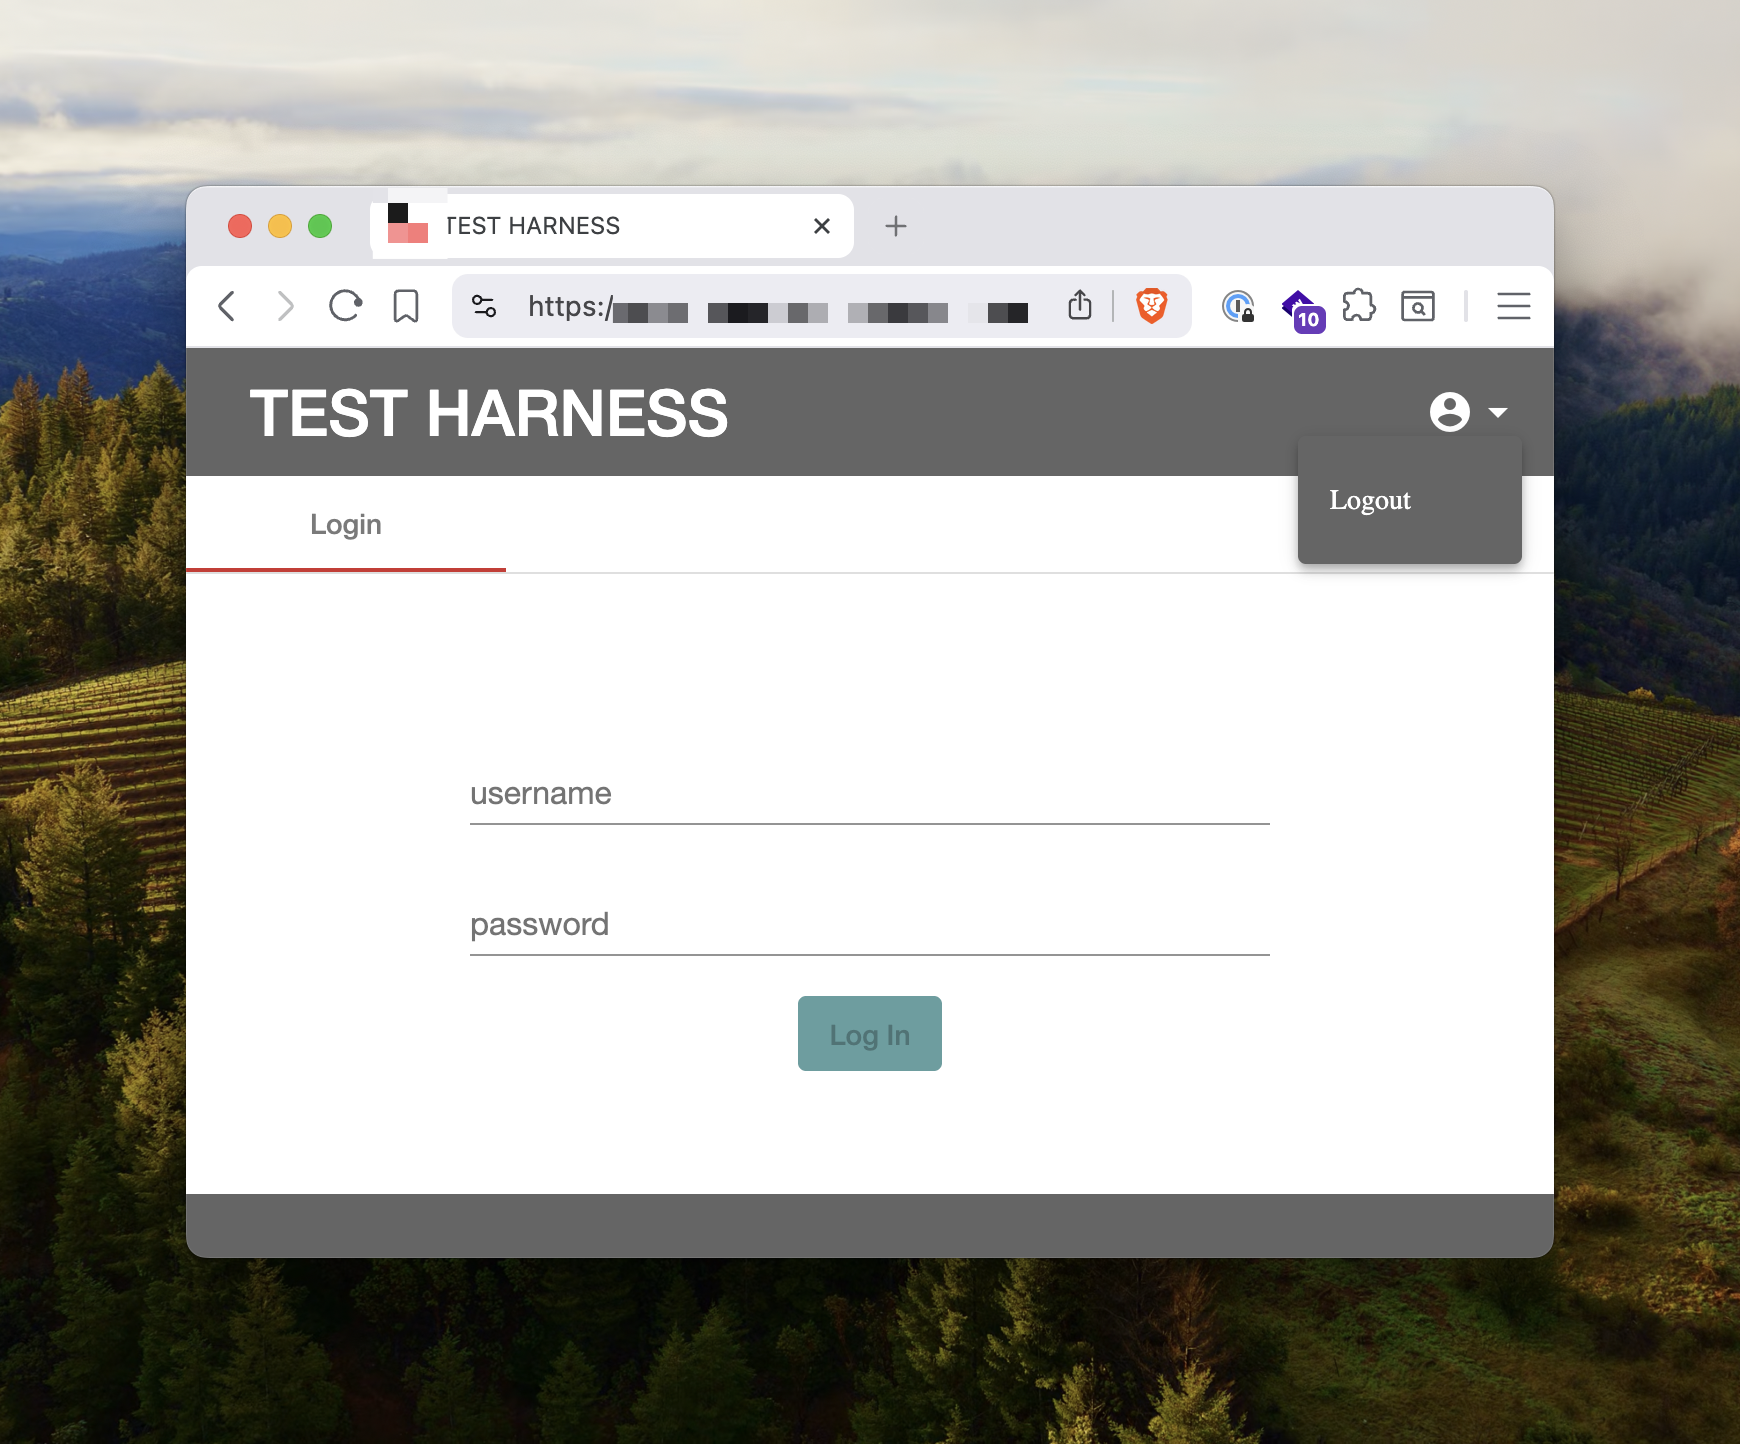
Esta imagen ilustra el tipo de interfaz administrativa y datos de vehículos a los que accedieron los investigadores a través del subdominio expuesto 'TEST HARNESS'.
Vulnerabilidades de la plataforma de identidad
Los investigadores identificaron que el fabricante dependía del software ForgeRock OpenIDM para gestionar las identidades de todos los usuarios de coches conectados. Aunque el fabricante había implementado un Firewall de Aplicaciones Web (WAF) para bloquear el acceso a los puntos finales sensibles de OpenIDM, los activos subyacentes seguían siendo accesibles públicamente.
El equipo descubrió un paquete JavaScript de proveedor 'maldito' que contenía credenciales administrativas reales para el entorno de producción de OpenIDM. Aunque estas credenciales estaban destinadas a un entorno de pruebas, funcionaban en producción debido a la falta de una segregación adecuada del entorno.
Elusión de controles de seguridad
Para alcanzar las API restringidas de OpenIDM, los investigadores utilizaron técnicas de salto de ruta para evadir el WAF. Aunque algunas peculiaridades de enrutamiento bloquearon inicialmente sus intentos, el equipo finalmente identificó una ruta específica—`/static%2f..%2fopenidm/`—que no estaba cubierta por las reglas del WAF.
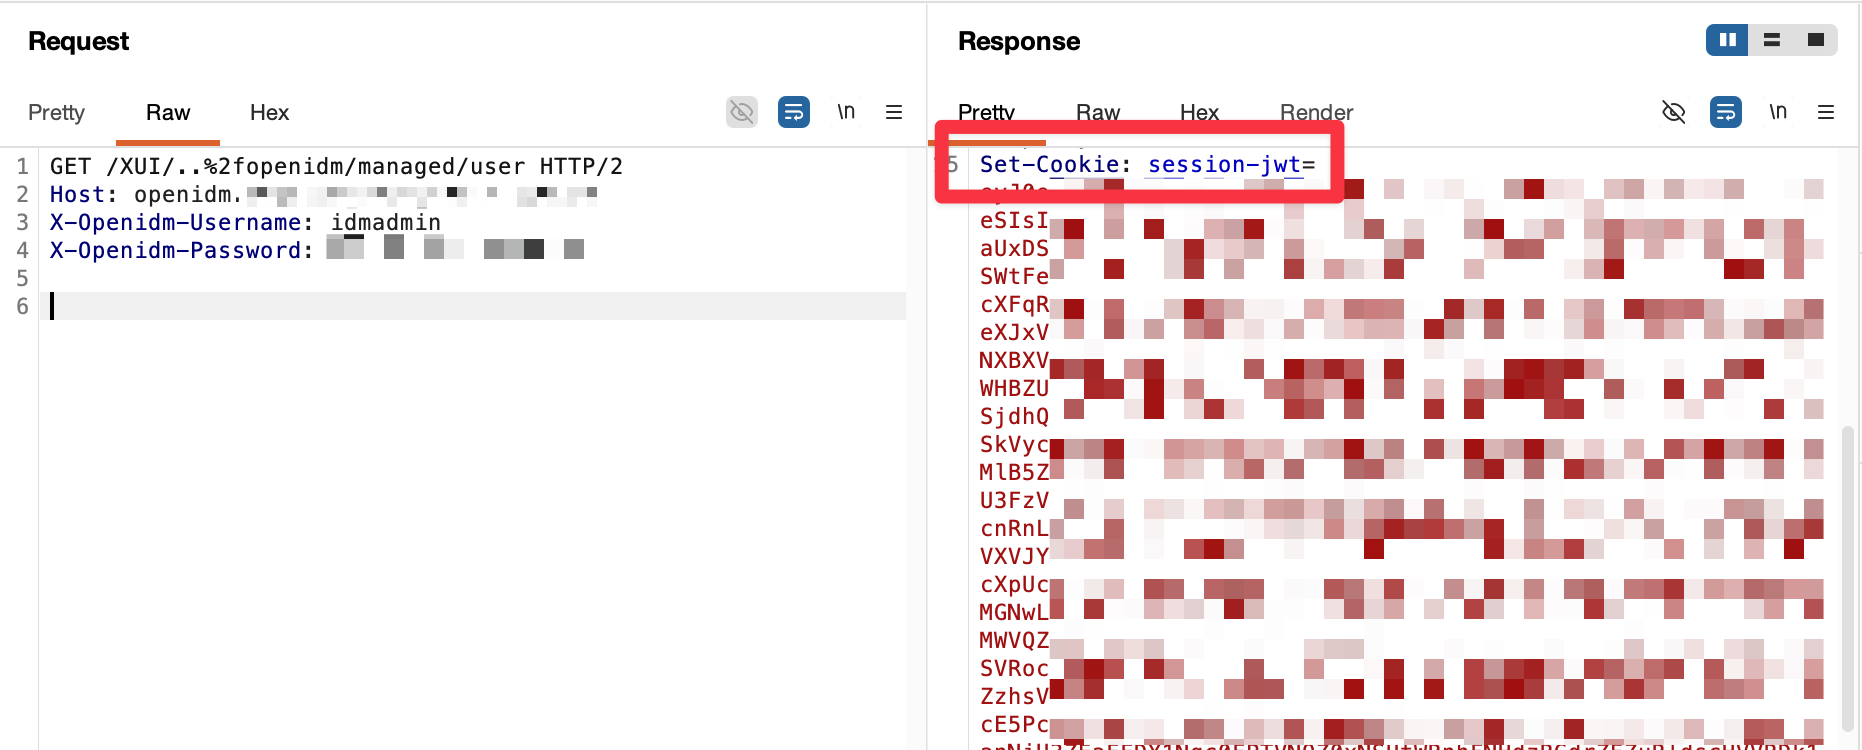
Esta imagen proporciona un ejemplo visual de la técnica específica de salto de ruta utilizada para alcanzar las API restringidas de OpenIDM.
Una vez que se logró la elusión, los investigadores pudieron realizar una solicitud PATCH para sobrescribir las contraseñas de cualquier perfil de usuario. Al combinar esto con una serie de intercambios de tokens, fueron capaces de generar un token de acceso válido para la aplicación móvil, eludiendo efectivamente el paso de autenticación de múltiples factores (MFA).
Alcance y limitaciones
Los investigadores confirmaron estas vulnerabilidades dentro del entorno australiano del fabricante. Aunque la cadena de explotación proporcionaba control remoto total sobre funciones del vehículo como bloqueo, desbloqueo y uso del claxon, la marca específica del fabricante no fue revelada en el informe.
El informe destaca una importante compensación entre la facilidad de acceso y la seguridad: el fabricante invirtió fuertemente en reglas de WAF para proteger la plataforma de identidad, pero estas reglas actuaron como un 'parche' sobre el problema fundamental de exponer la infraestructura de gestión a la internet pública.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista sugirió que el fabricante podría ser Toyota o Lexus, señalando que un cliente de código abierto que documenta API similares parecía respaldar esta teoría. comentario ↗
- Escéptico: Un comentarista que citó investigaciones previas argumentó que, si bien varias marcas habían sido comprometidas en el pasado, los investigadores aún no habían encontrado una vulnerabilidad para los fabricantes específicos mencionados en el informe. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗