PyPI ha completado un rediseño importante de sus páginas de detalles de proyectos para ayudar a los desarrolladores y usuarios a identificar el origen verificable de los paquetes de Python. Al resaltar la 'procedencia' —el registro criptográfico de dónde proviene un archivo de lanzamiento—, la plataforma pretende proporcionar señales más claras cuando el flujo de trabajo de publicación de un paquete puede haber sido comprometido por actores maliciosos.
Verificación de la procedencia del lanzamiento
El núcleo de la actualización es la introducción de una nueva pestaña de seguridad que comunica el estado de procedencia de cada lanzamiento. PyPI calcula esto comprobando si cada archivo en un lanzamiento lleva una atestación digital, la cual proporciona un registro verificable del origen del archivo.
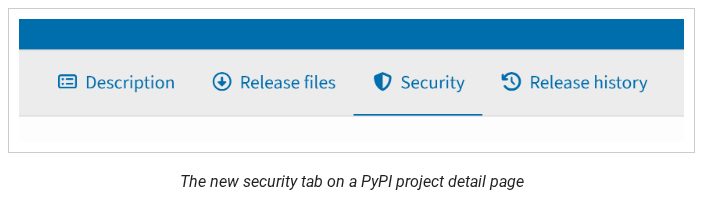
Esta imagen muestra la actualización principal de la interfaz para verificar la procedencia del lanzamiento.
Un lanzamiento con 'Full Provenance' (Procedencia completa) significa que el 100% de sus archivos tienen atestaciones, como las atestaciones de PyPI Publish (que confirman un Trusted Publisher) o la procedencia de construcción SLSA (que vincula el archivo con un commit de origen y una plataforma de construcción específicos).
Por el contrario, 'No Provenance' (Sin procedencia) indica que ningún archivo en el lanzamiento tiene una atestación. Si bien esto no significa inherentemente que un paquete sea malicioso, significa que el origen del archivo no puede verificarse criptográficamente.
"No provenance" simplemente significa que ningún archivo en el lanzamiento tiene una atestación. Esto es típico de lanzamientos más antiguos o proyectos que aún no han configurado Trusted Publishing.
— PyPI's redesigned project pages with clearer security signals are now live - The Python Package Index Blog
Advertencias automáticas de procedencia
Para ayudar a los usuarios a identificar riesgos como la toma de control de cuentas, PyPI ahora muestra advertencias prominentes cuando los metadatos de procedencia parecen inusuales. Estas advertencias aparecen en la parte superior de la página del proyecto, junto con banners de estado para proyectos retirados o archivados.
Las advertencias específicas incluyen 'Incomplete Provenance' (Procedencia incompleta), que señala lanzamientos donde solo algunos archivos tienen atestaciones; 'Inconsistent Provenance' (Procedencia inconsistente), que indica que los archivos se originaron en diferentes sistemas de construcción; y 'Change of Provenance' (Cambio de procedencia), que señala un cambio en el repositorio o flujo de trabajo desde un lanzamiento anterior.

Esta imagen ilustra las advertencias específicas de la interfaz de usuario introducidas para señalar posibles tomas de control de cuentas o metadatos de procedencia inusuales.
También se activa una advertencia de 'Loss of Provenance' (Pérdida de procedencia) si un proyecto que anteriormente utilizaba atestaciones cambia a un método que no las genera, como volver a los tokens de API.
Mejoras de la interfaz y limitaciones
Más allá de las señales de seguridad, la página de detalles del proyecto cuenta con una barra lateral de metadatos rediseñada y una pestaña de archivos de lanzamiento. La barra lateral ahora ordena la información por utilidad, mientras que la pestaña de archivos de lanzamiento permite a los usuarios buscar, filtrar e identificar 'late files' (archivos tardíos), aquellos subidos más de 14 días después de la marca de tiempo del lanzamiento inicial.
La nueva interfaz también incluye una pestaña de historial de lanzamientos que proporciona una visión general de alto nivel de los recuentos de archivos y los estados de procedencia para todas las versiones pasadas de un paquete.

Esta visualización demuestra la pestaña de historial de lanzamientos reorganizada mencionada en la sección de mejoras de la interfaz de usuario.
Sigue existiendo una limitación clave: el estado 'No Provenance' requiere que los usuarios evalúen manualmente las señales de confianza circundantes, como el historial del mantenedor y la actividad del repositorio, ya que la plataforma no puede verificar automáticamente la seguridad de los archivos no autenticados.