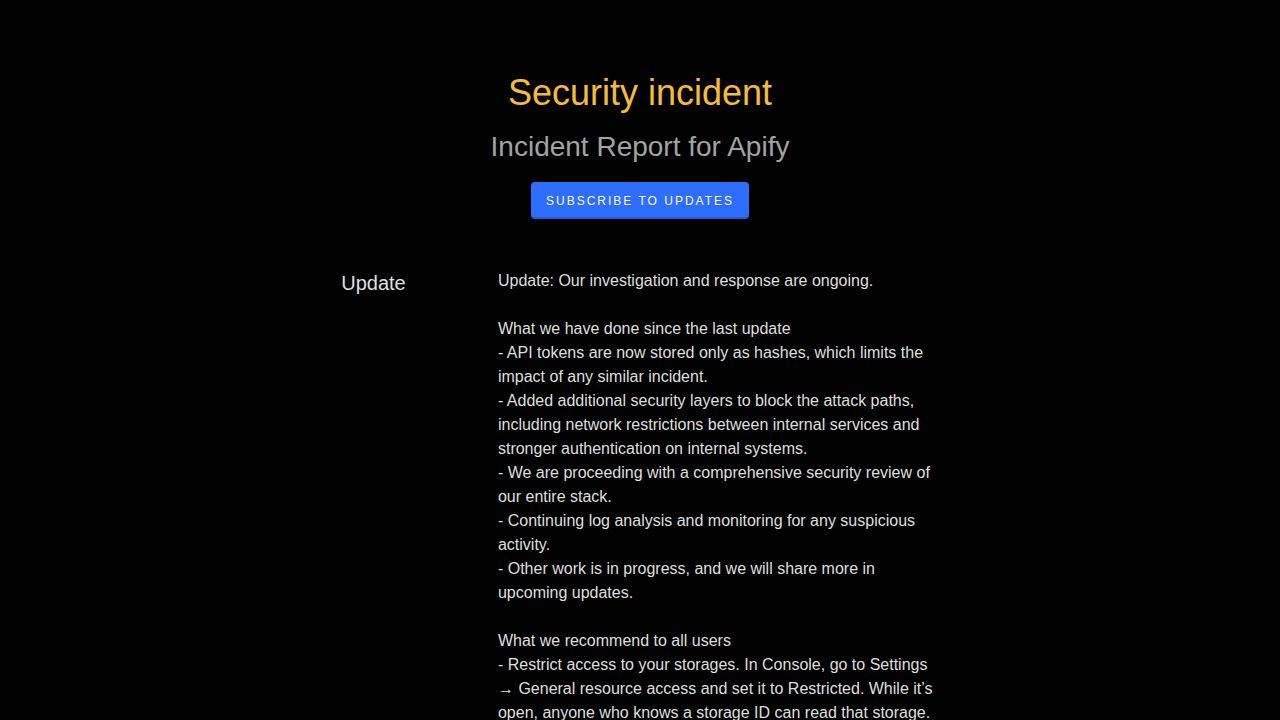
Apify detectó que un tercero no autorizado utilizó una credencial comprometida para acceder a sus sistemas internos y a varias credenciales de cuentas entre el 9 y el 10 de noviembre de 2026. La brecha se identificó el 11 de noviembre, momento en el cual la empresa cortó el acceso del atacante e inició una investigación exhaustiva sobre el alcance de los datos accedidos.
Detección y respuesta inmediata
Apify identificó la actividad no autorizada el 11 de noviembre a las 12:13 UTC. Tras la detección, la empresa revocó varias conexiones OAuth a integraciones externas, incluyendo GitHub, como medida de precaución.
Aunque la investigación no determinó que estas conexiones revocadas se utilizaran como vector de ataque, la empresa rotó varios secretos internos críticos y añadió monitoreo adicional a sus sistemas.
“Los tokens de API ahora se almacenan únicamente como hashes, lo que limita el impacto de cualquier incidente similar.”
— Security incident
Refuerzo de infraestructura y mitigación
Para mitigar el riesgo de futuros incidentes, Apify actualizó su arquitectura de modo que los tokens de API ahora se almacenen únicamente como hashes. Este cambio tiene como objetivo limitar el impacto de cualquier ataque similar basado en credenciales.
La empresa también implementó nuevas capas de seguridad, incluyendo restricciones de red entre servicios internos y protocolos de autenticación más fuertes para los sistemas internos. Actualmente se está llevando a cabo una revisión de seguridad integral de todo el stack.
Acciones del usuario y privacidad de datos
Apify recomienda a los usuarios restringir el acceso a sus almacenamientos navegando a Configuración y estableciendo 'Acceso a recursos generales' como 'Restringido'. Sin esta configuración, cualquier persona que conozca un ID de almacenamiento puede leer ese almacenamiento.
Se instruye a los usuarios que construyen Actors a partir de repositorios privados de GitHub a que vuelvan a conectar sus cuentas de GitHub seleccionando 'Cambiar proveedor' dentro de la configuración del Actor. Apify ha declarado que no contactará a los usuarios que aún no han sido identificados como afectados por la brecha.
Incertidumbres restantes
La causa raíz específica del compromiso inicial de las credenciales sigue bajo investigación. Apify se ha comprometido a publicar un informe post-mortem detallando la causa raíz y los pasos de remediación dentro de una semana tras el incidente.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista sugirió que la cobertura de Bleeping Computer proporcionó detalles más específicos sobre la respuesta de Apify, como la rotación de tokens de API y los reinicios de 2FA. comentario ↗
- Escéptico: Un comentarista expresó escepticismo sobre las prácticas de seguridad de la empresa, cuestionando por qué los tokens de API no se almacenaban ya como hashes. comentario ↗
- Pregunta abierta: Otro usuario señaló una percibida falta de transparencia por parte de la empresa con respecto a los tipos específicos de datos incluidos en la filtración. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗