2385 分
理解量子物理学的悖论 Summary: 一场 Hacker News 的讨论探讨了关于“没有人真正理解”量子物理学的著名观点,权衡了量子技术的实际成功与该理论在哲学和概念上的困难。
一场 Hacker News 的讨论探讨了关于“没有人真正理解”量子物理学的著名观点,权衡了量子技术的实际成功与该理论在哲学和概念上的困难。
阅读全文 →
4402 分
Brotli 压缩缺陷影响范围扩大至 Python 和 Web 服务
Google Brotli 压缩库中发现的一个关键越界写入漏洞(最初被称为“Node2Shell”)已扩大影响范围,波及到许多利用 Brotli 进行 HTTP 压缩的 Python 软件包和 Web 服务。
阅读全文 →5361 分尚无解读
FreeDNS (afraid.org)
6315 分
Astral 将 uv 与 ty 集成以构建统一的 Python 工具链
Astral 推出了其包管理器 uv 与类型检查器 ty 之间的实验性集成。此次更新实现了对 PEP 723 脚本的一流支持,并引入了统一的 'uv check' 命令,旨在简化环境管理和类型检查流程。
阅读全文 →
7391 分
分布式 SQLite 的演变:十二年回顾
Philip O'Toole 追溯了分布式 SQLite 的历史,从 rqlite 等首批基于 Raft 的开源实现,到托管平台和流式恢复模型的兴起。
阅读全文 →
9690 分
银行应用程序与 GrapheneOS 的兼容性
一个众包数据集追踪了国际和国家银行应用程序与注重隐私的移动操作系统 GrapheneOS 的兼容性。该项目识别了哪些应用程序运行正常,哪些受到安全检查限制,以及哪些需要特定的配置更改才能运行。
阅读全文 →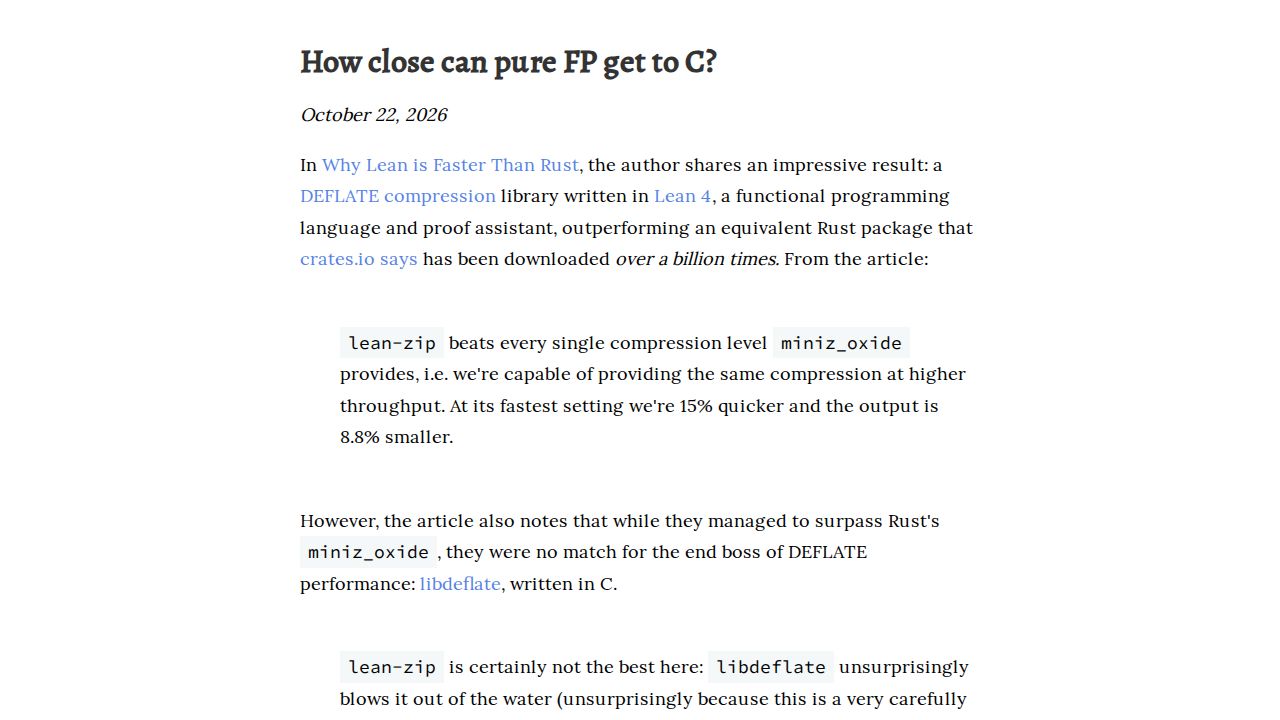
10281 分
函数式编程方法在 DEFLATE 压缩中的性能基准测试
一系列将函数式编程语言(特别是 Lean 4 和 Roc)与 C 实现进行对比的基准测试显示,虽然这些语言在某些压缩任务中可以超越 Rust,但与 libdeflate 等高度优化的 C 库相比,它们仍面临显著的性能差距。
阅读全文 →11349 分
Linux 内核模块解锁 Nvidia Ampere 和 Ada GPU 的 Tensor 吞吐量
一个新的 Linux 内核模块利用固件缓冲区溢出漏洞,解锁了 Nvidia 3000 系列和 4000 系列消费级 GPU 在 FP16 和 BF16 操作上的指令发射率,使其性能达到专业级显卡的水平。
阅读全文 →13136 分尚无解读
The St. Helena 5 pence coin shows Jonathan, a roughly 190 year old tortoise (numista.com)

14474 分
OBS Studio 发布 33.0.0 版本,包含插件重构与 CEF 更新
OBS 项目发布了 OBS Studio 的 33.0.0 版本,这是一款流行的开源直播和录制软件。此次更新引入了插件加载系统的重大重构、针对浏览器源的 Chromium Embedded Framework (CEF) 重大更新,以及针对源吸附和输入处理的若干易用性改进。
阅读全文 →
20134 分
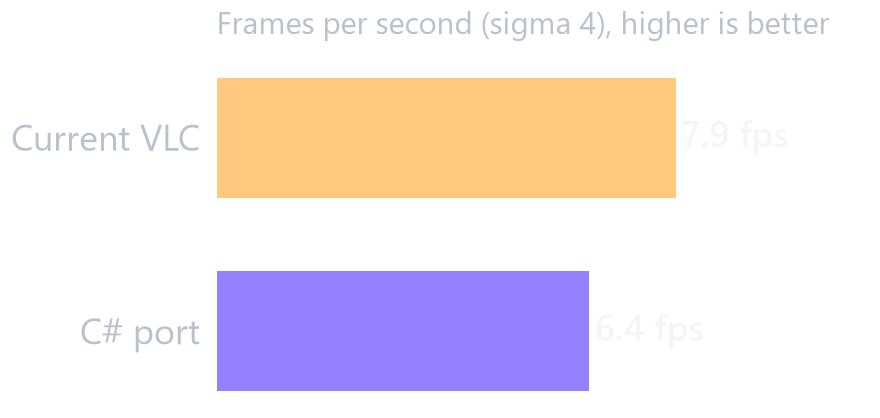
C# 与 C 的对比:VLC 高斯模糊滤镜的性能分析
在视频处理背景下对 C 和 C# 的性能进行的技术对比显示,虽然 C 仍然更快,但如果针对特定的编译器行为对代码进行优化,C# 可以达到接近持平的性能。
阅读全文 →
21191 分
Apple 推出安全研究设备计划以发现 iOS 漏洞
Apple 推出了一个专门的计划,为安全研究人员提供经过特殊融合的 iPhone,这些设备授予 shell 访问权限、内核定制权以及软件预览权限,旨在加速漏洞发现,且无需绕过标准的设备安全功能。
阅读全文 →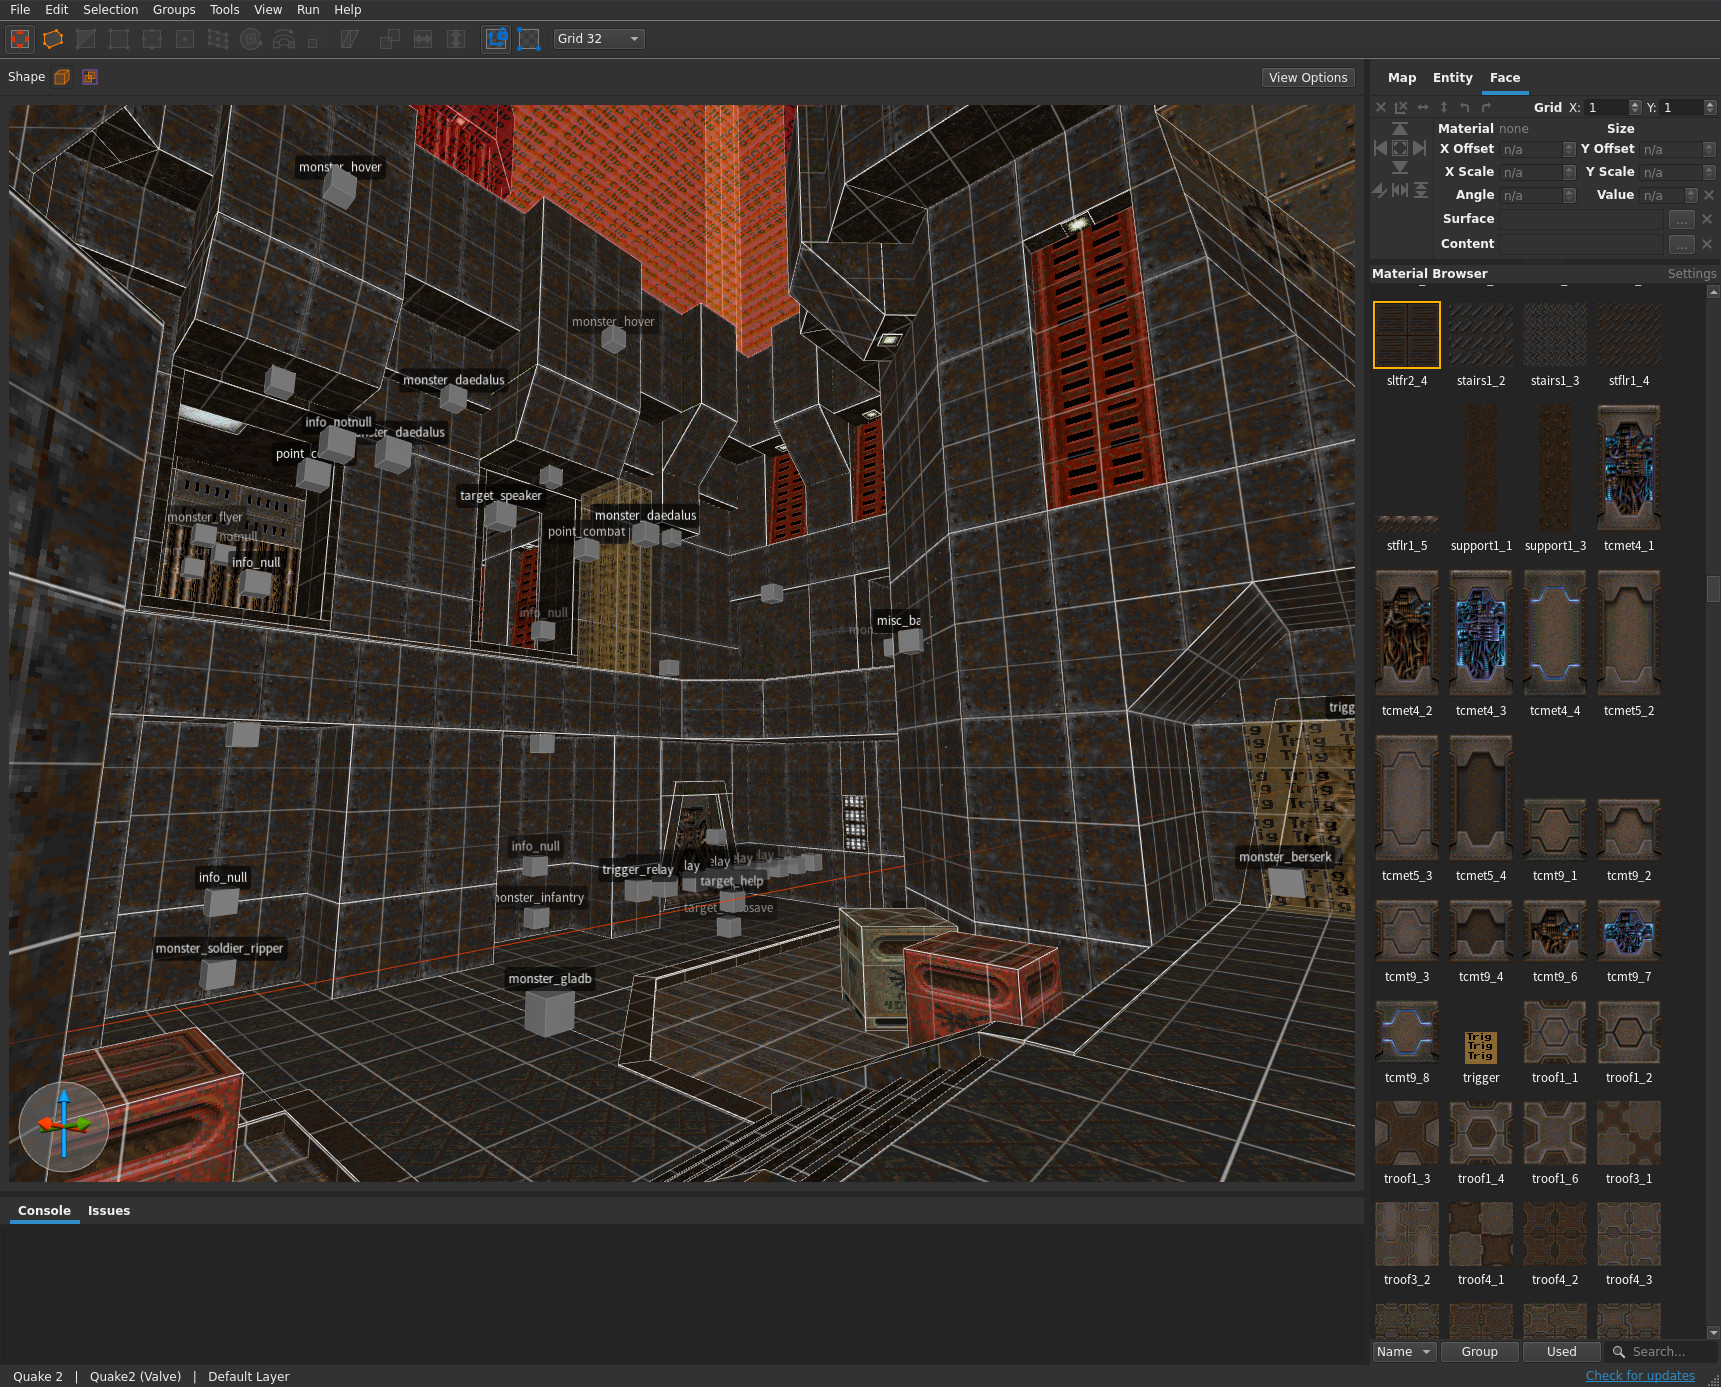
22191 分
TrenchBroom 的演变:十年 Quake 地图编辑历程
长期 Quake 爱好者 Kristian Duske 将 TrenchBroom 开发成为复古 FPS 关卡设计的核心工具。该项目突显了以 3D 为中心的流程、CSG 算法中的技术债,以及向 Qt 等现代 UI 框架的转变之间的权衡。
阅读全文 →
2395 分
TornadoVM 7 支持 Java 应用程序的 GPU 原生工作负载
TornadoVM 7 对开源异构 GPU 编程框架进行了架构调整,允许 Java 开发者利用 Foreign Function & Memory (FFM) API 和优化的 CUDA 后端将数据并行工作负载卸载到 GPU 上。
阅读全文 →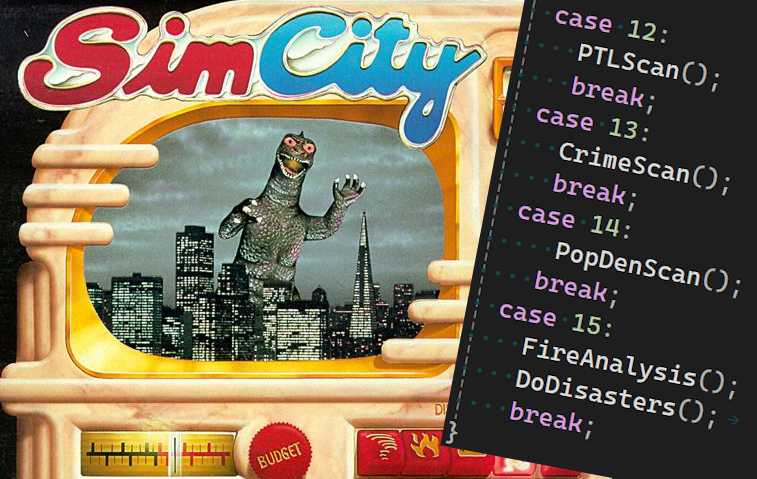
25103 分
SimCity 是如何在 16 MHz 硬件上运行的
通过分析原始 SimCity 的开源代码,开发者可以看到这款游戏是如何将沉重的模拟任务分布到多个帧中,从而在极其受限的硬件上运行的。
阅读全文 →
27186 分
Brotli 解码器中 'http2shell' 漏洞的安全分析
由于 Brotli 压缩库中的一个缺陷,一个被称为 'http2shell' 的远程代码执行 (RCE) 漏洞影响了包括 Node.js、Python 和 .NET 在内的多种编程环境。尽管开发者们对该威胁的严重程度存在争议,但该漏洞凸显了标准运行时中深层依赖关系如何可能制造隐藏风险。
阅读全文 →
28122 分
Block Blast 如何利用动态代码触发“致命谜题”以获取高价值广告收益
一项技术分析揭示,移动游戏 Block Blast 使用动态下载的 JavaScript 来识别高价值玩家,并向他们推送“致命谜题”——即旨在无法破解的游戏状态——以促使用户观看高价奖励广告。
阅读全文 →2952 分尚无解读
Oai-math-revised: a community hub for revising OpenAI's math write-ups (terrytao.wordpress.com)
 terrytao.wordpress.com