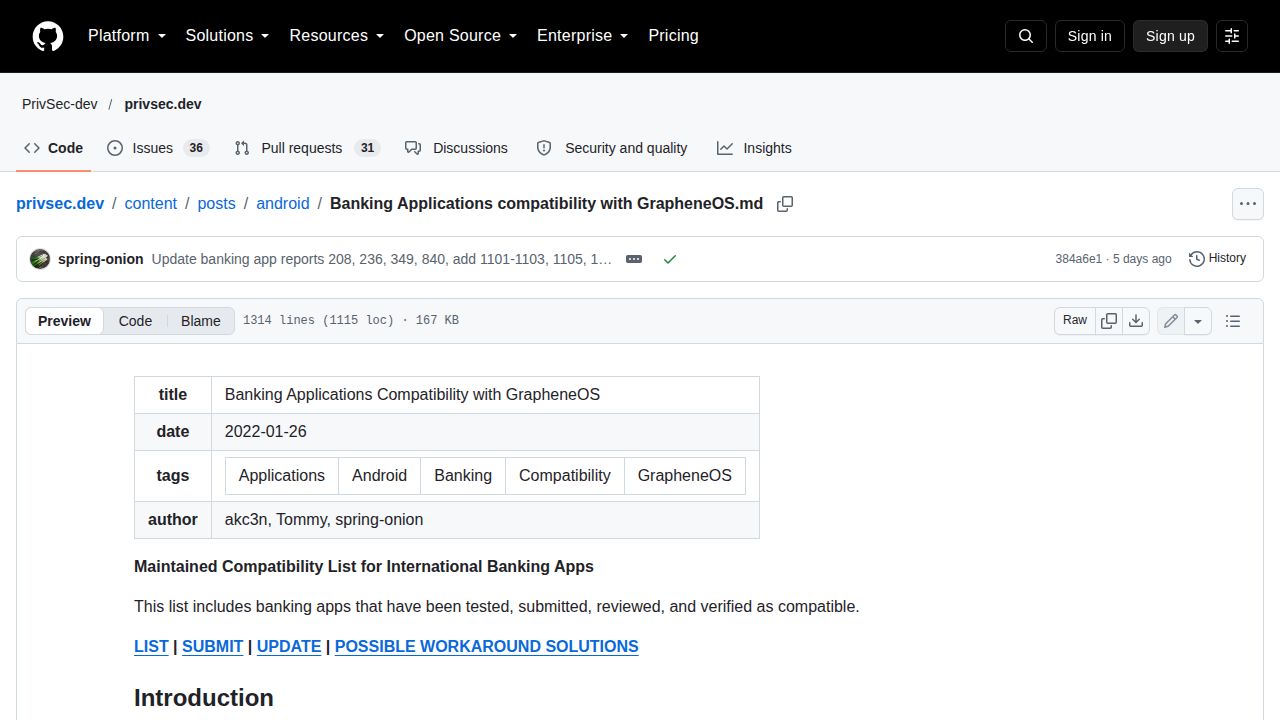
GrapheneOS 是一个旨在增强用户隐私和安全的加固移动操作系统。由于它偏离了标准的 Android 配置,许多依赖于严格硬件认证和完整性检查的银行应用程序最初会将该操作系统标记为不安全或不支持。为了解决这个问题,一个社区驱动的项目汇编了一份全面的银行应用程序列表,并标注了它们在 GrapheneOS 上的具体兼容状态。
该数据集按地区对应用程序进行分类,涵盖了 PayPal 和 Revolut 等国际服务,以及澳大利亚、巴西和德国等国家的国家银行。这些应用程序的兼容状态差异显著。一些应用程序可以完全运行,而其他应用程序则受到“Play Integrity”检查的限制,该检查用于验证设备是否运行经过认证且未篡改的 Android 版本。对于这些受限的应用程序,项目指出用户可能需要使用 Aurora Store 等替代商店来绕过安装限制。
技术上的细微差别进一步增加了用户体验的复杂性。一些银行应用程序需要禁用“安全应用生成”才能运行,而其他应用程序可能仅表现出部分功能,例如允许查询余额但阻止设置虚拟卡或“记住我”功能。这些差异通常源于银行应用程序与底层操作系统的安全层交互的方式。该项目为寻求在不失去基本金融工具访问权限的情况下保持高安全标准的用户提供了实用指南,突显了加固隐私与银行安全协议之间持续存在的权衡。