虽然 Anthropic 的 Project Glasswing 旨在识别数千个高危和关键严重程度的漏洞,但到目前为止,归属于该项目的 442 个 CVE 中仅有两个在野外被利用。这代表了 0.45% 的利用率,引发了人们对该项目发现结果与最初发布叙事相比在实际影响方面的质疑。
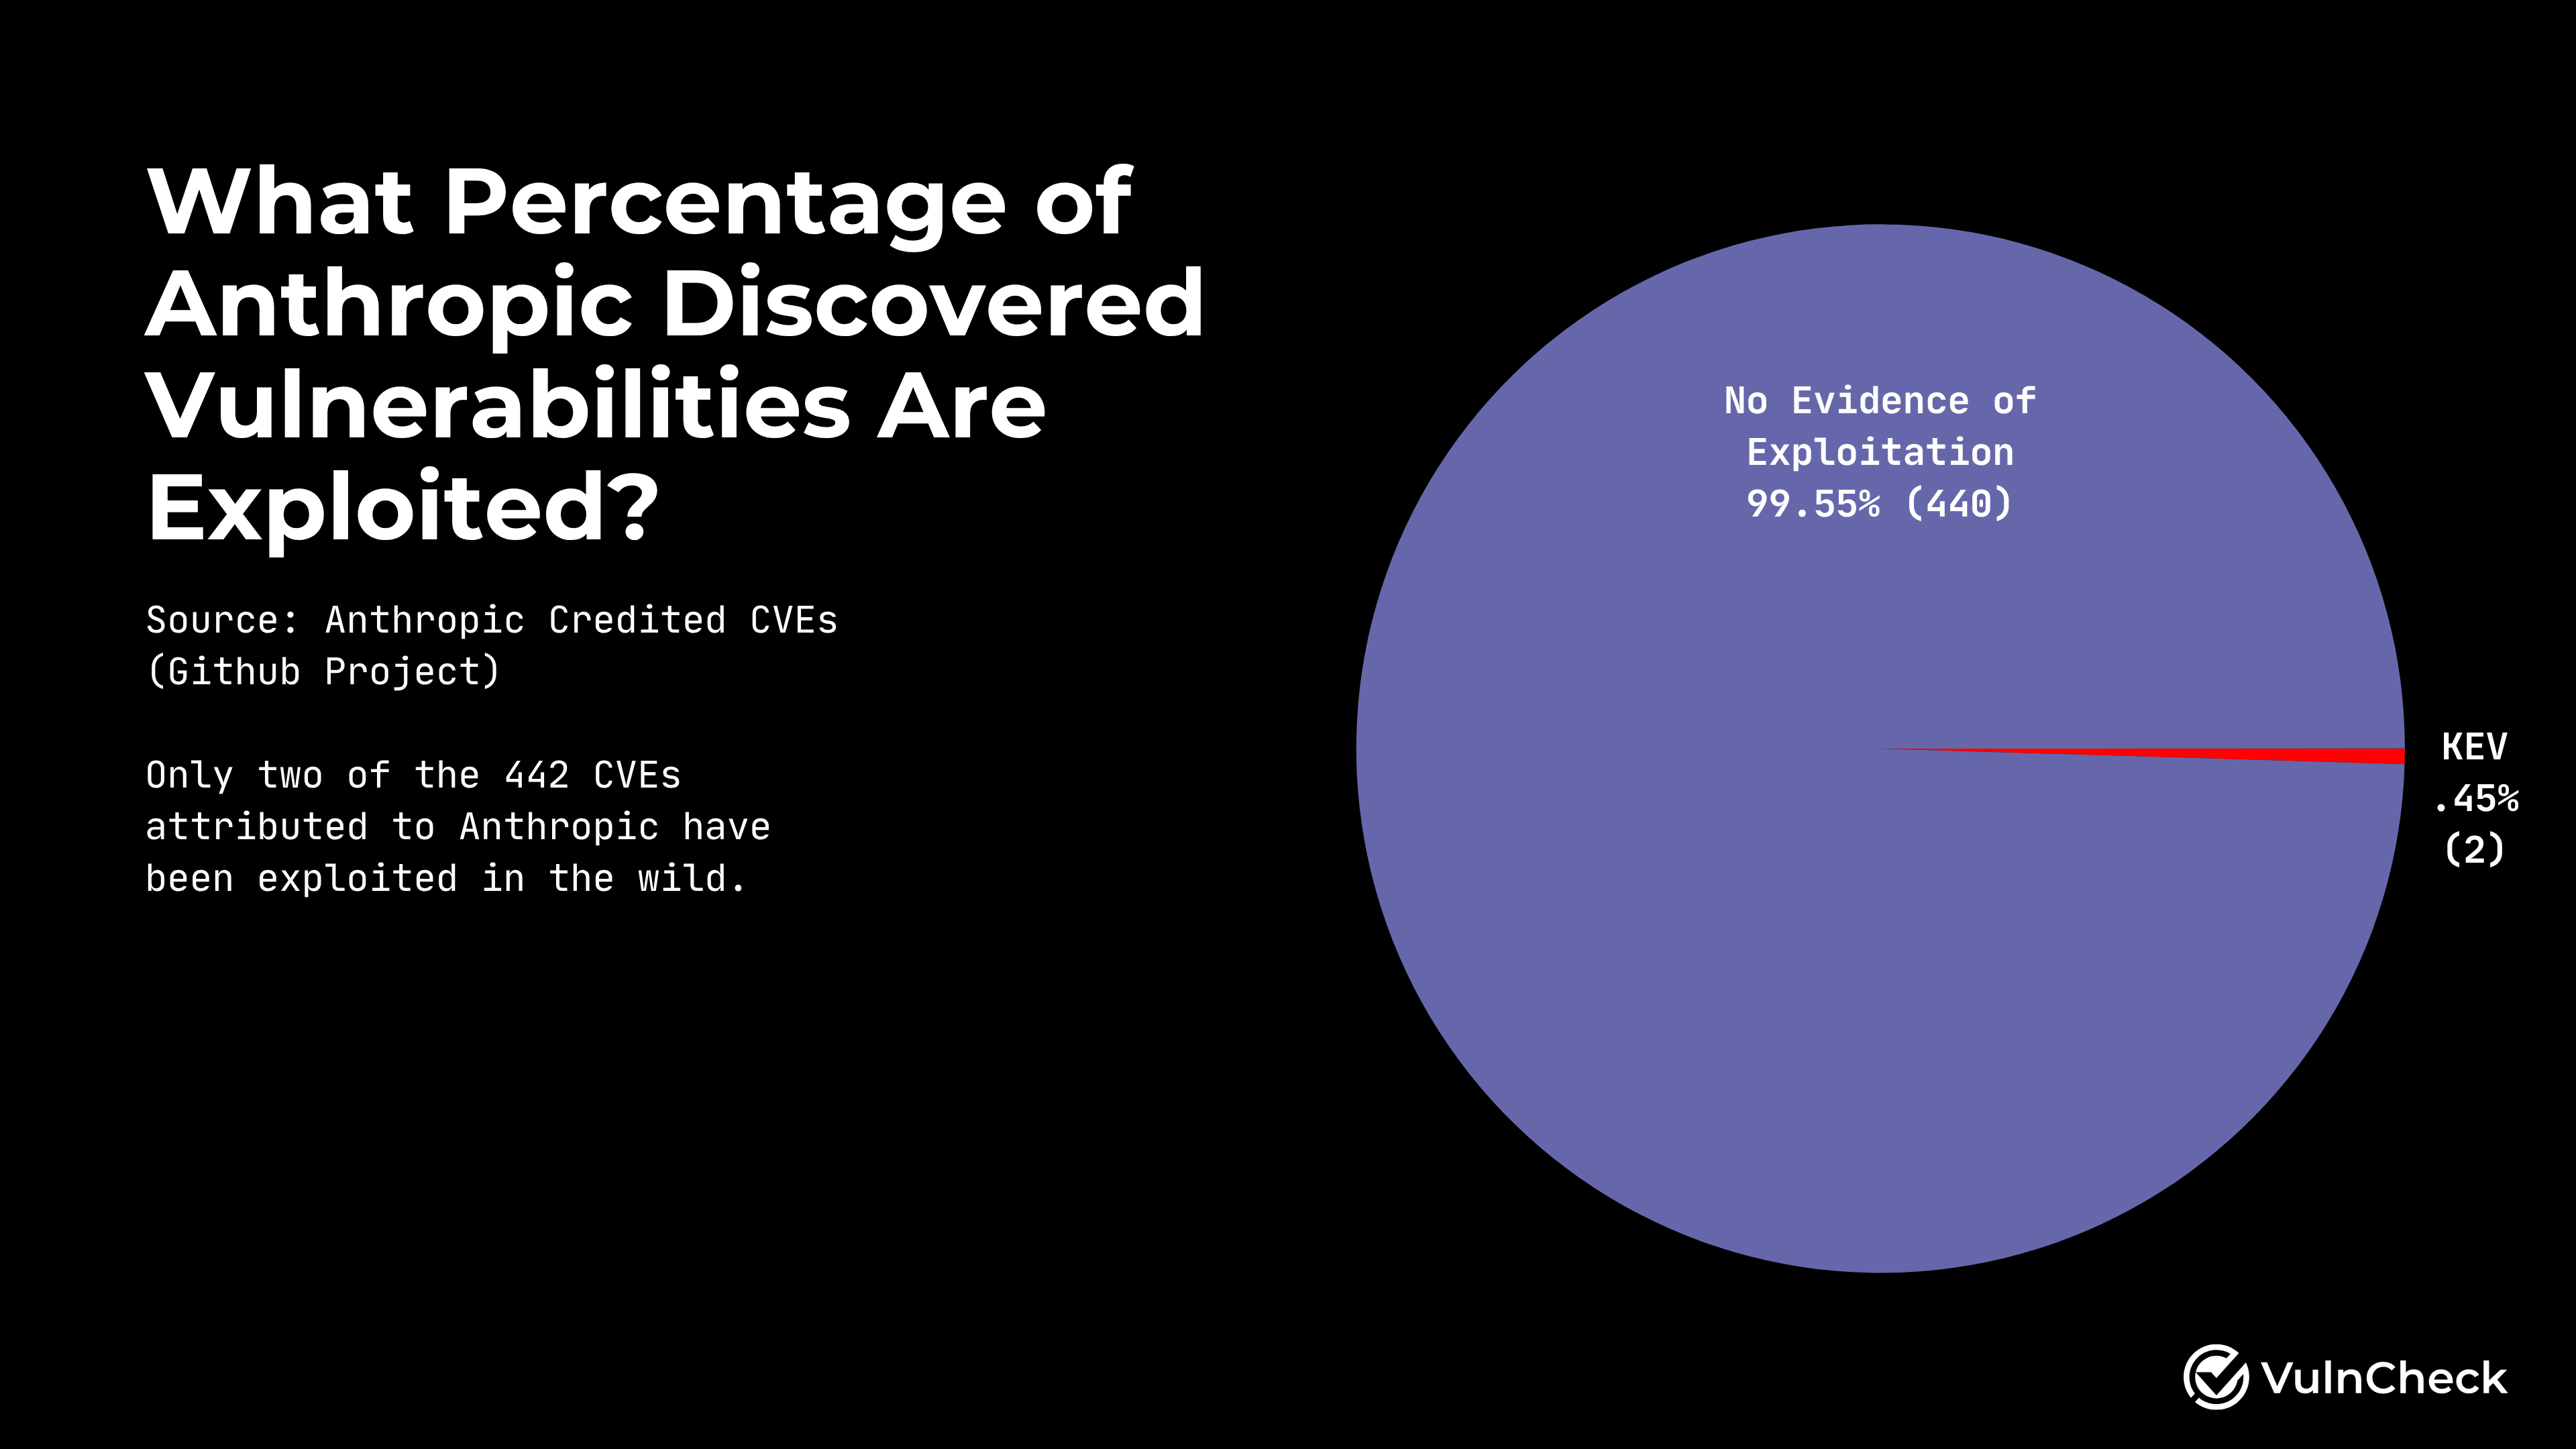
这张图片展示了归属于该项目的 442 个 CVE 中较低的利用率(0.45%)。
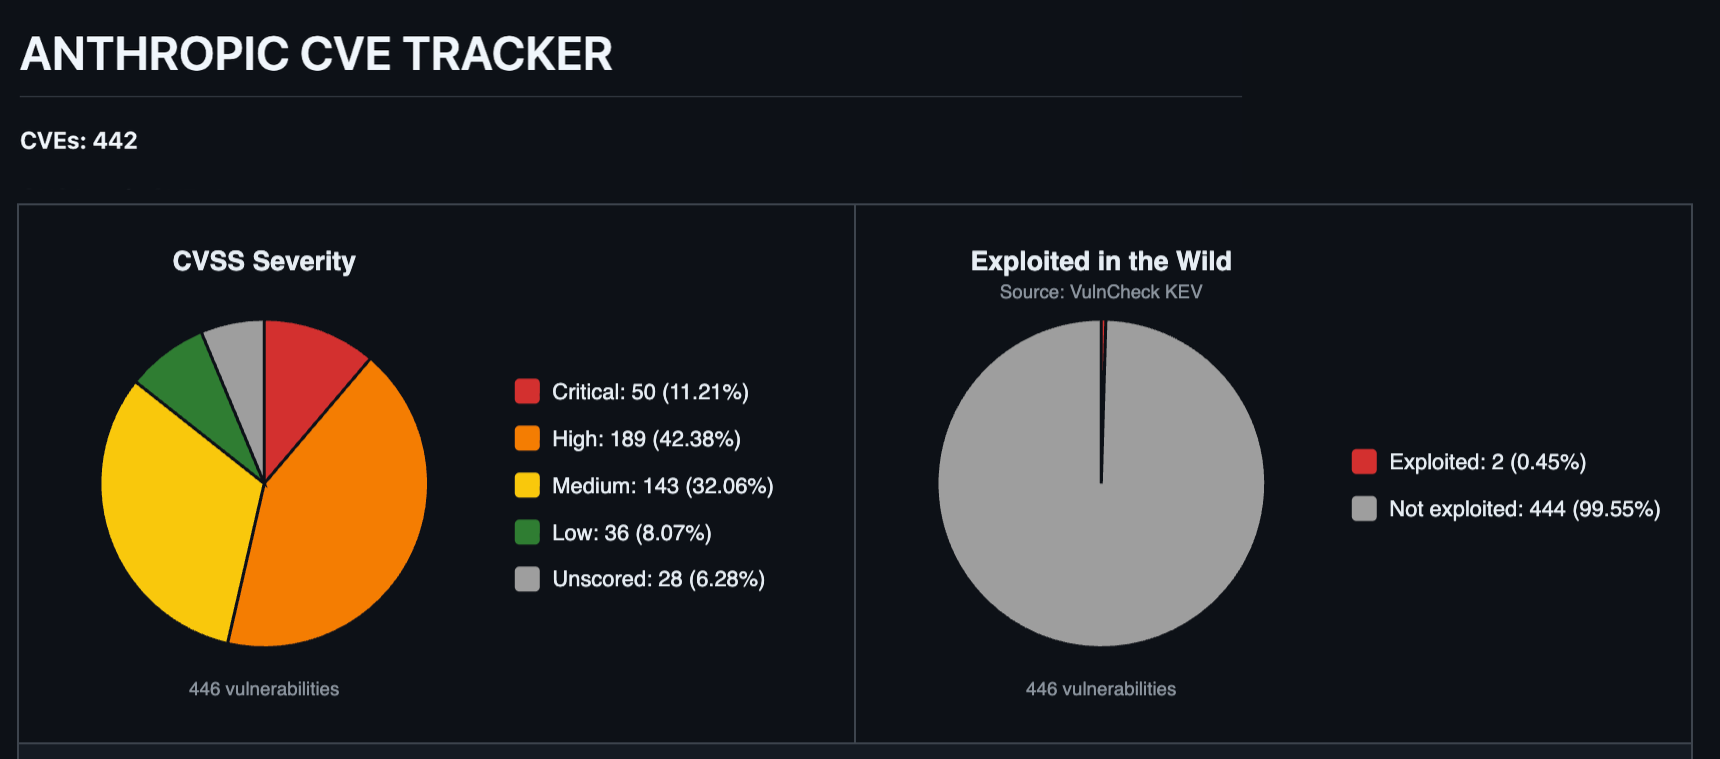
这张图片支持了关于归属于该项目的 442 个 CVE 的讨论。
发现与修复之间的差距
Project Glasswing 于 2026 年 4 月启动,目标是负责任地披露数千个高严重程度的漏洞。然而,当前数据表明发现与实际修复之间存在日益扩大的差距。在 Anthropic 报告的 37,966 个发现中,只有极小一部分从发现阶段过渡到了公开修复。
HN Digest 根据 vulncheck.com 报告的数据绘制;数值与来源一致。
在 9 月至 11 月期间,项目的账本增加了近 12,000 个发现,然而仅记录了 15 个新修复。在同一时期,被标记为重复的发现数量从两个增加到 1,600 多个,这表明许多发现正被其他人识别或属于冗余信息。
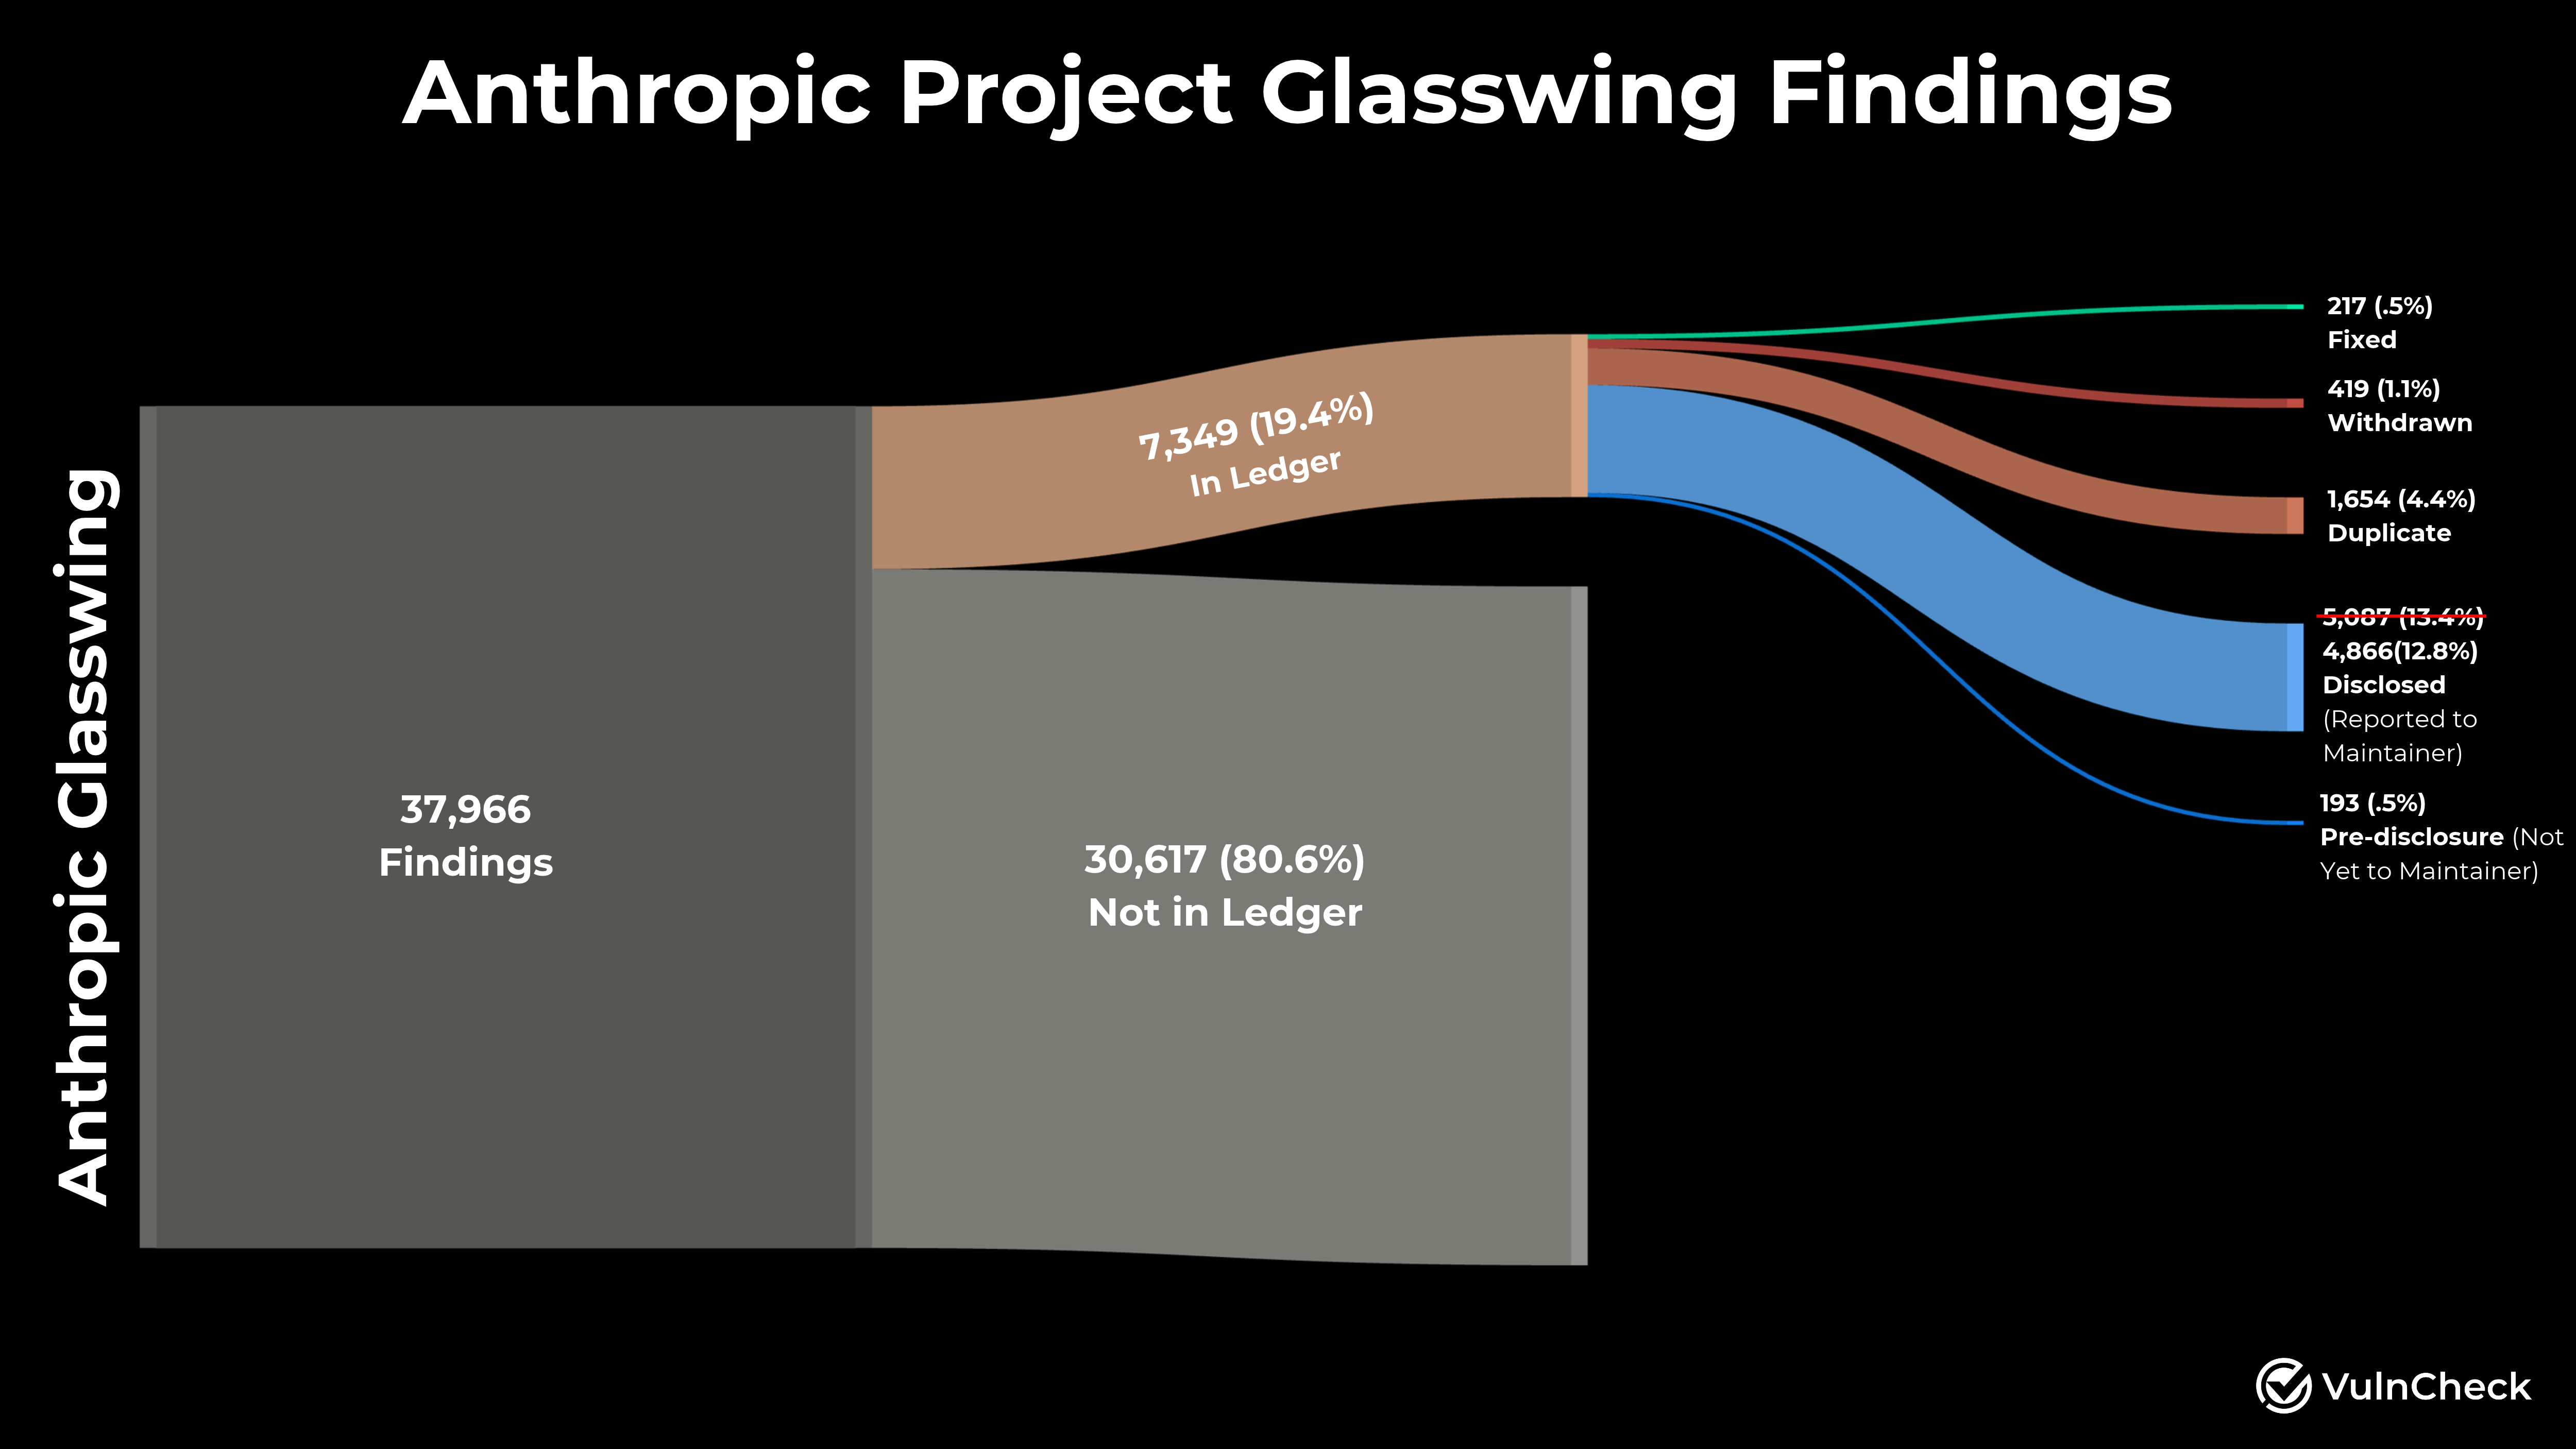
这张图片将账本数据中描述的发现与修复之间日益扩大的差距可视化。
“在两个月内,Anthropic 增加了近 12,000 个发现,仅修复了 15 个。”
— After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings | Blog | VulnCheck
对开源维护者的影响
为了管理人工验证的瓶颈,Anthropic 推出了 OSS Scanner,允许项目选择加入自助式分级处理。这直接将验证模型生成报告的负担转移到了受影响软件的维护者身上。
由 'curl' 项目进行的现实世界测试突显了这一负担。在扫描器发布的 34 个报告中,有 19 个被判定为非漏洞,且有 6 个被确认为低严重程度。这种高误报率要求维护者投入大量资源来处理那些不构成高影响风险的报告。
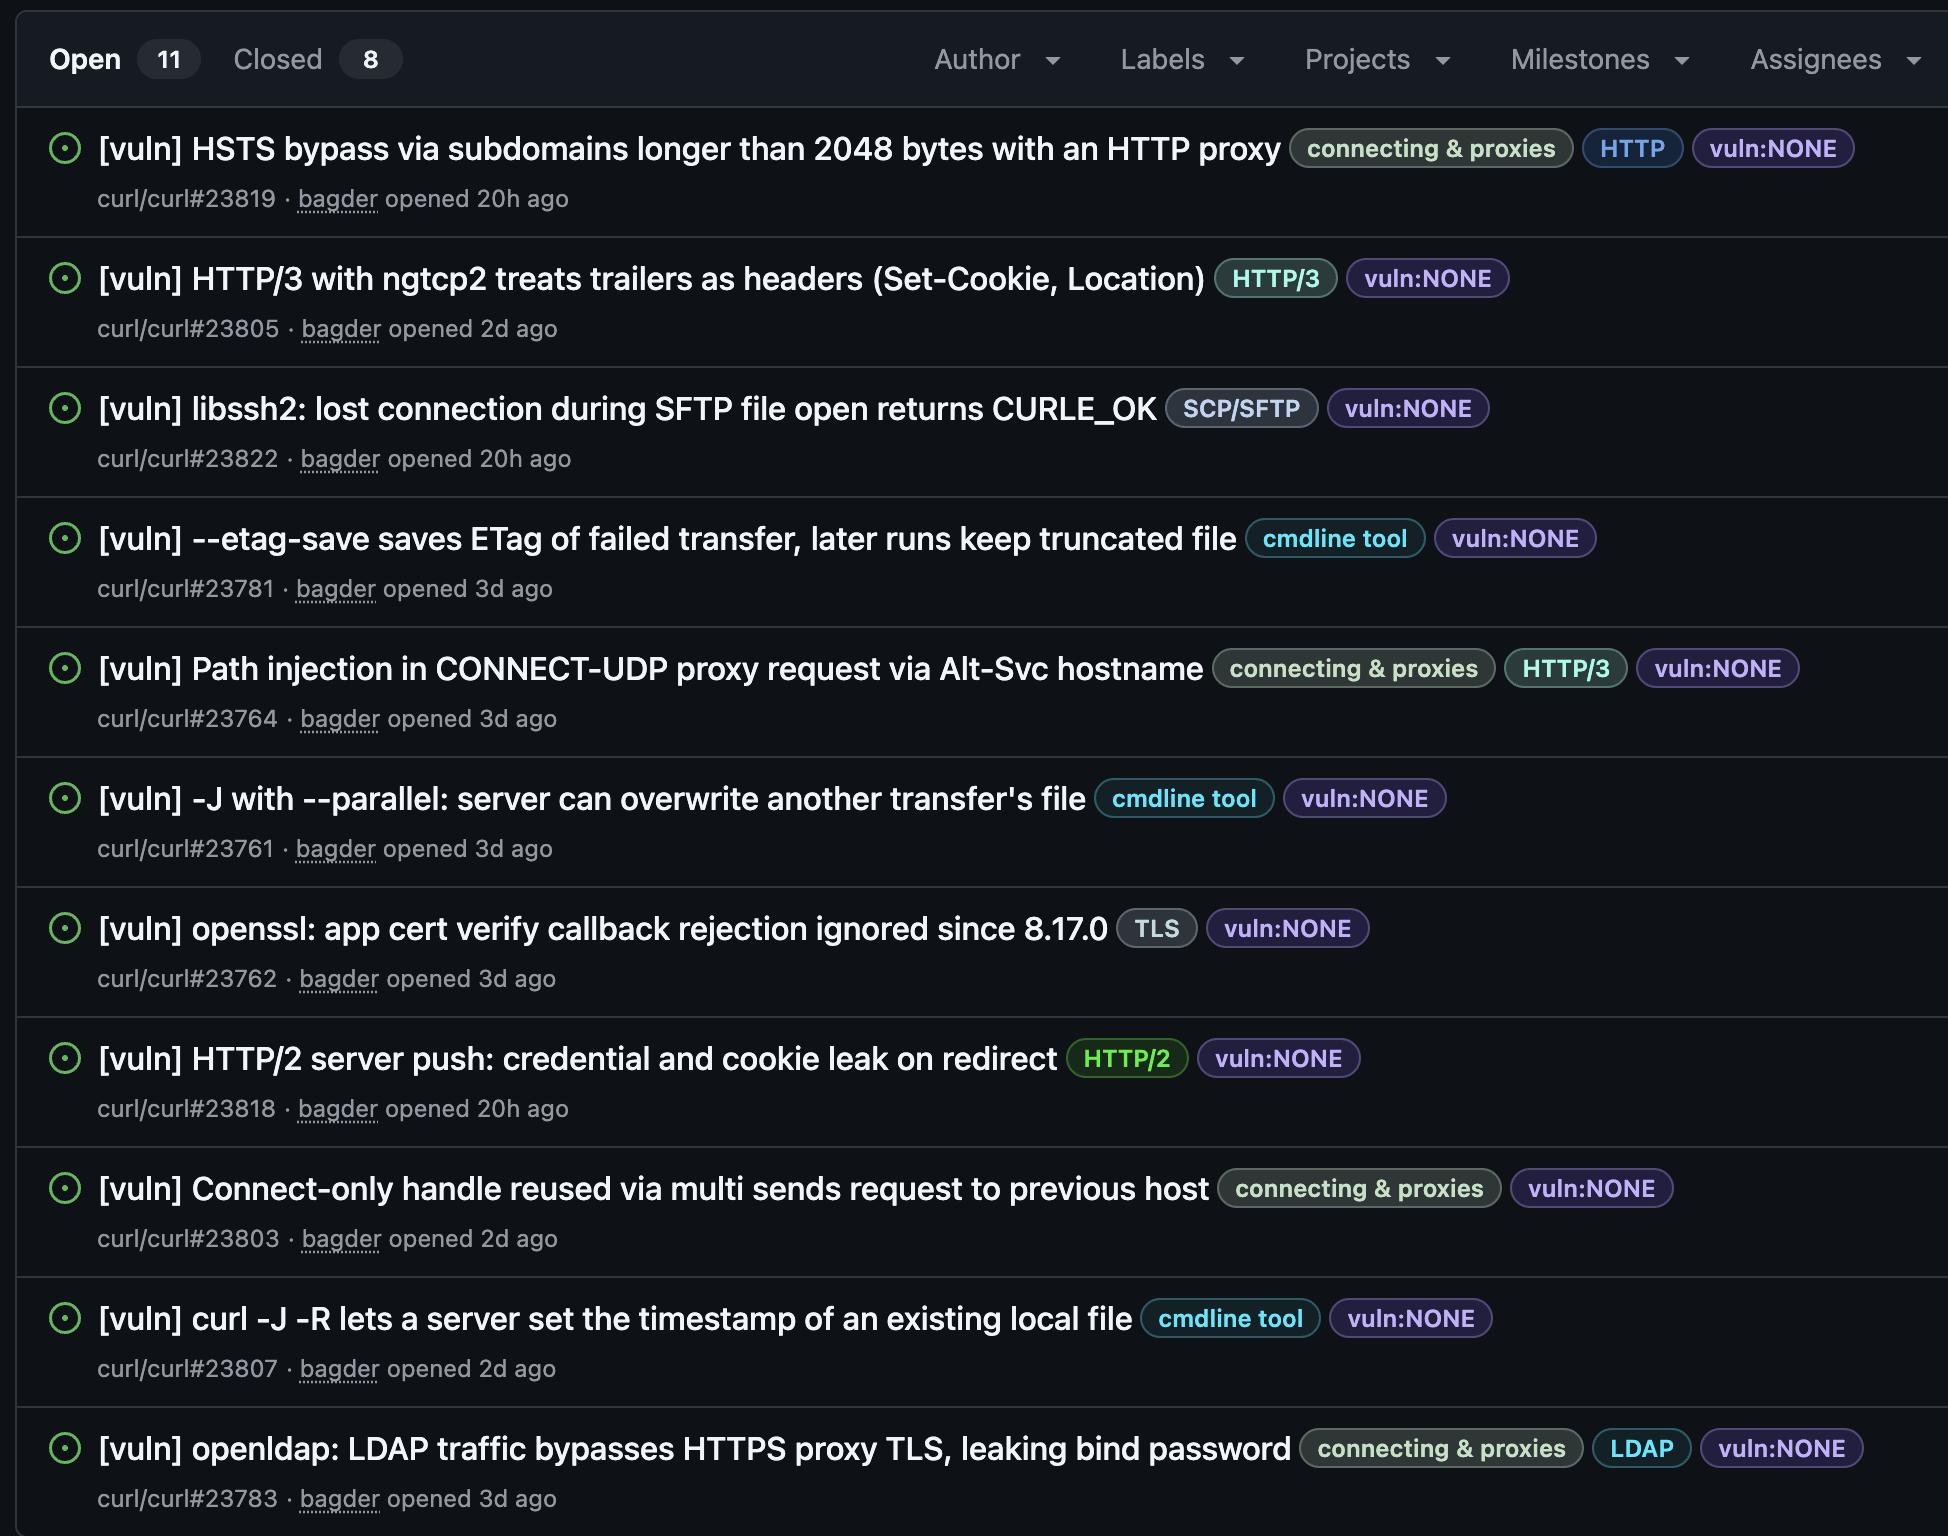
这张图片为 'curl' 项目对 OSS Scanner 的验证提供了视觉背景。
严重程度与准确性的差异
Anthropic 模型对漏洞的评级与维护者的感知之间存在显著差异。在之前的几个月中,Claude 将 91.5% 的账本发现评级为关键或高危,而维护者仅将其中 51.3% 的发现评级为相同的严重程度。
此外,虽然 Anthropic 声称的真阳性率增加到 94.2%,但撤回和重复发现的同时增加表明,在计算“真阳性”时可能存在潜在的反馈循环。目前尚不清楚尚未公开的 80% 的发现是因为缺乏修复、缺乏有效性还是由于其他因素而被扣押。
Hacker News 读者的反应
- 替代方案: 一位评论者认为,这些数据仅反映了公共漏洞的一个小子集,暗示由于分析未考虑到仍处于禁运状态的发现,因此分析可能存在缺陷。 评论 ↗
- 质疑: 几位评论者对文章的结论表示怀疑,指出统计数据实际上可能与作者的观点相反,或者这些发现与特定公司的业务模式密切相关。 评论 ↗
- 质疑: 另一位读者表示担忧,如果 AI 在寻找漏洞方面的能力显著优于修复漏洞,那么这可能会使系统安全变得更加困难。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗