12854 点
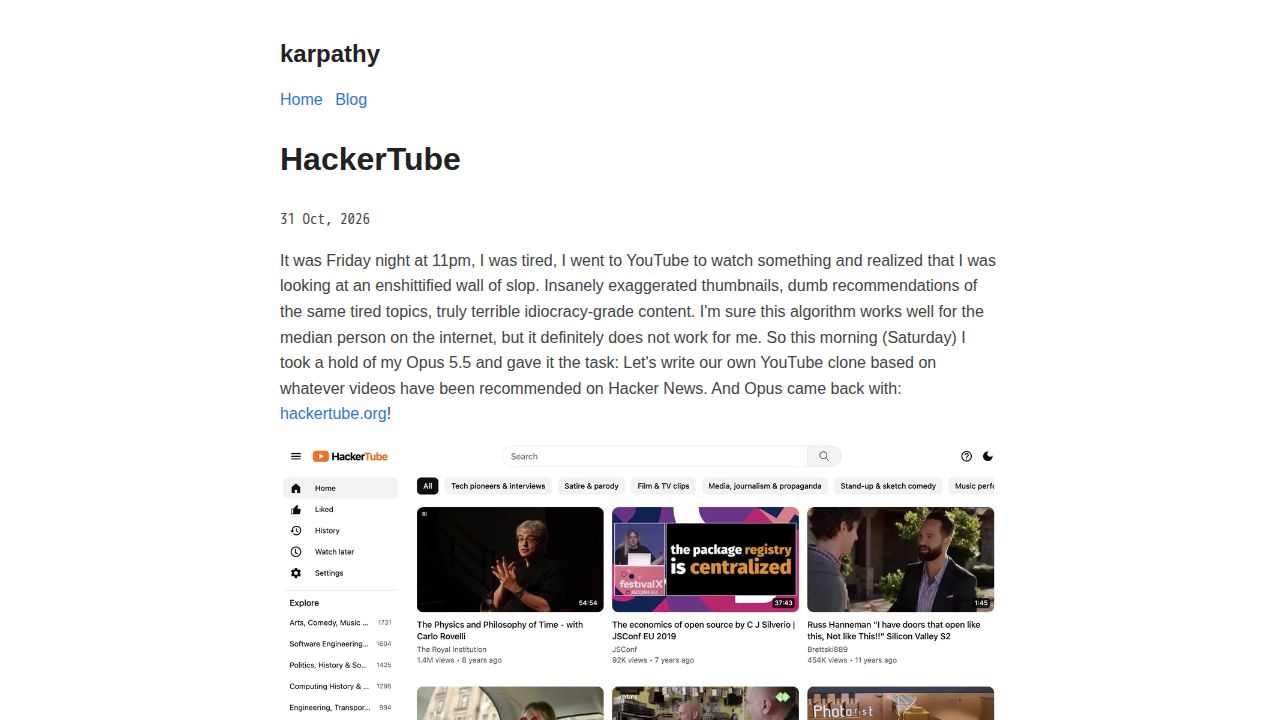
HackerTubeはHacker Newsの履歴を通じてYouTubeコンテンツをキュレート
HackerTubeは、2007年以来のHacker Newsのコメントで推奨されてきた動画を、YouTubeスタイルのインターフェースで提供する新しいプラットフォームです。AnthropicのClaude Opus 5.5モデルを使用して構築されたこのプロジェクトは、従来のアルゴリズムによる推奨よりも、コミュニティ主導のキュレーションへの移行を強調しています。
記事全文を読む →HackerTubeは、2007年以来のHacker Newsのコメントで推奨されてきた動画を、YouTubeスタイルのインターフェースで提供する新しいプラットフォームです。AnthropicのClaude Opus 5.5モデルを使用して構築されたこのプロジェクトは、従来のアルゴリズムによる推奨よりも、コミュニティ主導のキュレーションへの移行を強調しています。
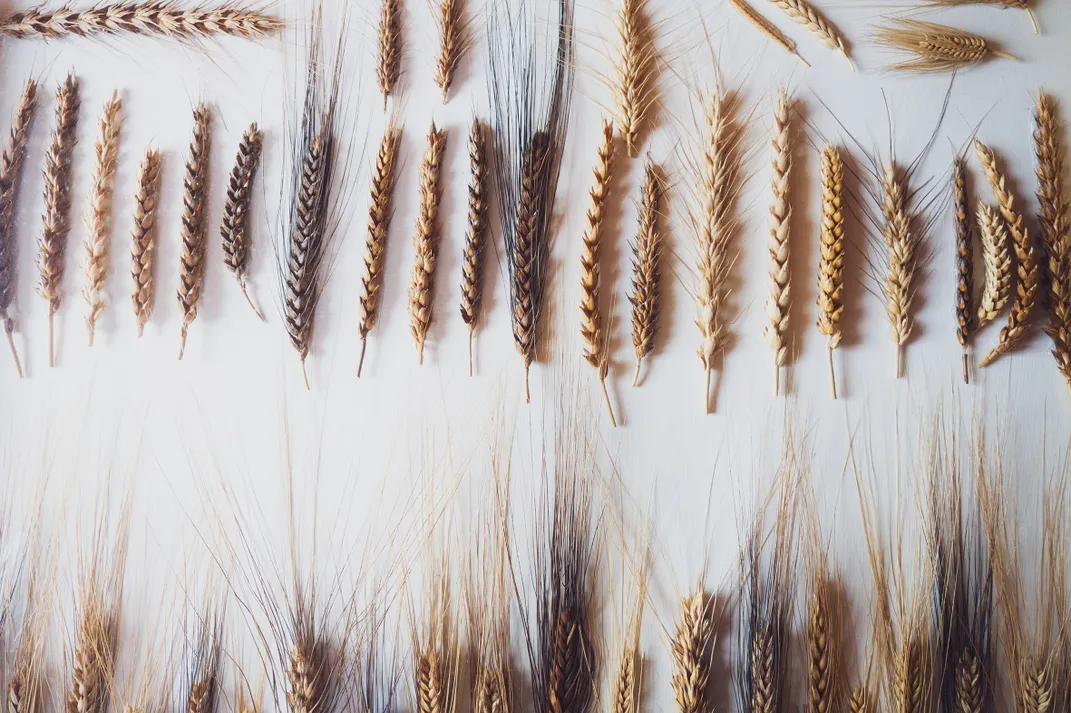
記事全文を読む →イタリアの農家クラウディオ・グロッシは、屋根裏で見つけた正体不明の種子の袋から、希少な古代小麦の品種であるTriticum turgidumの栽培に成功した。彼が「grano del miracolo(奇跡の穀物)」と名付けたこの穀物は、独特の物理的特徴を持ち、現代の商業用品種よりも高い栄養価を備えている。
記事全文を読む →LinuxカーネルのIPv4 TCPハンドシェイクにおけるuse-after-free脆弱性により、認証されていないリモートのピアがカーネルメモリの破損やシステムクラッシュを引き起こす可能性があります。アップストリームのカーネルでは修正が提供されていますが、いくつかの主要なディストリビューションではまだパッチがリリースされていません。
記事全文を読む →Memdoorと呼ばれる新しいマルチエージェント・ハーネスは、構造化されたファイルベースの通信ワークフローを使用することで、5つのQwen3.8-27BモデルのチームがLiveCodeBench HardベンチマークにおいてFable 5に匹敵する性能を発揮できることを実証した。
記事全文を読む →Parameter.aiの研究チームは、ChatGPTの共有機能に脆弱性があることを発見しました。この脆弱性を利用して、ユーザーの認証済みセッション内で任意のJavaScriptを実行することが可能になります。数学ライブラリのメッセージ処理とコンテンツセキュリティポリシー(CSP)の回避を組み合わせることで、チームは悪意のあるリンクを被害者に送るだけで、プライベートな会話データを列挙および流出させられることを実証しました。
記事全文を読む →わずか数個のニューロンと接続で構成される非常に単純な神経回路から、いかに複雑で知的なかのように見える行動が創発し得るかについての議論。
記事全文を読む →AIワークロード向けに設計されたマルチモデルデータベースであるParticleDBに対するJepsenの分析により、クラッシュやデッドロックから、「部分的に不可視」な行や歪んだテーブルの再出現といった複雑なデータ異常に至るまで、96件の問題が特定されました。
記事全文を読む →メモリレイテンシがデータベースのパフォーマンスにどのように影響するかについての技術的分析。特に、「ナイーブ」なアルゴリズムがDRAMからのデータ待ちの間にCPUをストールさせる仕組みに焦点を当てています。
記事全文を読む →Google Play ServicesなしでUnifiedPush通知などの機能を提供するために設計されたSignalのフォークアプリ「Molly」が、数ヶ月間メンテナンスされていないとの報告があります。この更新の欠如により、ユーザーは公式のメインラインSignalアプリですでに修正済みのセキュリティ脆弱性にさらされる可能性があります。
記事全文を読む →GCCコンパイラがswitch文をどのように処理するかについての技術的な議論。特に、疎なswitchテーブルをジャンプテーブルへ変換する際の処理や、パーフェクトハッシングのようなパフォーマンス最適化の可能性に焦点を当てている。
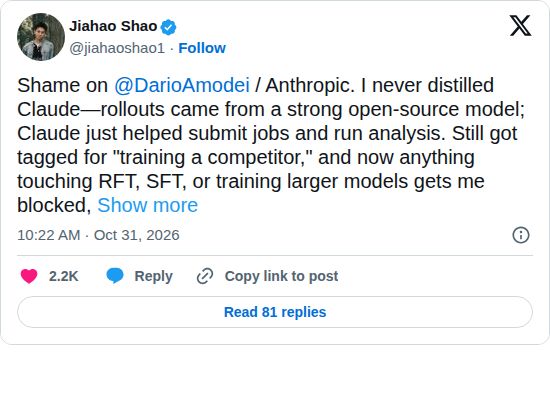
記事全文を読む →ある研究者が、オープンソースモデルを含む研究を支援するためにClaudeを使用したところ、Anthropicによってブロックされたと報告した。この件は、Anthropicの「研究の自動化」に対する姿勢と、許容される利用ポリシーの境界に関する議論を巻き起こしている。
記事全文を読む →『スタートレック: ザ・ネクスト・ジェネレーション(TNG)』のファンによる当てゲームが、俳優パトリック・スチュワート卿を称えるために公開されました。このゲームは、あらすじの記述に基づいて特定のエピソードを識別するもので、クイズの難易度や当て方の仕組みについての議論を呼び起こしています。
記事全文を読む →Vitalik Buterinは、精神的な集中力とプライバシーを向上させるために、ソーシャルメディアのアルゴリズムやセルラーデータとの相互作用を意図的に制限する「デジタル・ミニマリズム」の概念を探求している。
記事全文を読む → fgiesen.wordpress.com
Colin Percivalは、2005年にIntel CPUで発見したサイドチャネル攻撃を「学者の義務」のケーススタディとして用い、研究者がセキュリティの脆弱性を開示する道徳的義務について考察している。
記事全文を読む →Lean定理証明機と形式検証の手法をAIエージェントと統合し、ソフトウェアの正確性とモデルの振る舞いを保証する方法についての議論。
記事全文を読む →1987年に発売されたNES用ゲーム『コントラ』(US版)の包括的な注釈付き逆アセンブルおよび再構築ソースを提供する新しいプロジェクトが登場しました。これには、オリジナルのROMをバイト単位で完全に再現するためのビルドスクリプトも含まれています。
記事全文を読む →スタートアップのエコシステムがいかにして「新奇性のフライホイール」を生み出しているかを探求するエッセイ。企業が未成熟な技術を採用するのは、それらが優れているからではなく、その未成熟さがエンジニアにとって抽象化を構築し、反復的な失敗を通じて学習するための遊び場を提供しているからである。
記事全文を読む →BootGPTは、コンピュータのMaster Boot Record(MBR)から直接実行されるように設計された特殊な言語モデルです。16ビット実モードアセンブリを活用することで、このプロジェクトはブートセクタ内にニューラルネットワークを収め、起動時にシミュレートされたLinuxブートログを生成します。
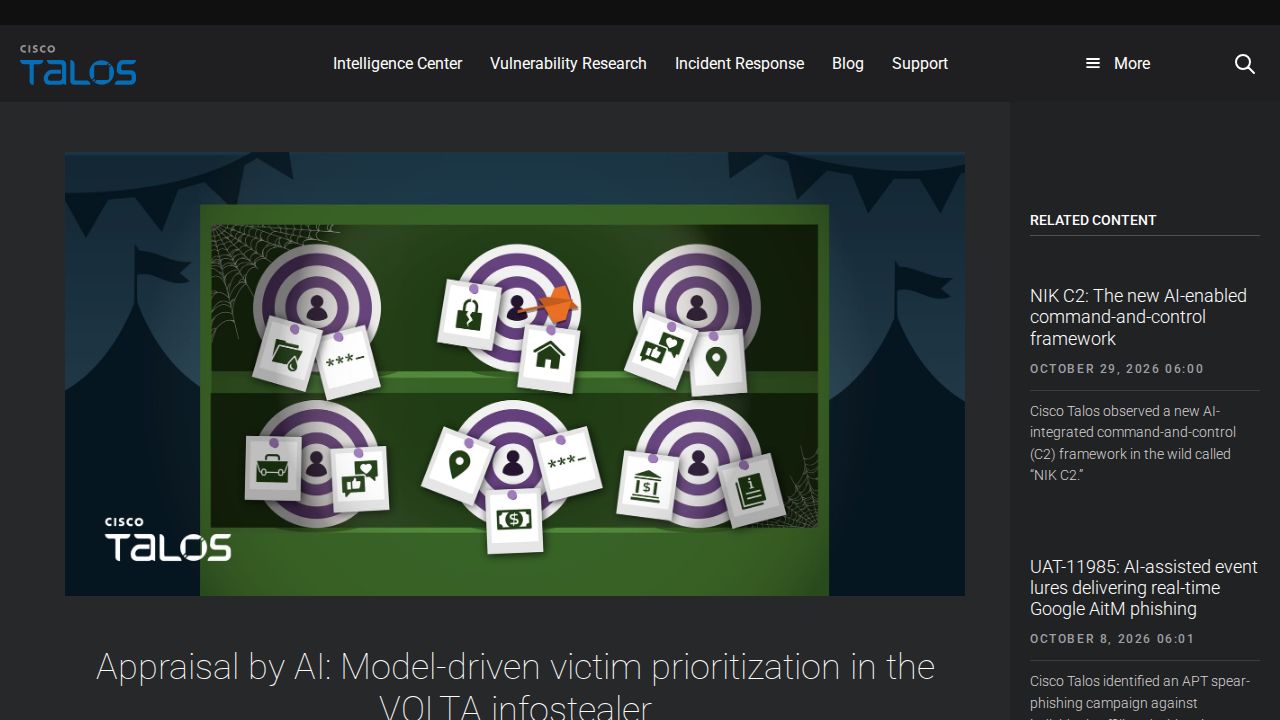
記事全文を読む →セキュリティ研究者は、情報を窃取する新しいマルウェア「Volta」を特定しました。このマルウェアは、情報を持ち出す前に、標的の推定される金銭的・データ的価値に基づいて分析およびランク付けを行うために大規模言語モデル(LLM)を利用します。
記事全文を読む →Pythonの開発者は欠損データを表すために頻繁に'None'を使用しますが、'None'自体が有効な値である場合、曖昧さを引き起こすことがあります。センチネル値は「未設定」の状態と実際の値を区別する手段を提供し、この概念はPython 3.15の新しい組み込み'sentinel'によってサポートされるようになりました。
記事全文を読む →