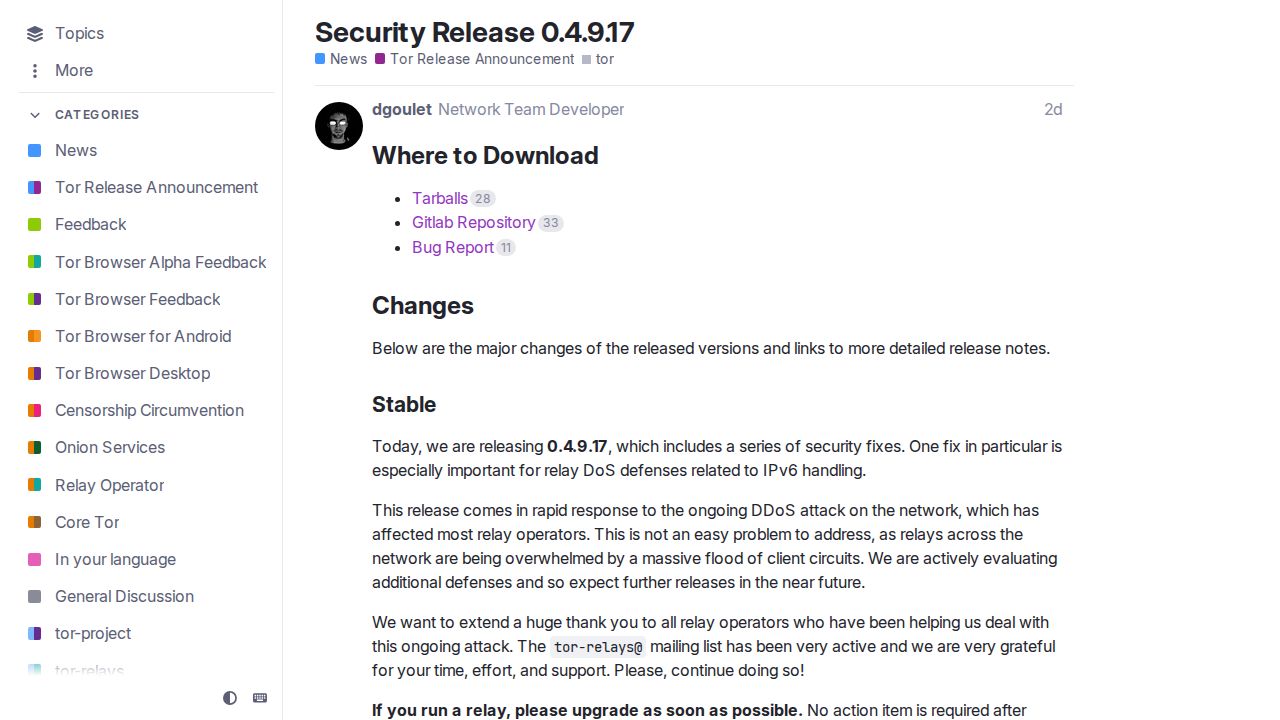
Torネットワークのリレー運営者は、極端なパフォーマンスの低下を報告しており、持続的なシステム全体へのDDoS攻撃の最中には、一部のユーザーでダウンロード速度が最大99%低下する事象が発生しました。これに対応し、Tor Projectは現在進行中の脅威に対する防御を目的とした迅速なレスポンスセキュリティリリース(0.4.9.17)を公開しました。
Tor Projectの迅速な対応
Tor Projectは、持続的な分散型サービス拒否(DDoS)攻撃に対処するため、セキュリティリリースバージョン0.4.9.17を公開しました。この迅速なレスポンス修正は、悪意のあるトラフィックの流入に対してネットワークを安定させることを目的としています。
このアップデートの主な目的は、Torネットワークを通じてデータの匿名ルーティングを促進するサーバーであるリレーに対して、即時的な防御メカニズムを提供することです。
リレー運営者への影響
リレー運営者は、リレー検索においてノードが「過負荷(overloaded)」とマークされるなど、攻撃による深刻な影響を報告しています。ある運営者は、リレーをオフにするまでダウンロード速度が通常レベルから99%低下したと報告しました。
この混乱の規模は、局所的な問題ではなくシステム全体への影響を示唆しています。この劣化は、インフラをホストする運営者と、それを利用するユーザーの両方にとってのネットワークの信頼性に影響を与えています。
コミュニティの議論と分析
Hacker Newsのコメントでは、攻撃の背後にある潜在的な動機や仕組みについて議論されました。あるコメントでは、DDoS攻撃は特定の競合を標的にすることが多いものの、今回の事象はシステム全体に及んでおり、特定の攻撃の最中に巻き込まれたリレーに影響を与えている可能性があると指摘されました。
他のユーザーは、この攻撃が国家主体によるものか、あるいは攻撃者が侵害していないすべてのノードを単一の標的として扱う標的型攻撃である可能性を主張しました。また、この攻撃がTorの既存のProof of Work(PoW)チャレンジを回避しているかどうかも議論されました。
あるコメントで指摘された技術的な制限として、ネットワークを通じてTorのウェブサイトにアクセスしようとした際に403エラーが発生したことが挙げられましたが、他のユーザーは異なる構成ではサイトにアクセスできたと報告しています。
未解決の疑問
攻撃者の具体的な身元や、DDoSの正確な技術的性質(容量型かプロトコル固有のものか)については、提供された報告では未確認のままです。
この状況は、攻撃者がネットワークのインフラを圧倒する新しい方法を見つけるたびに、プロジェクトが防御を絶えず適応させなければならない「いたちごっこ」であると一部で表現されています。
pull_quote
母がWi-Fiの調子が良くないと言ったので確認したところ、攻撃に気づきました。ダウンロード速度は通常から99%低下していました。
source_id": "50513763" (hn-50512441) -- 注:プロンプトは引用をソーステキストから求めるものですが、これはディスカッションのダイジェストであるため、引用はコメントからのものです。