PyPIは、開発者やユーザーがPythonパッケージの検証可能な起源を特定できるように、プロジェクト詳細ページの主要な刷新を完了しました。「出自(provenance)」、すなわちリリースファイルがどこから来たかを示す暗号学的記録を可視化することで、プラットフォームは、パッケージの公開パイプラインが悪意のあるアクターによって侵害された可能性がある場合に、より明確な信号を提供することを目指しています。
リリース出自の検証
今回のアップデートの核心は、各リリースの出自の状態を伝える新しいセキュリティタブの導入です。PyPIは、リリース内のすべてのファイルがデジタル証跡を保持しているかを確認することで、この出自を算出します。この証跡は、ファイルの起源に関する検証可能な記録を提供します。
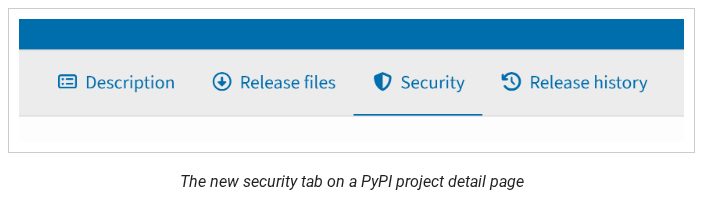
この画像は、リリース出自を検証するための主要なインターフェースの更新を示しています。
「Full Provenance(完全な出自)」のリリースは、そのファイルの100%に証跡があることを意味します。これには、PyPI Publish証跡(Trusted Publisherであることを確認)や、SLSA Build Provenance(ファイルを特定のソースコミットおよびビルドプラットフォームに関連付けるもの)が含まれます。
逆に、「No Provenance(出自なし)」は、リリース内のファイルに証跡が一つも存在しないことを示します。これは必ずしもパッケージが悪意のあるものであることを意味するわけではありませんが、ファイルの起源を暗号学的に検証できないことを意味します。
「No provenance」は、単にリリース内のファイルに証跡がないことを意味します。これは、古いリリースや、まだTrusted Publishingを設定していないプロジェクトでは一般的です。
— PyPI's redesigned project pages with clearer security signals are now live - The Python Package Index Blog
自動化された出自警告
アカウントの乗っ取りなどのリスクをユーザーが特定できるように、PyPIは出自のメタデータが異常に見える場合に目立つ警告を表示するようになりました。これらの警告は、プロジェクトページの最上部に、取り消し(yanked)またはアーカイブされたプロジェクトのステータスバナーと並んで表示されます。
具体的な警告には、一部のファイルのみに証跡があるリリースをフラグ立てする「Incomplete Provenance(不完全な出自)」、ファイルが異なるビルドシステムから発生したことを示す「Inconsistent Provenance(不一致の出自)」、および前回のリリースからリポジトリまたはワークフローの変化を示す「Change of Provenance(出自の変更)」が含まれます。

この画像は、アカウントの乗っ取りや異常な出自メタデータの可能性をフラグ立てするために導入された特定のUI警告を説明しています。
また、以前は証跡を使用していたプロジェクトが、APIトークンへの差し戻りのように、証跡を生成しない方法に切り替えた場合に「Loss of Provenance(出自の喪失)」の警告もトリガーされます。
UIの改善と制限
セキュリティ信号以外にも、プロジェクト詳細ページには再設計されたメタデータサイドバーとリリースファイルタブが含まれています。サイドバーは現在、利便性に基づいて情報を順序付けしており、リリースファイルタブでは、ユーザーは検索、フィルタリング、および初期リリースタイムスタンプから14日以上経過してアップロードされた「late files(遅延ファイル)」を特定することができます。
新しいインターフェースには、パッケージのすべての過去のバージョンに対するファイル数と出自の状態のハイレベルな概要を提供するリリース履歴タブも含まれています。

このビジュアルは、UI改善セクションで言及されている再構成されたリリース履歴タブを実演しています。
重要な制限として、「No Provenance」ステータスでは、プラットフォームが認証されていないファイルの安全性を自動的に検証できないため、ユーザーはメンテナの履歴やリポジトリのアクティビティなどの周囲の信頼信号を手動で評価する必要があります。