2026年11月16日、Zoom、BBC、CNN、Salesforceなどの著名な団体を含む178以上の組織が、Optimizely Web実験プラットフォームを通じてマルウェアに感染した。この侵害は、ブランド自身のインフラが直接侵害されたことによるものではなく、信頼されているサードパーティの依存関係を悪用して、訪問者に直接悪意のあるコードを配信することで発生した。
サプライチェーン注入の仕組み
Optimizely Webは、顧客がcdn.optimizely.comなどの信頼できるCDNからJavaScriptスニペットを読み込むことで機能する。これらのスニペットには、プラットフォームのコード、特定の顧客実験、およびユーザーが記述したコードのための「Project JavaScript」(projectJS)と呼ばれるカスタムフィールドが含まれている。
攻撃者はこれらの顧客プロジェクトへのアクセス権を取得し、projectJSフィールドに悪意のあるコードを注入した。ファイルは依然として有効な証明書を備えた信頼できるOptimizelyドメインから配信されていたため、影響を受けたウェブサイトのセキュリティシステムは、そのスクリプトを脅威として検知しなかった。
「ウェブサイトは、独自のコードやインフラが侵害されることなく、サードパーティの依存関係を通じて侵害される可能性がある。」
— World's Largest Brands Infected With Malware Via Optimizely
マルウェアの機能と影響
注入されたペイロードは、複数の種類の攻撃を同時に実行する多目的キットであった。それは、ページのテキスト、フォームフィールド、クリップボード内の有効なウォレットアドレスを特定し、それらを攻撃者のアドレスに置き換える「暗号資産アドレスの入れ替え」を実行した。
このスクリプトはまた、フォームの送信内容を監視してクレジットカード番号、有効期限、CVVを抽出し、`navigator.sendBeacon`を介して外部サーバーにデータを送信した。さらに、iOS 18.6以前を実行しているiPhoneおよびiPadのユーザーに対して、CorunaおよびDarkSwordエクスプロイトキットを配信した。
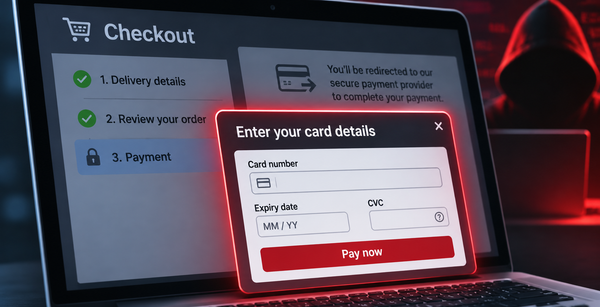
この画像は、注入された悪意のあるスクリプトのカードスキミング機能を説明している。
確認された取引により、発見当日の9時間の間に、攻撃者が約7,040ドルの暗号資産を自身のウォレットに奪取することに成功したことが判明した。
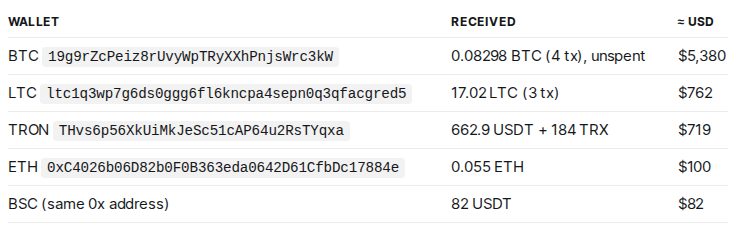
この表は、暗号資産窃取による財務的影響の内訳を示している。
セキュリティのトレードオフと検知の限界
この事件は、サードパーティのJavaScript依存関係を使用することに内在するリスクを実証している。つまり、ウェブサイト自身のコードやインフラが完全に安全な状態であっても、サイトが侵害される可能性があるということである。一次ソースによると、悪意のある活動は信頼できるドメインから配信されていたものの、強制モードでの適切なContent Security Policy(CSP)を適用していれば、攻撃者のサーバーへの不正な接続をブロックできた可能性がある。
ほとんどの悪意のあるコードは11月16日の深夜までに削除されたが、攻撃者がどのようにしてこれほど多くの無関係な顧客プロジェクトへの書き込み権限を取得したのか、具体的な手法は依然として不明である。この侵害がOptimizelyの内部システムの侵害によるものか、あるいはクロス顧客アクセス権を持つ資格情報の窃盗によるものかは明らかではない。
Hacker Newsの読者の反応
- 代替案: あるコメント投稿者は、リモートスクリプトを完全に廃止することでこの問題を回避できると示唆し、サーバーレベルの統合であればサードパーティのJavaScriptに関連するリスクを排除できると主張した。 コメント ↗
- 懐疑的: 別のユーザーは、大規模なユーザーベースを持つ企業にはこれらの脆弱性に対する言い訳はなく、外部ベンダーに依存するのではなく独自のスクリプトをホストすべきだと主張した。 コメント ↗
- 代替案: あるコメント投稿者は、よりミニマルなウェブアプローチを提唱し、ブラウザはHTMLのみをサポートすべきであり、プログラムコードはウェブサーバー上でのみ実行されるべきであると提案した。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗