2026年11月16日、OptimizelyのWeb実験プラットフォームを通じて、178の組織の訪問者に対して悪意のあるJavaScriptが配信されました。この侵害は、Zoom、BBC、CNN、Salesforce、IKEAを含む世界で最も訪問者の多いサイトの一部に影響を及ぼしており、単一の侵害されたサードパーティの依存関係がいかに数百のブランドを同時に危険にさらすかを示しています。
注入の仕組み
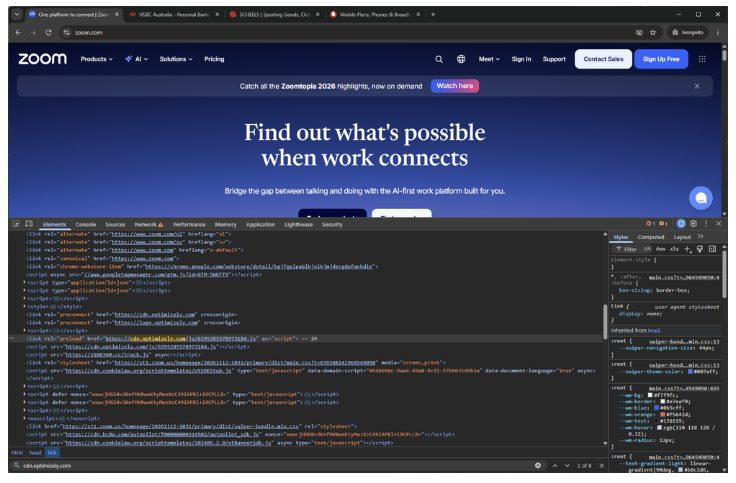
Optimizely Webは、顧客が企業のコンテンツ配信ネットワーク(CDN)からJavaScriptの「スニペット」を読み込むことで機能します。これらのスニペットには、Optimizelyのコアコード、特定の顧客実験、および顧客によって書かれたカスタムコードのための「Project JavaScript」と呼ばれるフィールドが含まれています。
攻撃者は、さまざまな顧客プロジェクトの「Project JavaScript」フィールドに悪意のあるコードを注入することに成功しました。ファイルは依然として有効な証明書を備えた信頼できる `cdn.optimizely.com` ドメインから配信されていたため、影響を受けたウェブサイトのセキュリティシステムは、そのスクリプトを外部の脅威として検知しませんでした。
「ウェブサイトは、独自のコードやインフラが侵害されることなく、サードパーティの依存関係を通じて侵害される可能性があります。」
— World's Largest Brands Infected With Malware Via Optimizely
ペイロードの機能と影響
`track.js` と特定された注入されたスクリプトは、一度に複数の悪意のあるアクションを実行する多目的キットでした。それはページ内のテキスト、フォームフィールド、さらにはユーザーのクリップボード内の暗号資産ウォレットアドレスを攻撃者のアドレスに置き換えました。
このマルウェアはまた、フォームの送信内容を監視してクレジットカード番号、有効期限、CVVコードを検出し、それらのデータをリモートサーバーに送信しました。さらに、'HttpOnly'としてマークされていないクッキーを盗み取り、ユーザーが訪問したページのスクリーンショットを取得しました。
記事では、注入されたスクリプトがクレジットカード番号やCVVコードを含むフォームの送信をどのように監視したかを説明しています。
古いiOSバージョンのモバイルユーザーに対して、スクリプトは隠れたiframe内でエクスプロイトキットを読み込みました。これらのキットは、iOS 18.6以前の特定の脆弱性を標的にするように設計されており、一部のエクスプロイトバージョンは攻撃を再試行するために60秒ごとに自動的に再読み込みを行いました。
記事では、スクリプトが特定のiOSの脆弱性を標的にするために、隠れたiframe内でエクスプロイトキットを読み込んだことを説明しています。
技術的なバリエーションと検出
調査員は、注入されたローダーの3つの異なるバージョンを特定しました。一つは単純なスクリプトタグ、もう一つは送信先URLを隠すためにbase64エンコーディングを使用したもの、そして三つ目はプライマリドメインがブロックされた場合にペイロードを実行するために `eval()` を使用したものでした。
この攻撃は、重要なセキュリティ上のトレードオフを浮き彫りにしています。ウェブサイトのセキュリティは、そのサードパーティの依存関係の強さによってのみ決まります。ブランド独自のインフラが侵害されていなくても、信頼されたスクリプトプロバイダーの侵害により、攻撃者が訪問者のブラウザで直接コードを実行できるようになる可能性があります。
ほとんどの悪意のあるコードは削除されましたが、具体的な侵入経路は依然として未解決の疑問として残っています。攻撃者が侵害されたOptimizelyシステムを通じてアクセスを得たのか、クロス顧客アクセス権を持つ盗まれた資格情報を使用したのか、あるいは別の方法を用いたのかは現在不明です。
Hacker Newsの読者の反応
- 技術的な指摘: あるコメント投稿者は、特定のマルウェアがCorunaおよびDarkSwordのエクスプロイトに関連している可能性を指摘し、特定のiOSバージョンでの隠れたiframeの注入に言及しました。 コメント ↗
- 技術的な指摘: 以前サイトビルダー製品に従事していたコメント投稿者は、コンテンツセキュリティポリシー(CSP)の強制とドメインの手動ホワイトリスト登録が、この種の攻撃の影響を制限するのに役立つ可能性があると示唆しました。 コメント ↗
- 懐疑的: 別のユーザーは、内部セキュリティにおいて100%の確信を得ることの難しさに疑問を投げかけ、この種の侵害は内部の関与やシステムの誤用を排除することを困難にすると指摘しました。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗