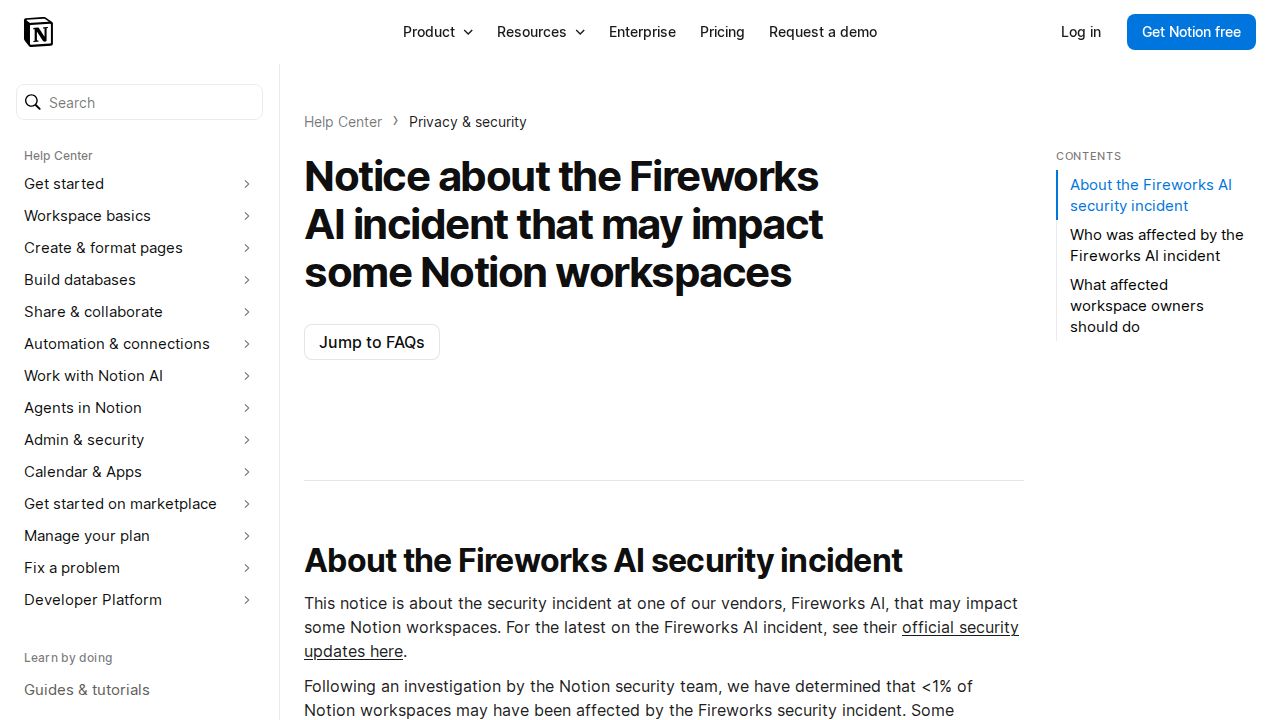
NotionのAI機能を支えるグローバルなインフラプラットフォームであるFireworks AIでのセキュリティ侵害により、Notionのワークスペースのうち1%未満が影響を受けました。この侵害により一部のチャット履歴が流出した可能性があるものの、Notionは流出したデータが「非特定(unattributable)」であったと説明しています。これは、流出した履歴に特定のユーザー、企業、またはワークスペースを識別するラベルが含まれていなかったことを意味します。
Fireworks AIのインフラ侵害
Notionは、顧客のAI利用状況を追跡するための「Insights」分類ジョブの実行、およびオープンウェイトモデルの一般的な推論プロバイダーとして、Fireworks AIを主要なインフラプロバイダーとして利用していました。セキュリティ事案の可能性に関する報告を受け、Notionは念のため、Fireworksのシステムへのすべての接続を積極的に遮断しました。
11月6日、Fireworksは悪意のあるアクターが顧客データにアクセスした可能性があることをNotionに通知しました。その後の調査により、Notion AIのチャット履歴を含む特定のデータセットが侵害に含まれていたことが確認されました。これを受け、Notionはすべてのトレーニング実行を停止し、Fireworksシステムから残りのすべてのデータを削除しました。
「非特定(Unattributable)」とは、チャットに誰が書いたかやどのワークスペースからのものかというラベルが付いておらず、履歴にツール呼び出しの結果が含まれていなかったことを意味します。
— Notice about the Fireworks AI incident that may impact some Notion workspaces – Notion Help Center
流出したデータの範囲
セキュリティチームは、流出した履歴が「非特定」であったと判断しました。これは、データにチャットを特定のワークスペース、ユーザー、または企業に結びつける情報が含まれておらず、履歴にNotionのページ内容やAIによって取得された外部データなどのツール呼び出し結果が含まれていなかったことを意味します。
識別可能なメタデータが含まれていなかったにもかかわらず、Notionはユーザーに対し、データが完全に流出したものとして扱うようアドバイスしています。この予防措置は、ユーザーがチャットインターフェースに直接入力した可能性のある資格情報やプライベートなメモなどの機密情報を保護することを目的としています。
修正措置とユーザーのアクション
Notionは、影響を受けたワークスペースのオーナーが影響を確認するための特定のツールを提供しました。Enterpriseプランのオーナーは、影響を受けたデータのCSVにアクセスできるほか、関連するユーザーなどのメタデータを含む注釈付きのCSVを取得して、内部的な影響分析を実行することができます。これらの注釈は、侵害の際に流出したものではありません。
その他のプランタイプのユーザーについては、ワークスペースのオーナーがリンクを共有することで、メンバーが自身の特定のデータを含むCSVを確認できるようにします。Notionは、事案の期間中にNotion AIに入力されたパスワード、APIキー、またはその他の資格情報を直ちに更新することを明確に推奨しています。
Hacker Newsの読者の反応
- 代替案: あるコメントでは、この事案は企業のセキュリティがいかにサードパーティの統合に依存しているかを浮き彫りにしており、企業は外部のAIベンダーに対するリスク管理を優先すべきであると示唆しています。 コメント ↗
- 懐疑的: 複数のコメントでは、Notionが侵害の影響を受けたメンバーを特定するためにEnterpriseプランを要求していることに不満を表明する意見がありました。 コメント ↗
- 体験談: あるユーザーは、影響を受けたメンバーを手動で特定し、個人が自分のデータをダウンロードできるように特定のページを共有しなければならなかった経験を共有しました。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗