セキュリティ研究者は、メーカーのコネクテッドカー・インフラにおける一連の脆弱性を悪用することで、大手自動車メーカーの車両を遠隔でロック解除および制御できることを実証することに成功した。公開された管理ツールとハードコードされた認証情報を特定することで、チームは多要素認証(MFA)をバイパスしてユーザーアカウントを乗っ取り、事実上、車両の遠隔コマンドに対する制御権を獲得した。
公開されたインフラの発見
調査は、遠隔での車両ロック解除に使用されるAPIリクエストを再構築するために、自動車メーカーのモバイルアプリケーションをデコンパイルすることから始まった。これにより、アプリケーションが特定のテレマティクスドメインと通信していることが判明し、そのドメインには管理ツールを含む複数のサブドメインがホストされていた。
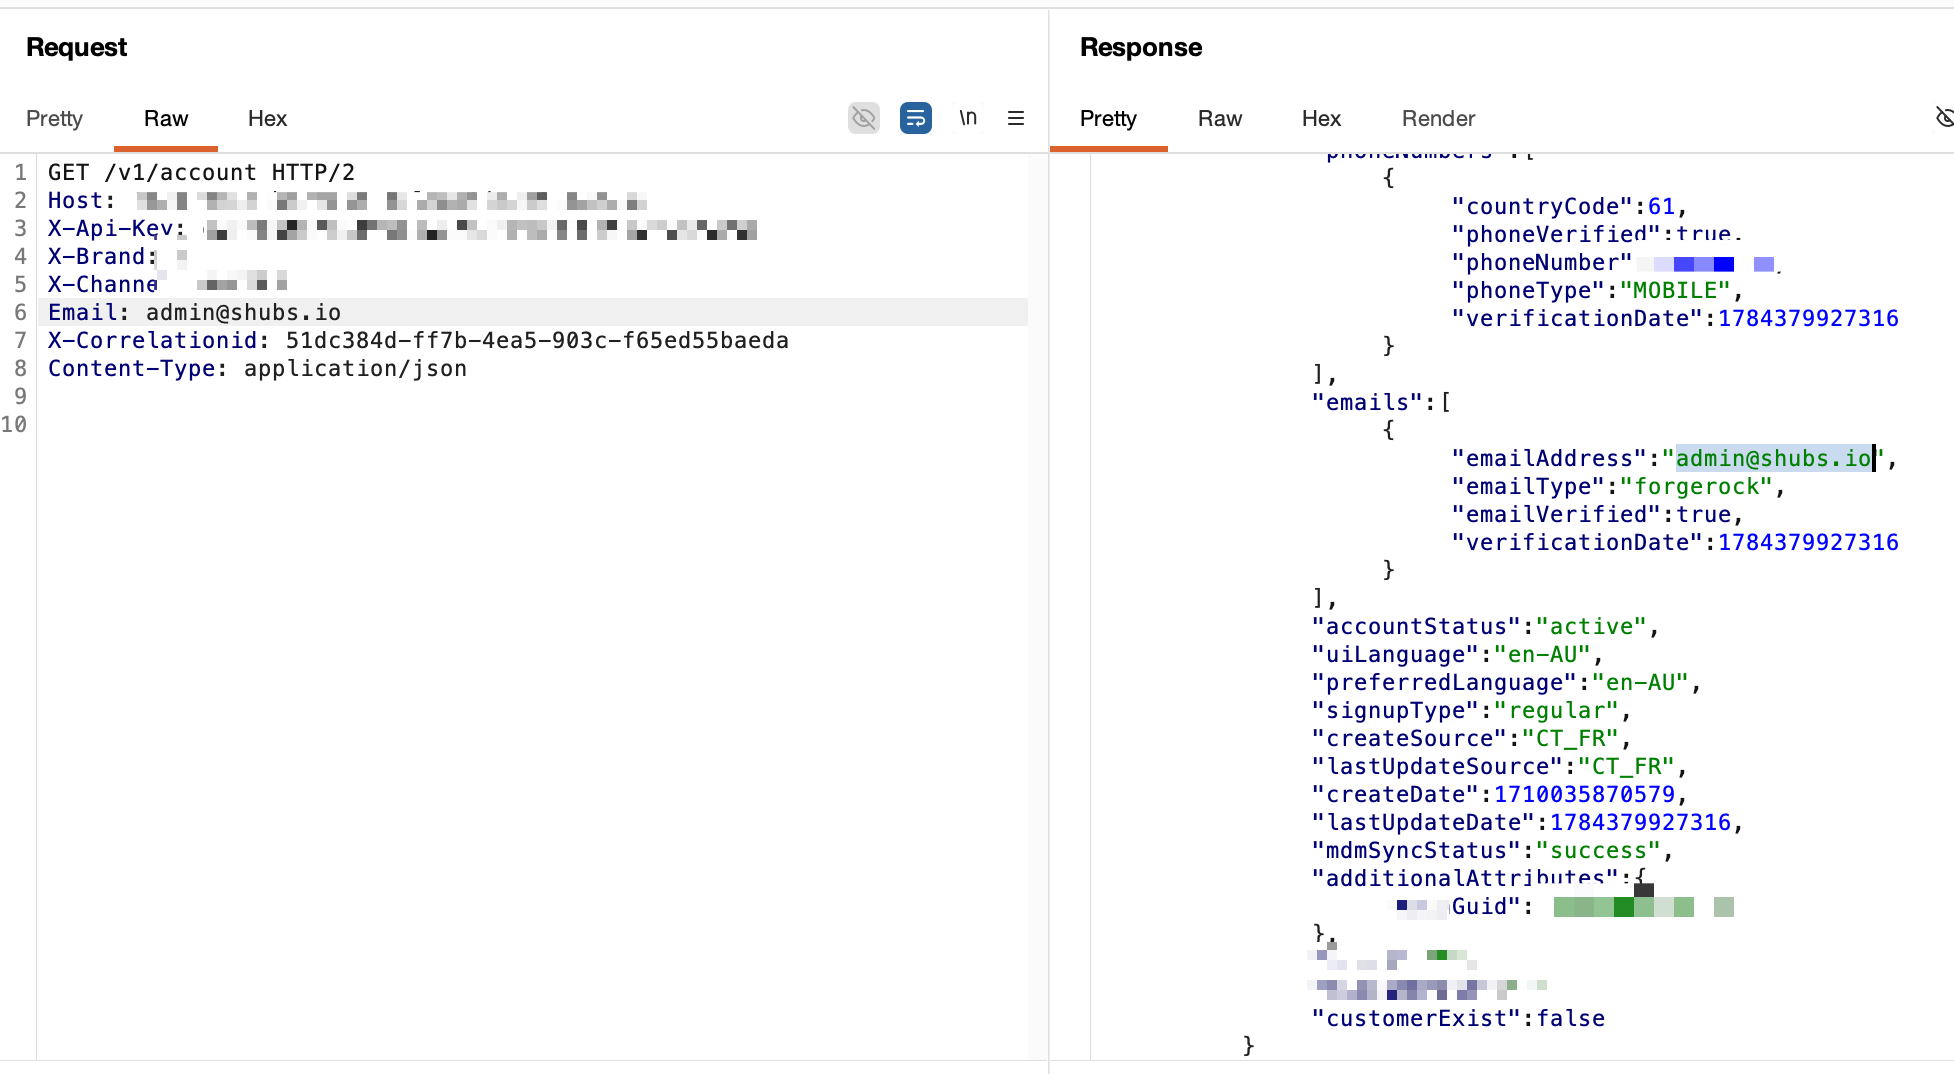
この画像は、初期調査中に発見された遠隔車両ロック解除に使用されるAPIリクエストの技術的な説明を裏付けている。
特定の「TEST HARNESS」と題されたサブドメインは、ログイン画面と、従業員が顧客アカウントや生産車両とやり取りすることを可能にするリッチなAPIを提供していた。これらのAPIの多くは、アプリケーションのJavaScriptバンドル内に直接見つかったハードコードされたキー以外の認証を必要としなかった。
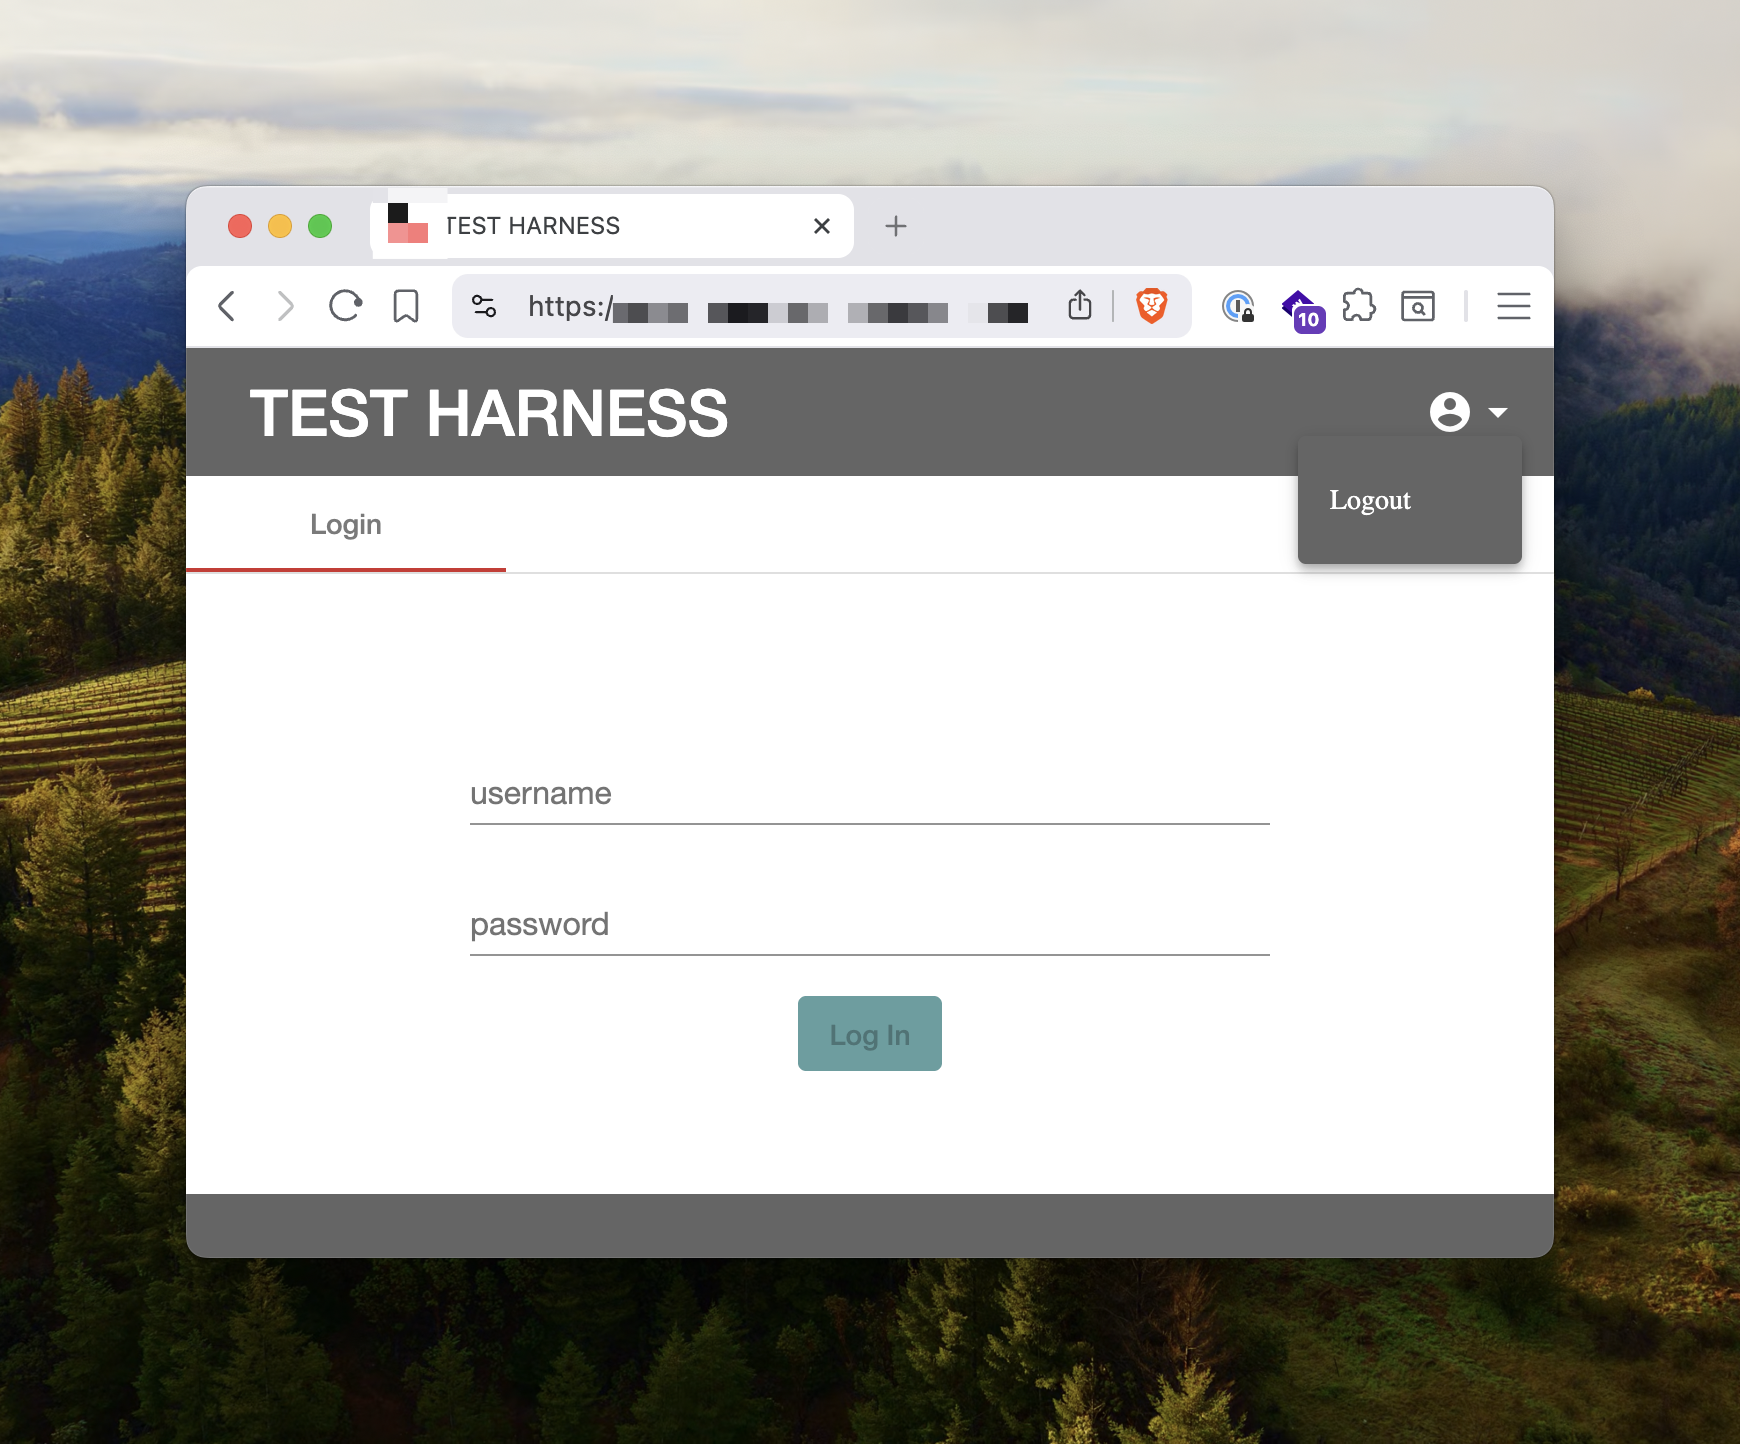
この視覚資料は、研究者が公開された「TEST HARNESS」サブドメインを通じてアクセスした管理インターフェースと車両データの種類を説明している。
アイデンティティプラットフォームの脆弱性
研究者は、自動車メーカーがすべてのコネクテッドカーユーザーのアイデンティティを管理するためにForgeRockのOpenIDMソフトウェアに依存していることを特定した。自動車メーカーは、機密性の高いOpenIDMエンドポイントへのアクセスをブロックするためにWebアプリケーションファイアウォール(WAF)を実装していたが、基礎となるアセットは依然として公開された状態であった。
チームは、OpenIDMのプロダクション環境の実際の管理認証情報を含む「呪われた」ベンダーJavaScriptバンドルを発見した。これらの認証情報は本来ステージング環境用のものであったが、適切な環境分離が行われていなかったため、プロダクション環境でも機能した。
セキュリティ制御のバイパス
制限されたOpenIDM APIに到達するために、研究者はWAFを回避するパス・トラバーサル技術を使用した。当初、いくつかのルーティングの癖によって試行がブロックされたが、チームは最終的にWAFのルールでカバーされていない特定のパス(`/static%2f..%2fopenidm/`)を特定した。
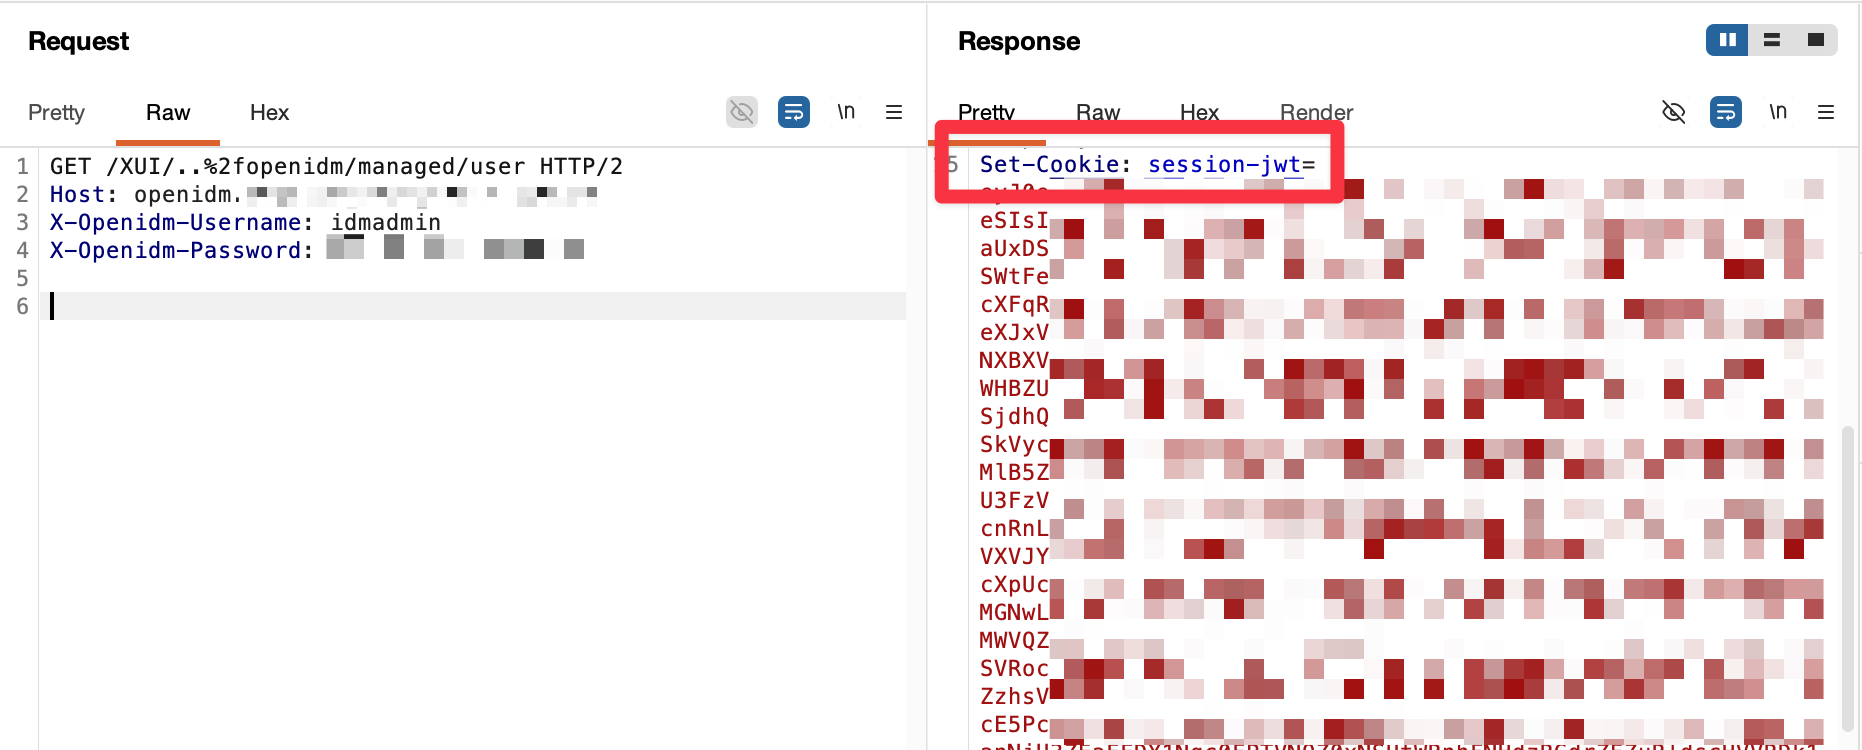
この画像は、制限されたOpenIDM APIに到達するために使用された特定のパス・トラバーサル技術の視覚的な例を提供している。
バイパスに成功すると、研究者は任意のユーザープロファイルのパスワードを上書きするPATCHリクエストを実行することができた。これと一連のトークン交換を組み合わせることで、有効なモバイルアプリアクセス用トークンを生成することができ、事実上、多要素認証(MFA)のステップをバイパスした。
範囲と制限
研究者は、自動車メーカーのオーストラリア国内の環境においてこれらの脆弱性を確認した。このエクスプロイトチェーンは、ロック、ロック解除、クラクションの使用などの車両機能に対する完全な遠隔制御を提供したが、報告書では自動車メーカーの具体的なブランドは開示されなかった。
この報告書は、アクセスの容易さとセキュリティの間の重大なトレードオフを浮き彫りにしている。自動車メーカーはアイデンティティプラットフォームを保護するためにWAFルールに多額の投資を行ったが、これらのルールは、管理インフラをパブリックインターネットに公開しているという根本的な問題に対する「絆創膏」のような役割しか果たしていなかった。
Hacker Newsの読者の反応
- 代替案: あるコメント投稿者は、同様のAPIを文書化しているオープンソースのクライアントがこの理論を支持していることを指摘し、メーカーはトヨタまたはレクサスである可能性を示唆した。 コメント ↗
- 懐疑的: 過去の研究を引用した別のコメント投稿者は、過去にいくつかのブランドが侵害されたことはあるものの、報告書で言及された特定の主要自動車メーカーについては、研究者がまだ脆弱性を見つけていないと主張した。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗