A partir de macOS 27.3, los usuarios de Mac ahora pueden elegir conceder a una aplicación acceso solo a carpetas o aplicaciones protegidas específicas en lugar de permitirle omitir todas las protecciones del sistema. Este cambio aborda una preocupación importante de privacidad: muchas aplicaciones solicitan 'Acceso total al disco' o 'Anulación de Protección del sistema y de aplicaciones' para funcionar, pero conceder estos permisos permite a una aplicación leer, cambiar, eliminar y exportar cada archivo en el dispositivo, incluidos mensajes privados, correos electrónicos y fotos.
Control granular frente a acceso general
Anteriormente, las aplicaciones que requerían una integración profunda con el sistema —como herramientas de copia de seguridad, limpiadores de disco e indexadores de archivos— a menudo requerían 'Acceso total al disco' para operar. Cuando se concede, este permiso permite a una aplicación omitir las protecciones del sistema para acceder a todos los archivos en un Mac, incluidos los datos de otras cuentas de usuario.
La nueva actualización introduce un punto intermedio. Cuando un usuario activa el acceso para una aplicación en los ajustes de Privacidad y seguridad, el Mac puede solicitar al usuario que elija carpetas o aplicaciones protegidas específicas. Esto permite que el software realice sus tareas necesarias en un subconjunto de datos mientras mantiene protegidos el resto de los archivos del sistema.

Esta imagen ilustra el nuevo cuadro de diálogo que aparece cuando un usuario configura permisos para una aplicación en Ajustes del sistema.
“Esto te da el control sobre qué datos son accesibles para la aplicación.”
— If an app asks for Full Disk Access or System & App Protection Override on your Mac - Apple Support
Gestión de las anulaciones de Protección del sistema y de aplicaciones
Para las aplicaciones que requieren 'Anulación de Protección del sistema y de aplicaciones', la nueva funcionalidad permite a los usuarios especificar qué aplicaciones puede controlar el software solicitante. Los usuarios pueden refinar esto aún más eligiendo si la aplicación debe 'Preguntar primero' o puede operar 'En cualquier momento' para cada aplicación específica en la lista.
Si un usuario elige omitir las protecciones del sistema por completo, la aplicación puede ver todas las ventanas y aplicaciones, incluidas las que se ejecutan en segundo plano, y capturar cada pulsación de tecla. La opción granular garantiza que, incluso si a una aplicación se le conceden capacidades de anulación, su alcance se limite a los objetivos específicos que el usuario apruebe.
Flujo de trabajo del usuario y compensaciones de seguridad
Para gestionar estos permisos, los usuarios navegan a Ajustes del sistema, luego a Privacidad y seguridad. Al añadir una aplicación a la lista de Acceso total al disco o de Anulación de Protección del sistema y de aplicaciones, aparece un cuadro de diálogo con botones de 'Elegir carpeta' o 'Elegir aplicaciones'. Se anima a los usuarios a consultar las instrucciones de configuración de la aplicación para identificar exactamente qué carpetas o aplicaciones se requieren para que el software funcione correctamente.
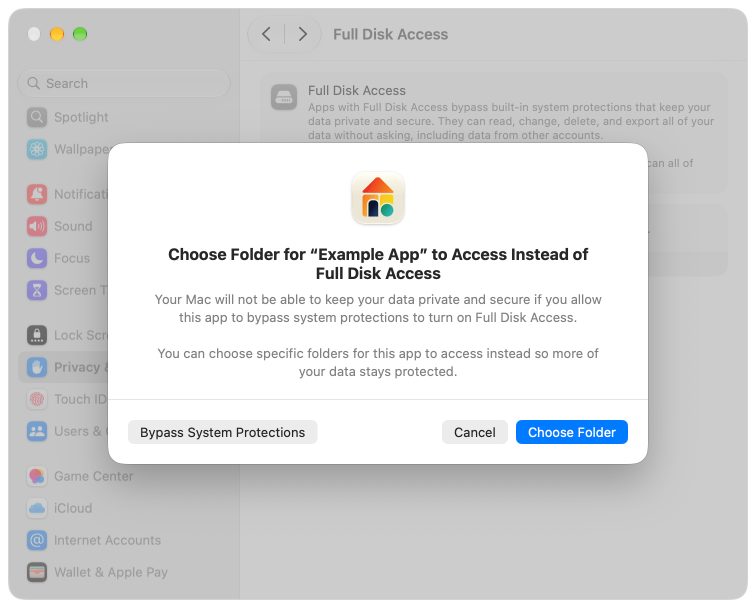
Esta captura de pantalla proporciona un ejemplo visual del aviso específico que ven los usuarios al gestionar los permisos de las aplicaciones.
Sigue habiendo una compensación significativa: algunas aplicaciones pueden no funcionar como se espera si los permisos son demasiado restrictivos. Apple aconseja que los usuarios solo hagan clic en 'Omitir protecciones del sistema' si están seguros de que la aplicación proviene de una fuente confiable y requiere ese nivel de acceso para realizar su función principal.
Qué dicen los lectores de Hacker News
- Experiencia: Un comentarista compartió su experiencia de tener docenas de aplicaciones solicitando acceso total al disco a pesar de solo necesitarlo para un pequeño grupo de herramientas. comentario ↗
- Escéptico: Otro usuario expresó su escepticismo, sugiriendo que el cambio podría ser una reacción impulsiva y que ciertos tipos de aplicaciones no son para lo que originalmente se pretendía el permiso de acceso total al disco. comentario ↗
- Alternativa: Un comentarista sugirió que sería más útil permitir a los usuarios excluir carpetas sensibles específicas, como las claves SSH, para que no sean accesibles por ciertas aplicaciones. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗