Un tuit de 2011 de Burger King, originalmente destinado a dirigir a los clientes a un localizador de restaurantes, comenzó repentinamente a enviar a los usuarios a una página de Wikipedia que enumeraba campos de concentración nazis. Esto no fue el resultado de un hackeo a la cuenta de redes sociales de Burger King, sino más bien un evento de 'secuestro de enlaces' en el que un tercero logró recuperar el identificador único de Bitly utilizado en la publicación de hace una década.
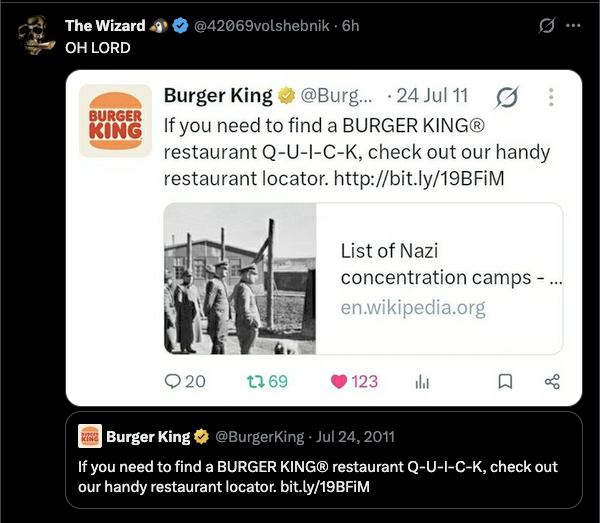
Esta imagen ilustra el evento de secuestro específico que involucra el contenido histórico de redes sociales de Burger King.
El mecanismo del secuestro de enlaces
Los enlaces cortos de Bitly constan de un prefijo y una 'mitad trasera': la cadena única de caracteres que determina el destino. En circunstancias normales, la política de Bitly establece que estas mitades traseras no pueden ser reutilizadas, incluso si la cuenta que las creó es eliminada.
Sin embargo, un fallo permitió a los actores malintencionados registrar estas mismas mitades traseras nuevamente. Cuando un enlace es 'secuestrado' de esta manera, el tuit o anuncio original permanece sin cambios, pero el destino es intercambiado. Esto permite a los atacantes redirigir el tráfico de publicaciones históricas de alta autoridad hacia sitios maliciosos, spam o contenido no relacionado sin necesidad de comprometer las credenciales de la marca original.
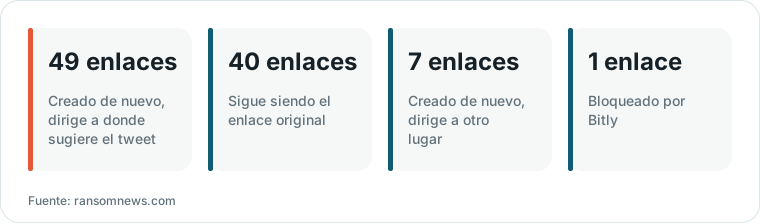
Gráfico elaborado por HN Digest a partir de cifras reportadas por ransomnews.com; los valores se muestran como aparecen en la fuente.
“Los enlaces cambiaron de manos en el lado de Bitly, por lo que los antiguos tuits envían a los lectores a dondequiera que los nuevos propietarios decidan.”
— Old Bitly links hijacked in Burger King, McDonald’s and Trump tweets
Evidencia de secuestros históricos
El análisis de tuits históricos reveló varios ejemplos de alto perfil de este comportamiento. Se encontró que un tuit de McDonald's de junio de 2011 redirigía a un artículo de Wikipedia sobre los ataques del 11 de septiembre, mientras que un tuit de Burger King de julio de 2011 fue redirigido a una lista de campos de concentración nazis.
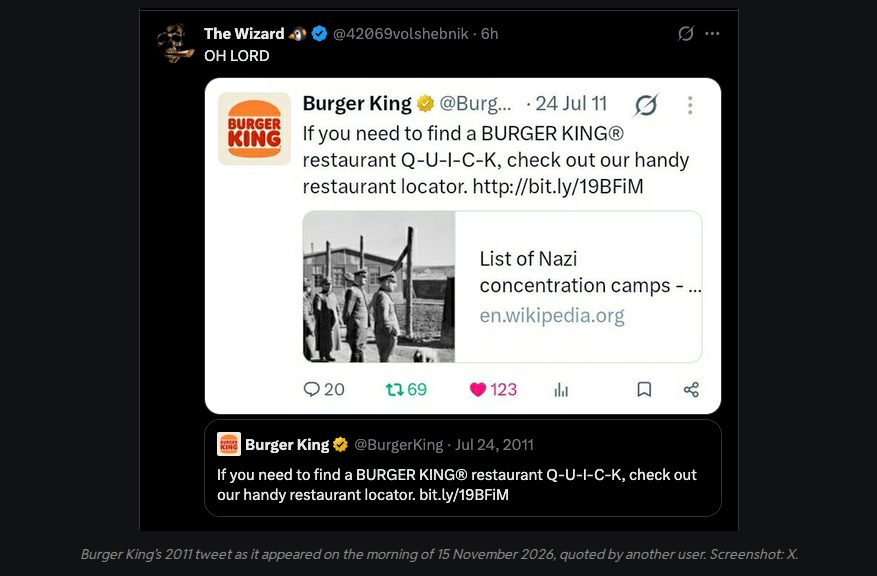
Esta imagen proporciona evidencia del destino del enlace secuestrado tal como lo observaron los usuarios a finales de 2026.
Una revisión de 97 enlaces de Bitly en los tuits de Donald Trump entre 2009 y 2013 mostró que 49 fueron recreados en una fecha posterior, principalmente en una ventana de 17 minutos en mayo de 2023. Otros enlaces fueron secuestrados tan recientemente como en noviembre de 2026, apuntando a perfiles de Roblox, videos de YouTube y páginas de Wikipedia sobre Jeffrey Epstein.
Discrepancias técnicas e impacto en las marcas
Los investigadores verificaron el secuestro revisando las páginas de información pública de Bitly, que muestran la fecha de creación de un enlace. Para el enlace secuestrado de Burger King, la fecha de creación figuraba como el 15 de noviembre de 2026, a pesar de que el tuit apareció en 2011. Esta discrepancia confirma que el identificador fue emitido por segunda vez.
El incidente resalta una importante compensación al usar acortadores de enlaces: si bien proporcionan brevedad y seguimiento, introducen un riesgo de 'enlace zombi'. Si una marca no mantiene sus enlaces cortos o si el proveedor de servicios no bloquea los identificadores, el contenido antiguo puede convertirse en un vector para redirigir el tráfico hacia destinos no deseados.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista compartió que su empresa utiliza un acortador de enlaces autoalojado para garantizar la seguridad y mejorar la fiabilidad de los códigos QR en condiciones de poca luz, señalando que tales servicios son relativamente sencillos de construir internamente. comentario ↗
- Experiencia: Otro usuario describió haber experimentado spam de dominios antiguos que anteriormente fueron utilizados por organizaciones de renombre a través de CNAMEs, sugiriendo que los administradores de dominios deberían monitorear activamente y dar de baja estos enlaces. comentario ↗
- Escéptico: Un comentarista cuestionó la propuesta de valor real de usar acortadores de enlaces para empresas o clientes en el panorama actual. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗