La infraestructura de la nube moderna afirma automáticamente las identidades de las máquinas para recursos como pods de Kubernetes e instancias de Azure, un proceso que elude el modelo tradicional de aprobación humana de Active Directory (AD). Si bien AD sigue siendo un elemento básico para la gestión de identidades humanas, su dependencia de un directorio unificado y el registro manual lo hacen cada vez más incompatible con la escala del desarrollo de software contemporáneo.
El colapso de la identidad aprobada por humanos
Active Directory funciona como un directorio LDAP y una implementación de Kerberos para gestionar identidades. Fue diseñado para una era en la que las máquinas eran activos físicos entregados a una sala y registrados por un administrador humano.
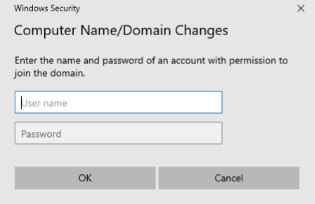
Esta imagen ilustra el proceso de registro manual aprobado por humanos para el que Active Directory fue diseñado originalmente.
En los entornos de nube modernos, los desarrolladores crean y deprecan bases de datos de prueba, clústeres de Kubernetes y ejecutores de CI a voluntad. Debido a que la aprobación humana no puede escalar a esta velocidad, muchas organizaciones recurren al uso de tokens de administrador para unir automáticamente nuevas identidades al directorio.
Este atajo socava el principio de seguridad central del directorio: que cada dispositivo de confianza sea explícitamente conocido por un humano. Incluso si estas automatizaciones se construyen, el directorio resultante carece de autoridad real porque aprueba automáticamente recursos de nube de corta duración.
“Active Directory fue construido para la aprobación humana de infraestructuras de larga duración, pero ahora a menudo aprueba automáticamente recursos de nube de corta duración.”
— The Active Directory Era Is Over: Machine Identity for AD Admins
De perímetros unificados a microperímetros
La era de Active Directory dependía de un gran perímetro de identidad donde una sola entrada de directorio otorgaba acceso a una amplia gama de infraestructura corporativa. En este modelo, el objetivo era mantener el perímetro lo más grande posible para asegurar un catálogo unificado de todas las identidades válidas.
La arquitectura de nube moderna ha pasado a un modelo de confianza cero donde las máquinas se autentican constantemente entre sí. Esto crea cientos de perímetros separados, ya que cada clave API, cadena de base de datos o token de autenticación representa una credencial para un servicio específico.
Debido a que estas credenciales a menudo existen fuera de un directorio central, pueden convertirse en 'identidades en la sombra' que son difíciles de rastrear y asegurar. Esto es particularmente cierto para servicios como la automatización de GitHub, que requieren tokens de acceso personal o claves privadas y no funcionan con identidades de directorio.
Federación y corretaje como soluciones modernas
Para gestionar estas identidades fragmentadas, las organizaciones se están desplazando hacia la federación de identidades y el corretaje de secretos. La federación de identidades, que a menudo utiliza OpenID Connect (OIDC), permite que una plataforma confíe en la aprobación de otra, como cuando AWS firma un token para una instancia EC2 para acceder a una base de datos en Azure.
Cuando la federación no es posible —como cuando un servicio solo acepta una clave API en texto plano— las organizaciones utilizan un enfoque de corretaje. En este modelo, un gestor de secretos actúa como corredor: las máquinas se autentican ante el corredor, que luego entrega de forma segura las credenciales necesarias a la carga de trabajo en tiempo de ejecución.
Este gráfico proporciona una comparación visual de las herramientas de gestión de secretos utilizadas para manejar las identidades de máquinas fuera de los directorios tradicionales.
Estos patrones proporcionan una forma de cumplir con los requisitos que Active Directory solía cubrir: identificar qué identidades existen, quién las avaló y dónde son válidas. Esto es cada vez más crítico a medida que las organizaciones adoptan agentes de IA que requieren sus propias identidades y políticas de seguridad separadas.
Qué dicen los lectores de Hacker News
- Experiencia: Un comentarista argumentó que Active Directory todavía posee las capacidades necesarias para estos casos de uso, señalando que incluso AWS recomienda usarlo para cuentas de servicio de Kubernetes a través de cuentas de servicio gestionadas por grupos. comentario ↗
- Escéptico: Otro usuario sugirió que es poco probable que Active Directory desaparezca por completo, particularmente para grandes instituciones locales que dependen de él para LDAP, DNS y políticas de host. comentario ↗
- Escéptico: Un comentarista expresó un fuerte escepticismo hacia la seguridad del sistema, caracterizando a Active Directory como un bloqueo de proveedor que debería eliminarse en lugar de integrarse en el centro de una organización. comentario ↗
- Escéptico: Un lector cuestionó la lógica de usar cuentas de servicio gestionadas por grupos, sugiriendo que podría ser una solución alternativa al hecho de que las políticas estándar de rotación de contraseñas son poco prácticas. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗