Un solo conjunto de credenciales robadas permitió a un atacante vulnerar más de una docena de organizaciones simultáneamente al explotar roles de proveedores de confianza que permanecieron activos mucho después de que ya no fueran necesarios. El atacante utilizó estas credenciales para extraer silenciosamente copias de seguridad de bases de datos de producción y archivos de perfiles de clientes de múltiples empresas, eludiendo los controles de seguridad estándar porque el acceso parecía legítimo en los registros del sistema.

Esta imagen ilustra el concepto central de la brecha: cómo un conjunto de credenciales robadas permitió a un atacante llegar a múltiples organizaciones.
El mecanismo de la confianza olvidada
La brecha ocurrió porque muchas empresas mantenían roles de nube activos para Qubole incluso después de haber dejado de usar la plataforma. Estos roles 'latentes' todavía estaban autorizados para leer casi todos los datos sensibles que el atacante tenía como objetivo.
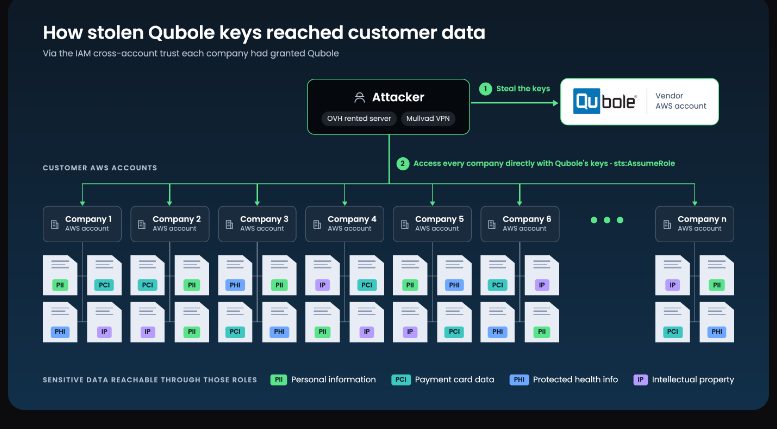
Esta imagen sirve como la representación visual principal del ataque a la cadena de suministro descrito en el artículo.
Debido a que las organizaciones habían configurado sus integraciones siguiendo las recomendaciones de AWS, el atacante pudo presentar el código ExternalId correcto. Para el proveedor de la nube, la actividad parecía provenir de Qubole mismo, a pesar de que el tráfico se originaba en un servidor alquilado de OVH y una VPN de Mullvad.
“Cuando un proveedor de confianza se ve comprometido, seguir las mejores prácticas no es suficiente, porque el acceso del atacante es real y parece legítimo en cada registro.”
— Inside the Qubole Supply Chain Attack: How Sentra Found It
Tácticas y exfiltración de datos
El atacante comenzó con una fase de prueba lenta en un rol de bajo valor antes de pasar rápidamente a la descarga masiva de miles de archivos de perfiles de clientes. Finalmente, pivotó hacia la extracción de copias de seguridad de bases de datos de producción desde diferentes direcciones de VPN para evitar la detección.
Para ampliar su alcance, el atacante utilizó varias técnicas para recolectar más credenciales, incluyendo la extracción masiva de secretos en Secrets Manager, la lectura de parámetros descifrados en SSM Parameter Store y el raspado de datos de usuario de EC2 en busca de scripts de inicio que contenían contraseñas.
Límites de detección y mitigación
Sentra rastreó el ataque comparando el contenido de los archivos filtrados con sus propios mapas de datos, reduciendo finalmente el alcance a un puñado de buckets de S3. Identificaron a Qubole como la única identidad externa con los permisos para alcanzar esos buckets específicos mientras exhibía un comportamiento anómalo.
Una limitación significativa en la seguridad en la nube es que muchos sistemas de almacenamiento no registran cada lectura de archivo por defecto. Si bien los registros de cifrado y los registros de acceso a archivos proporcionaron algunas pruebas, el volumen real de datos robados puede ser mayor de lo que se capturó en los registros.
El incidente demuestra que seguir las mejores prácticas es insuficiente contra los ataques a la cadena de suministro si esas prácticas permiten un acceso permanente. La mitigación requiere un enfoque de 'Zero Trust' para reducir los permisos de los proveedores solo a lo que se necesita hoy y una Detección y Respuesta de Datos (DDR) para señalar cuando una identidad de confianza se comporta como un atacante.