Investigadores de Layer3 Intel han identificado actividad de proxies residenciales originada en la red de la Casa Blanca. Los servicios de proxies residenciales funcionan vendiendo acceso a dispositivos cotidianos conectados a internet, permitiendo a los clientes enrutar su tráfico web a través de estos dispositivos para ocultar su ubicación e identidad reales. Este descubrimiento se realizó utilizando un nuevo Residential Proxy Observatory, una herramienta diseñada para proporcionar una visión global de la actividad de internet anonimizada y de la infraestructura de proxies.
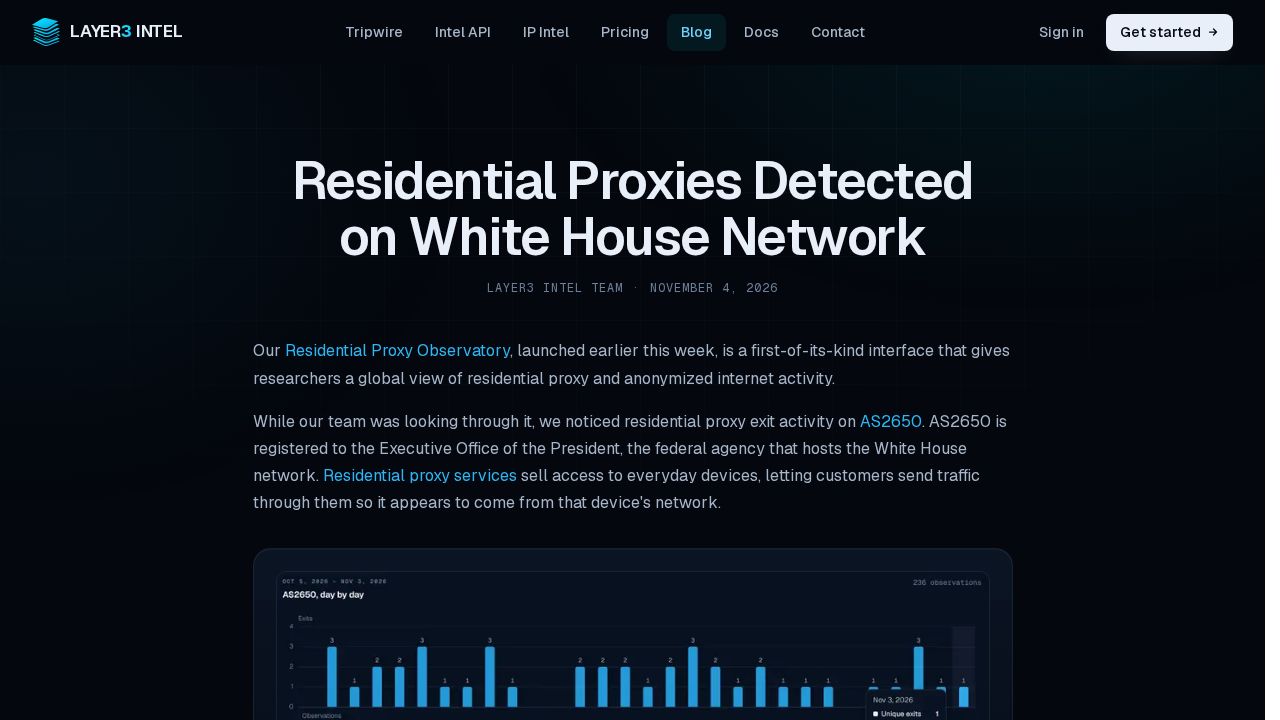
Entre el 5 de octubre y el 3 de noviembre de 2026, el flujo de enumeración del equipo de investigación registró 236 eventos de salida separados desde la red de la Casa Blanca (registrada como AS2650). Estas salidas se distribuyeron en seis direcciones IP diferentes durante un período de 30 días. Los datos mostraron que 28 servicios de proxies residenciales distintos estaban enrutando tráfico con éxito a través de esta red. Para confirmar los hallazgos, los investigadores cruzaron estas direcciones con otros servicios de detección, que identificaron de forma independiente las IP como salidas de proxies residenciales. El equipo señaló que esta actividad no fue el resultado de sondeos dirigidos; más bien, fue detectada por azar mientras se solicitaba acceso rotativo global a través de servicios de proxy públicos.
Los investigadores destacaron un patrón específico en los datos: la mayor parte de la actividad ocurrió durante las horas de la noche (hora del Este), con una concentración significativa entre las 5 p.m. y la medianoche. Este horario sugiere que el tráfico se originó en un dispositivo específico utilizado por un individuo en lugar de una red Wi-Fi pública para invitados. La principal preocupación es que un dispositivo en la red interna pueda estar infectado con un Software Development Kit (SDK) de proxy. Investigaciones anteriores han demostrado que los SDK de proxy mal asegurados pueden crear vulnerabilidades que permiten a actores externos evadir cortafuegos y moverse lateralmente dentro de una red privada. Si bien los investigadores pueden confirmar la existencia de las salidas de proxy, no pueden identificar el dispositivo específico, el individuo detrás de él ni el método exacto de infección en la red de la Casa Blanca. Este descubrimiento es parte de una tendencia más amplia en la que se han detectado proxies residenciales en ubicaciones extremas, incluyendo la Antártida y las islas remotas del Atlántico Sur, lo que ilustra el alcance global de esta infraestructura.