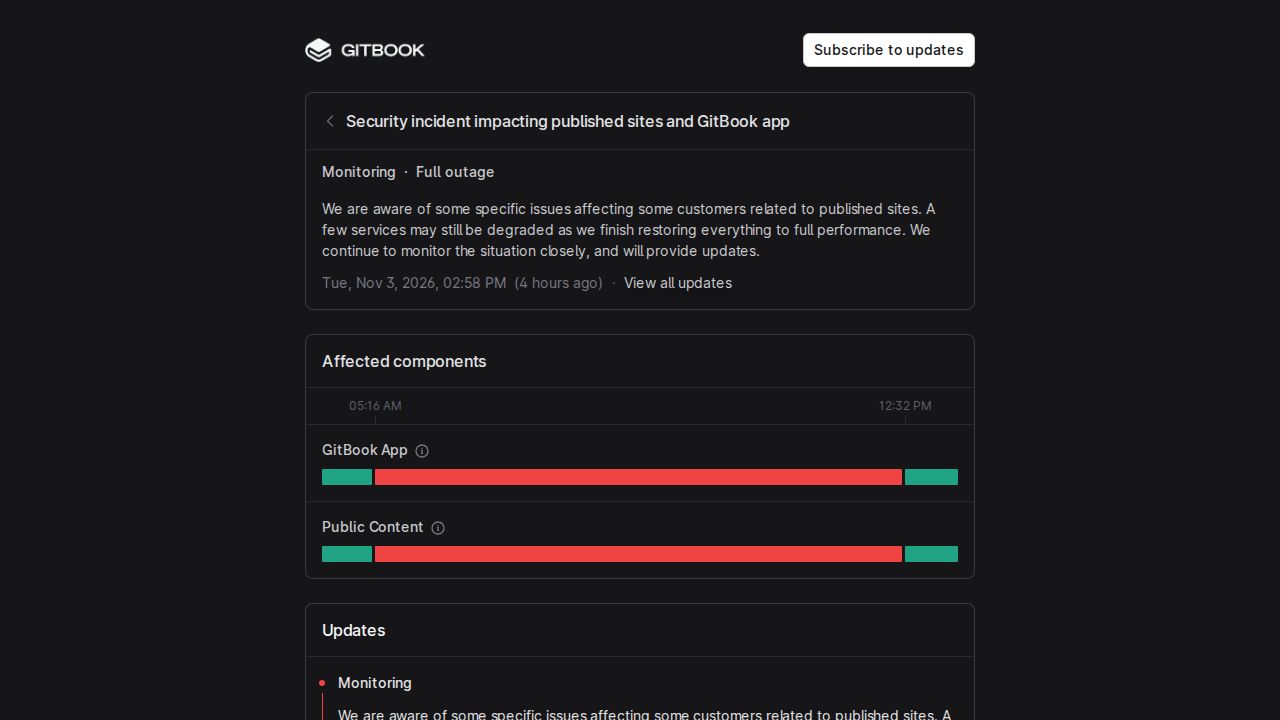
GitBook, una plataforma utilizada para alojar y gestionar documentación, experimentó una sofisticada brecha de seguridad que comenzó el 2 de noviembre de 2024. Según una declaración de la empresa, el incidente involucró un ataque altamente dirigido que utilizó agentes de IA para obtener acceso no autorizado a ciertas credenciales de infraestructura. En respuesta a la detección, GitBook desconectó la aplicación y los sitios de documentación autenticados para bloquear al atacante y asegurar el entorno. Desde entonces, la empresa ha reemplazado todos los secretos de infraestructura y está restaurando progresivamente los servicios a su rendimiento completo.
La investigación sobre la brecha sugiere que el atacante pudo haber accedido a varios tipos de datos sensibles. Estos incluyen secretos de Git Sync, tokens de API de GitBook y tokens de API de terceros utilizados para conectar herramientas externas a la plataforma. Además, la empresa señaló que las preguntas realizadas por los visitantes del sitio al GitBook Assistant podrían haber sido accedidas. Aunque GitBook afirmó que no encontraron evidencia de que se modificara contenido real dentro de la documentación, la exposición de estos tokens de autenticación representa un riesgo significativo para las integraciones y los flujos de trabajo automatizados vinculados a la plataforma.
Para mitigar el impacto, GitBook ha invalidado todos los tokens de API de los clientes y aconseja a todos los usuarios que tomen medidas inmediatas. Se instruye a los usuarios a rotar cualquier token de API de GitBook existente, así como cualquier token de API de terceros o secretos utilizados para conectar herramientas externas. Además, aquellos con integraciones publicadas que utilicen secretos o que utilicen el servidor MCP de GitBook deben rotar esos secretos y reautenticar sus servidores. Mientras la empresa prepara un análisis post-mortem completo, algunos usuarios han notado discrepancias entre la información proporcionada en la página oficial del incidente de seguridad y la página de estado de la empresa, y han expresado el deseo de obtener detalles técnicos más específicos sobre cómo se vieron comprometidas inicialmente las credenciales de infraestructura.