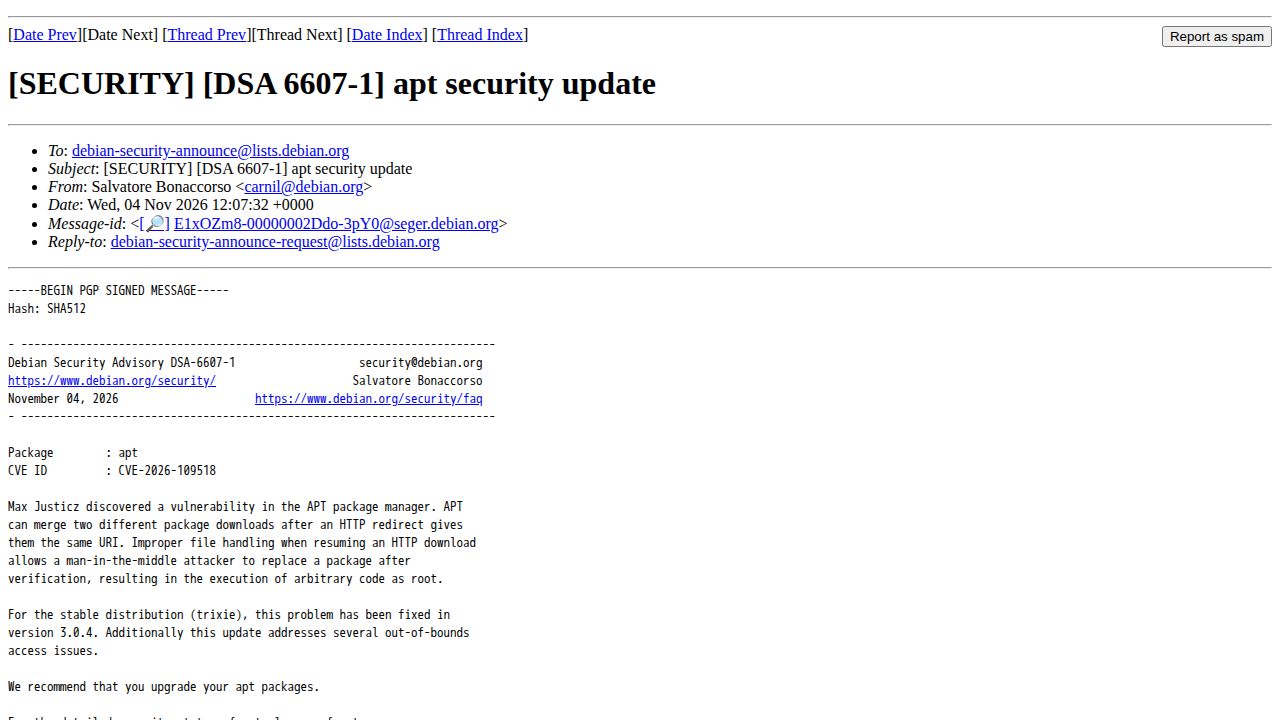
El proyecto Debian ha lanzado una actualización de seguridad para abordar una vulnerabilidad en el gestor de paquetes 'apt', identificada como CVE-2026-109518. El fallo surge de la forma en que 'apt' maneja la fusión de archivos durante las descargas HTTP reanudadas. Específicamente, si una redirección HTTP provoca que dos descargas de paquetes diferentes compartan el mismo Identificador de Recurso Uniforme (URI), 'apt' puede fusionar incorrectamente estas descargas distintas en un solo archivo. Este comportamiento crea una ventana de oportunidad para que un atacante de intermediario (man-in-the-middle) intervenga en el proceso de descarga.
Un atacante que explote esta vulnerabilidad podría reemplazar un paquete legítimo por uno malicioso después de que haya ocurrido la verificación inicial, pero antes de que la descarga se complete. Debido a que 'apt' puede fusionar los datos maliciosos en la estructura de archivo existente, el sistema podría terminar ejecutando código arbitrario con privilegios de root. Este riesgo es particularmente relevante en entornos donde la entrega de paquetes depende de HTTP estándar en lugar de protocolos cifrados, ya que el mecanismo de redirección puede ser manipulado por una entidad posicionada entre el usuario y el servidor.
Para mitigar esto, Debian ha lanzado la versión 3.0.4 del paquete 'apt' para la distribución 'trixie', la cual corrige la lógica de fusión y aborda varios problemas de acceso fuera de límites. Si bien la política de seguridad de Debian normalmente se centra en la retrocompatibilidad de las correcciones para mantener la estabilidad de las versiones existentes, esta actualización es fundamental para garantizar la integridad del proceso de instalación de paquetes. Se recomienda a los usuarios actualizar sus paquetes de inmediato. Aunque las herramientas automatizadas como 'unattended-upgrades' pueden ayudar a mantener la seguridad, la vulnerabilidad subraya la importancia de verificar la integridad de la propia ruta de descarga.