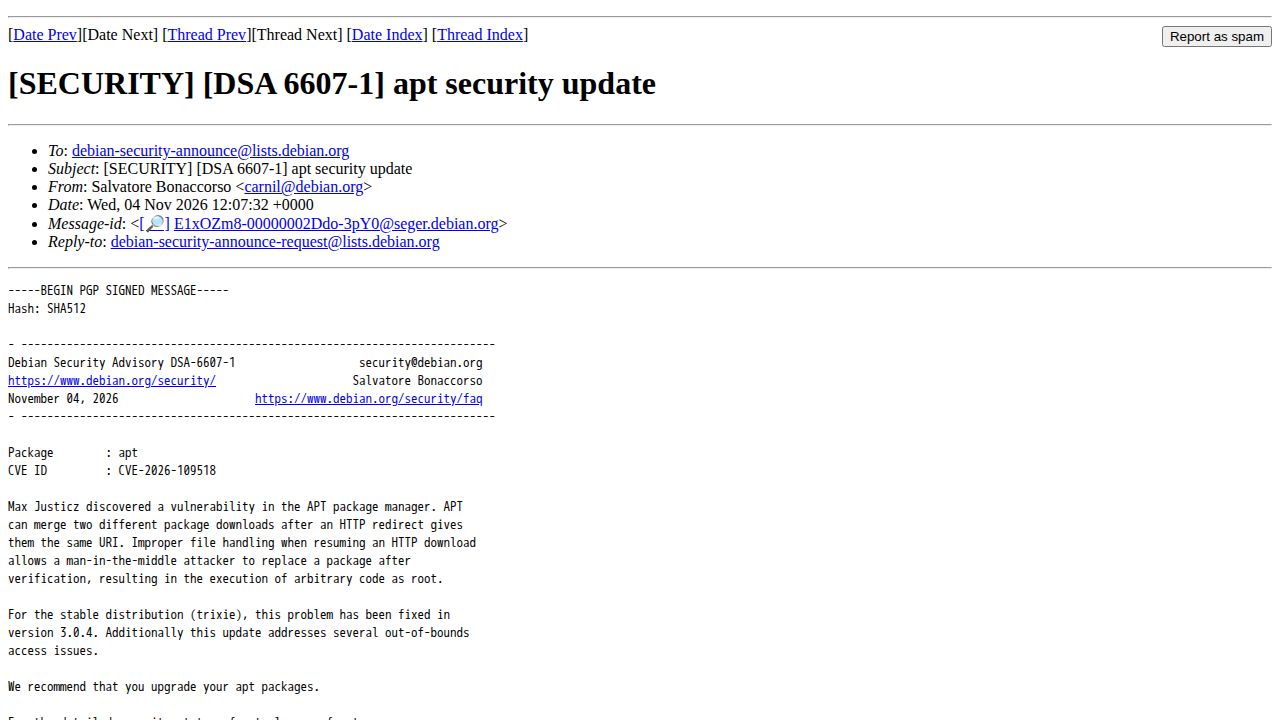
El equipo de seguridad de Debian ha emitido un aviso (DSA-6607-1) sobre una vulnerabilidad crítica en el gestor de paquetes APT, la herramienta principal utilizada para instalar y gestionar software en sistemas basados en Debian. El fallo, identificado como CVE-2026-109518, permite a un atacante de tipo man-in-the-middle (MITM) ejecutar código arbitrario con privilegios de root. Esto ocurre porque APT puede ser engañado para fusionar dos descargas de paquetes diferentes si una redirección HTTP hace que compartan el mismo Identificador de Recurso Uniforme (URI). Cuando se combina con un manejo de archivos inadecuado durante la reanudación de una descarga HTTP, un atacante puede reemplazar un paquete legítimo por uno malicioso después de que haya ocurrido la verificación inicial.
El mecanismo técnico se basa en la forma en que APT maneja las descargas fragmentadas a través de conexiones no cifradas. Debido a que la capa de transporte no está cifrada, un atacante MITM puede observar el tráfico y manipular el proceso de redirección. Al asegurar que un archivo malicioso esté asociado con un URI que APT espera que sea un paquete legítimo, el atacante puede eludir las comprobaciones de integridad que normalmente ocurrirían durante una descarga estándar. Esta vulnerabilidad específica resalta un riesgo significativo en los sistemas que dependen de HTTP sin cifrar para la distribución de paquetes, ya que la falta de cifrado en la capa de transporte permite la manipulación del flujo de descarga antes de que se ensamble el archivo final.
Debian ha abordado este problema lanzando la versión 3.0.4 para la distribución estable (trixie). La actualización también resuelve varios problemas de acceso fuera de límites. Si bien el proyecto Debian ha sostenido durante mucho tiempo que las firmas PGP proporcionan integridad suficiente para los paquetes, esta vulnerabilidad sirve como un ejemplo práctico de los riesgos asociados con el uso de HTTP sin cifrar. Depender únicamente de las firmas significa que, aunque se puede verificar la autenticidad del archivo final, el proceso de obtención y fusión de esos archivos permanece expuesto a la interceptación. Se recomienda encarecidamente a los usuarios que actualicen sus paquetes APT de inmediato para mitigar el riesgo de ejecución de código no autorizada.