Un conductor de un Renault Latitude 2014 descubrió que el reloj del tablero de su vehículo estaba desincronizado tras un cambio de horario de verano. Al investigar el menú de configuración, se dio cuenta de que la opción 'Ajustar hora' no aparecía en absoluto. A través de la ingeniería inversa del firmware de la unidad —un sistema TomTom Carminat LIVE que ejecuta un kernel Linux 2.6.28.10— el propietario determinó que el sistema de navegación estaba diseñado para ocultar el menú de ajuste de hora a menos que se insertara una tarjeta SD de navegación legítima. El sistema utilizaba Gestión de Derechos Digitales (DRM) para verificar el ID único (CID) y las firmas de la tarjeta SD, bloqueando efectivamente a los usuarios que no poseían los mapas oficiales.
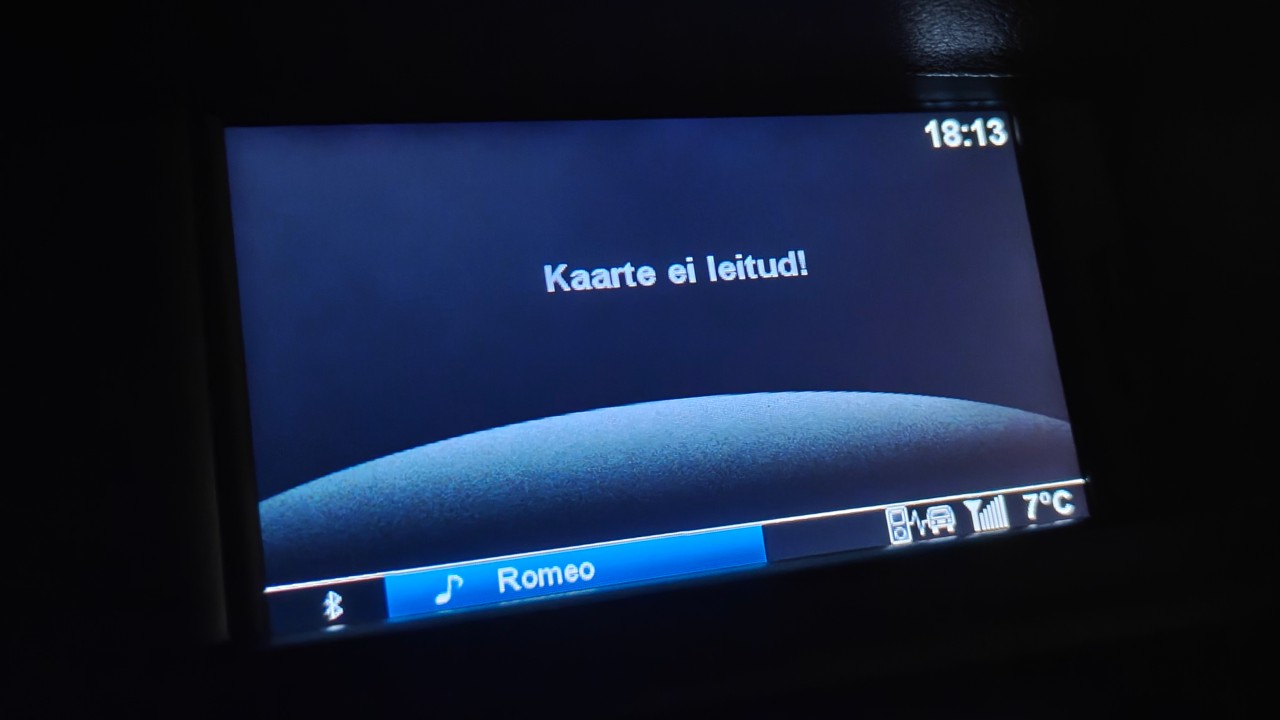
Esta imagen demuestra el comportamiento del sistema cuando falla al verificar la tarjeta SD de navegación.
La arquitectura de seguridad del sistema presentó varios obstáculos para el acceso no autorizado. La mayoría de las particiones estaban montadas con permisos `noexec`, lo que impedía que los scripts o binarios en la tarjeta SD externa se ejecutaran. Además, aunque el propietario identificó una vulnerabilidad de salto de ruta (path traversal) en un analizador de scripts que permitía escribir texto ASCII en ubicaciones arbitrarias, el sistema de archivos raíz estaba montado como de solo lectura. Esto significaba que, incluso si se podía escribir un comando en el disco, no se podía ejecutar ni utilizar para modificar directamente los archivos de configuración del sistema. Estas capas de protección estaban destinadas a prevenir la piratería de mapas, pero resultaron en un sistema donde incluso los ajustes básicos del reloj eran inaccesibles sin el hardware oficial.
Para eludir estas restricciones, el propietario empleó una técnica común en la explotación de kernels: manipular el archivo `core_pattern`. Al usar la vulnerabilidad de salto de ruta para escribir una cadena específica en `/proc/sys/kernel/core_pattern`, instruyó al kernel para que ejecutara un script de carga (payload) cada vez que un proceso fallara. Luego, provocó un fallo ejecutando `/bin/dbus-monitor`, el cual fallaría al conectarse al bus del sistema y activaría un SIGABRT. Esto obligó al kernel a ejecutar un script ubicado en la tarjeta SD con privilegios de root, superando con éxito las restricciones de montaje `noexec` y permitiendo al propietario acceder finalmente al menú oculto de ajuste de hora. Si bien el jailbreak logró el objetivo, resalta un diseño donde la protección contra la piratería de mapas crea una fricción significativa para las funciones básicas del usuario.
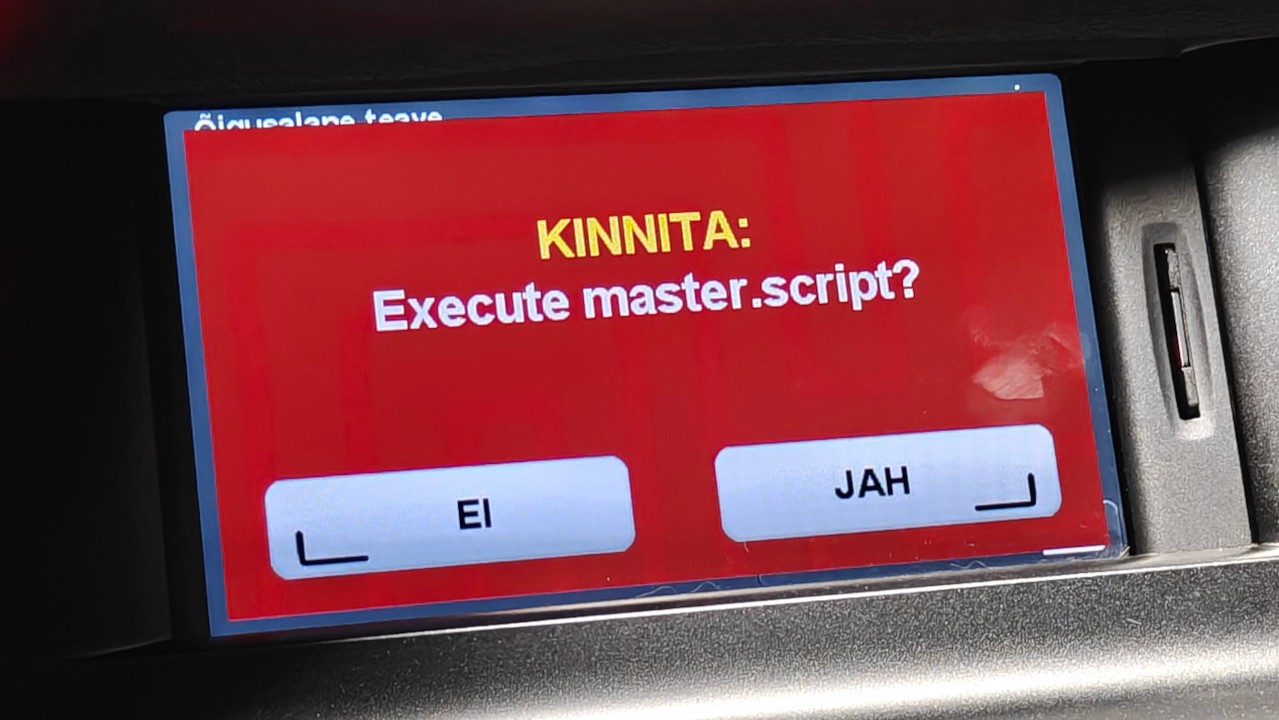
Esta imagen ilustra la ejecución exitosa del script de carga en la pantalla de la unidad principal.