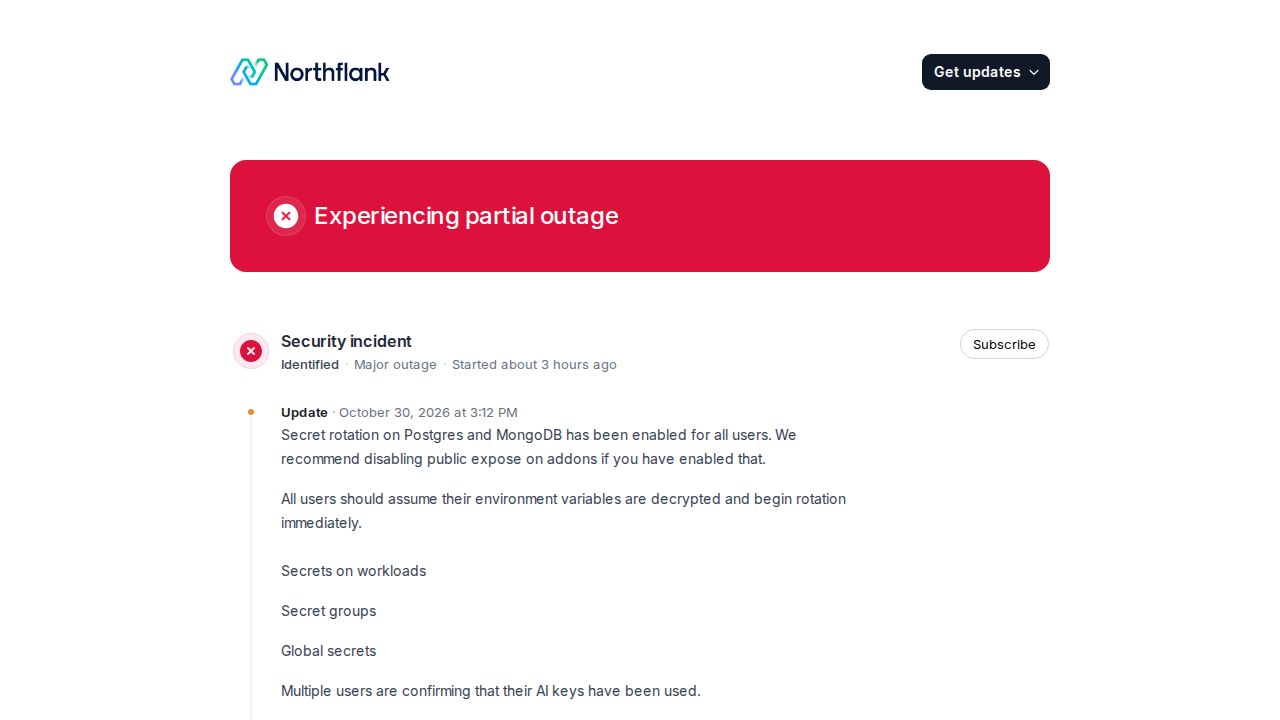
Northflank, un proveedor de Plataforma como Servicio (PaaS) que simplifica el despliegue de aplicaciones, informó recientemente de una brecha de seguridad. El incidente ha provocado una discusión más amplia sobre la postura de seguridad de las ofertas modernas de PaaS, a menudo denominadas 'neoclouds'. Estas plataformas pretenden ofrecer una experiencia más amigable para el usuario que la infraestructura de nube tradicional, pero la brecha resalta los riesgos asociados con la externalización de la gestión de la infraestructura central a startups de terceros.
Los comentaristas en Hacker News discutieron los desafíos estructurales de asegurar un entorno PaaS. Un comentarista, escribiendo como btown, señaló una dificultad arquitectónica fundamental: debido a que los usuarios y los agentes automatizados esperan ver las variables de entorno (como claves API y secretos) directamente a través de una interfaz de usuario de gestión o una Interfaz de Línea de Comandos (CLI), estas credenciales no pueden segregarse fácilmente del entorno web orientado al público. Si bien el cifrado en reposo es una defensa estándar, el requisito de mostrar estos valores significa que un compromiso del servidor web de gestión o de la API podría permitir que un atacante obtenga secretos mediante la suplantación de identidad.
La brecha también alimentó un debate sobre si los usuarios deberían migrar de nuevo a los hyperscalers establecidos. Un comentarista, dangoodmanUT, sugirió que la experiencia 'más agradable de usar' de las startups de infraestructura puede no ser suficiente para superar los requisitos de seguridad, particularmente para clientes empresariales. Otros cuestionaron la superioridad de seguridad real de los hyperscalers, mientras que algunos argumentaron que los avances en IA están haciendo que el autoalojamiento sea más fácil al reducir la barrera técnica para gestionar sistemas Linux. A pesar de estas opiniones divergentes, el incidente subraya la tensión entre la facilidad de uso proporcionada por el PaaS moderno y las rigurosas demandas de seguridad de los entornos de producción.