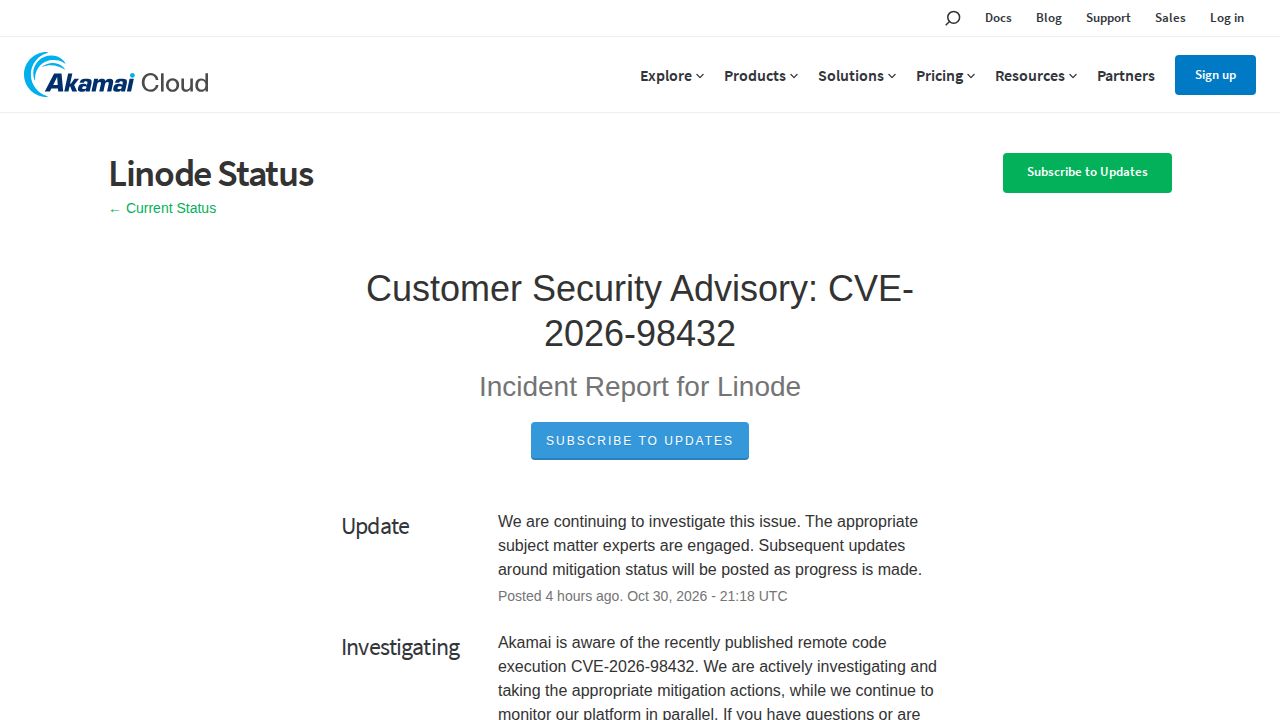
Linode, un proveedor de infraestructura en la nube, ha informado oficialmente sobre un incidente de seguridad a través de su página de estado. Si bien los detalles técnicos específicos de la brecha siguen siendo limitados en el informe inicial, el anuncio ha provocado un escrutinio significativo sobre la naturaleza del evento y el estado actual de la seguridad de la infraestructura. Algunos observadores señalaron que la falta de detalles específicos podría sugerir que la empresa se encuentra actualmente en el proceso de parchear una vulnerabilidad recién identificada, en lugar de responder a una exfiltración de datos confirmada a gran escala.
En la discusión que lo acompaña, los comentaristas expresaron su preocupación por un percibido 'punto de inflexión' en la ciberseguridad, donde la frecuencia de los hackeos reportados está comenzando a abrumar el ciclo de noticias. Un tema recurrente en la conversación es el papel de la inteligencia artificial en las amenazas modernas. Algunos participantes sugirieron que los ataques impulsados por IA están pasando de atacar activos de alta liquidez, como las criptomonedas, a atacar infraestructuras más amplias y plataformas de Software como Servicio (SaaS). Estos comentaristas argumentaron que la siguiente fase de esta tendencia podría ver un aumento en los ataques contra infraestructuras tradicionales, bancos y pequeñas empresas, lo que potencialmente obligaría a un cambio hacia la 'IA defensiva' para contrarrestar las amenazas automatizadas de alta velocidad.
A pesar de la alarma, otras perspectivas en el hilo enfatizaron que las mejores prácticas de seguridad estándar —como el uso de gestores de secretos, cifrado, reglas de firewall robustas y copias de seguridad— siguen siendo efectivas para la mayoría de los usuarios que no son objetivos de alto valor. Un comentarista argumentó que el percibido 'armagedón de la seguridad' puede estar exacerbado por los usuarios que delegan el pensamiento crítico sobre la seguridad a los LLMs, lo que puede llevar a la omisión de pasos en el ciclo de vida de la seguridad. La discusión resalta una tensión entre el miedo a los ataques de IA automatizados y de alta frecuencia y la relevancia continua de la higiene de seguridad fundamental para el proveedor de servicios promedio.