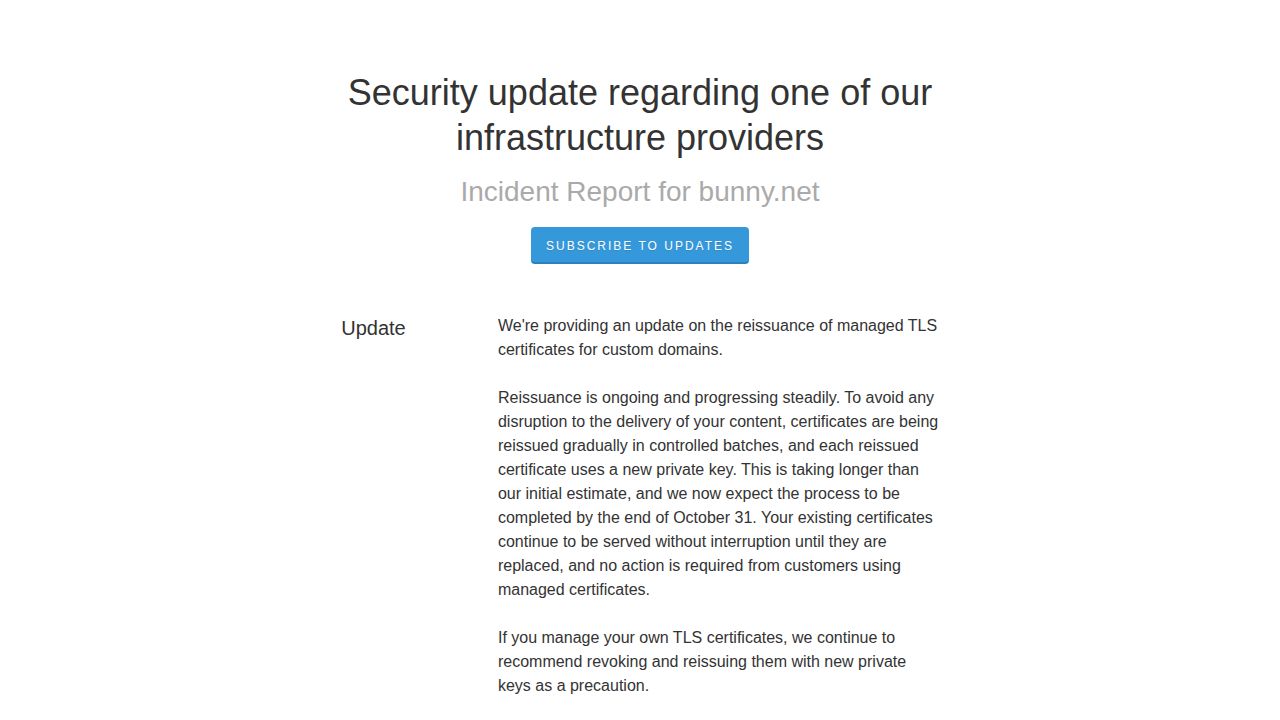
Bunny CDN, un proveedor de red de entrega de contenido (CDN), abordó recientemente un incidente de seguridad relacionado con uno de sus nodos de infraestructura. Según una actualización de estado de la empresa, un proveedor de infraestructura de terceros informó sobre un acceso no autorizado a un servidor utilizando software de gestión de terceros. Este servidor específico albergaba uno de los nodos de CDN de Bunny en Armenia. Tras recibir la alerta, el equipo de ingeniería de Bunny tomó medidas para dejar de enrutar tráfico a través del servidor afectado en un plazo de 20 minutos. Posteriormente, la empresa preservó los registros de seguridad para su investigación, borró el servidor y revocó su acceso a todos los demás sistemas internos. El nodo ha sido eliminado permanentemente de su infraestructura.
Aunque Bunny CDN declaró que las investigaciones aún no han encontrado pruebas definitivas de acceso no autorizado a su servidor específico, reconocieron la posibilidad de exposición. Si ocurrió una brecha, los datos potencialmente comprometidos podrían incluir contenido de CDN almacenado temporalmente en caché, configuraciones de Pull Zone y certificados TLS guardados en ese nodo específico. En respuesta, la empresa ha revocado y reemitido proactivamente los certificados TLS para sus dominios principales de la plataforma, incluidos b-cdn.net y bunny.run. Para los clientes que utilizan certificados gestionados, Bunny está manejando la reemisión automáticamente; sin embargo, se aconseja a los clientes que gestionan sus propios certificados que los revoquen y vuelvan a emitirlos con nuevas claves privadas como medida de precaución.
El incidente ha generado debate sobre la postura de seguridad de los proveedores de infraestructura de terceros y las implicaciones para los usuarios finales. Algunos observadores señalaron que el incidente parece derivar de una brecha en el proveedor de infraestructura (identificado por algunos como Gcore) en lugar de una brecha directa en los propios sistemas de Bunny. No obstante, la necesidad de que los clientes roten manualmente sus propios certificados ha despertado preocupaciones sobre el posible compromiso de secretos de los clientes. El incidente resalta los riesgos inherentes a la infraestructura de múltiples capas, donde una vulnerabilidad en el software de gestión de un proveedor puede afectar la seguridad de los servicios alojados en ese hardware. No se informó de que otros datos de clientes se vieran comprometidos en el informe del incidente.