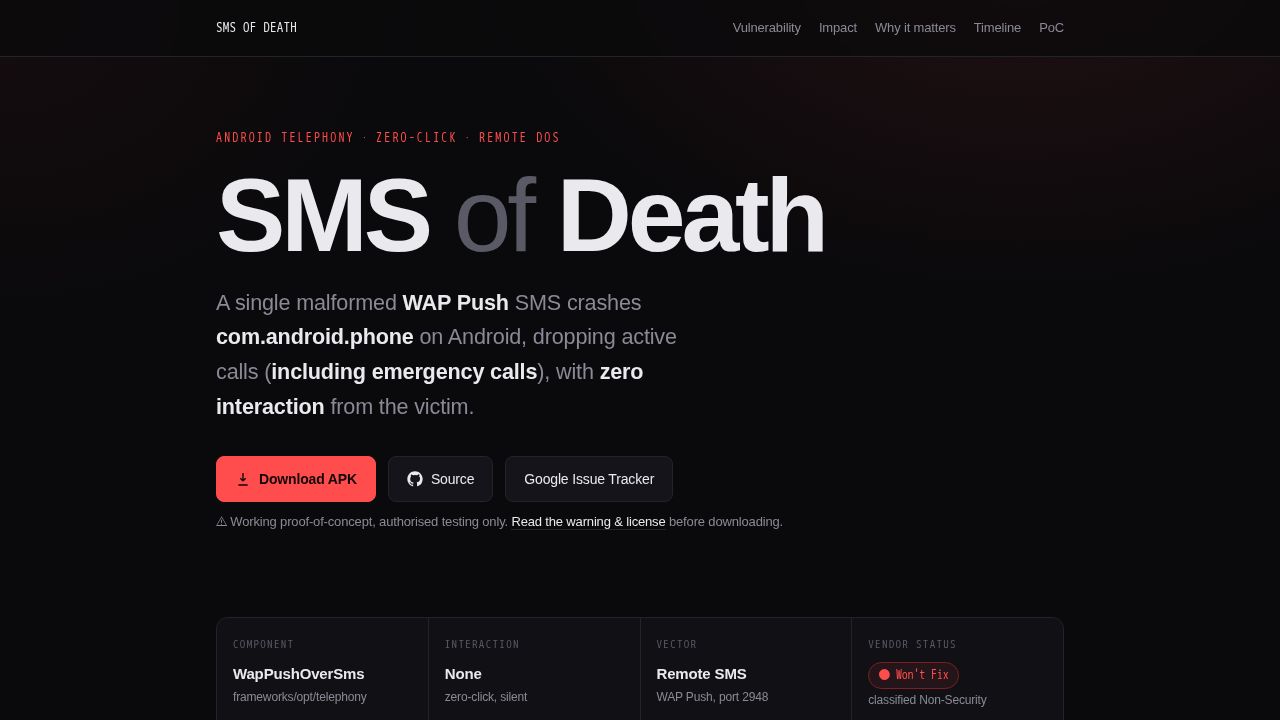
Un investigador de seguridad, Mark Blaszczyk, ha publicado un informe que detalla una vulnerabilidad que permite un ataque de denegación de servicio (DoS) remoto y sin clics en dispositivos Android. Según el informe, el ataque utiliza un WAP push —un método para enviar datos a un dispositivo móvil— para provocar un fallo a nivel de sistema. El investigador describe el exploit como 'silencioso' porque no requiere ninguna interacción por parte de la víctima; el mensaje no aparece en la aplicación de mensajería estándar y el número del atacante nunca se muestra. El mecanismo principal consiste en enviar una carga útil específica al número de teléfono del objetivo, lo que, según afirma el investigador, puede causar que el dispositivo deje de responder o se bloquee.
Aunque el investigador ha proporcionado detalles técnicos e incluso un APK para su demostración, se informa que el fabricante ha asignado un estado de 'no se reparará' (won't fix) al problema. Esto ha provocado un debate significativo dentro de la comunidad de seguridad sobre la gravedad de la falla. Algunos observadores cuestionaron cómo un fabricante podría justificar una designación de 'no se reparará' para una vulnerabilidad remota y sin clics. Otros señalaron los obstáculos prácticos de tal ataque, específicamente si los operadores de redes móviles aceptarían o reenviarían las cargas útiles de WAP push específicas necesarias para llegar al dispositivo. La discusión también abordó la distinción entre los mensajes de texto SMS estándar y los protocolos especializados como WAP push, que son manejados de manera diferente por la infraestructura de red.
La divulgación también ha planteado preguntas sobre el estado actual del reporte de vulnerabilidades y el uso de herramientas automatizadas en el proceso de investigación. Algunos comentaristas criticaron la presentación de los hallazgos, señalando que el uso de resúmenes generados por IA a veces puede ocultar los matices técnicos de un descubrimiento. A pesar de estas críticas, el informe sirve como un estudio de caso de vulnerabilidades 'no se repararán': instancias en las que se reconoce una falla pero se deja sin parchear. Esto ocurre a menudo cuando los requisitos técnicos para un exploit exitoso se consideran demasiado altos para un uso generalizado, o cuando el riesgo se percibe como manejable por las defensas existentes a nivel de red. El investigador sugiere que hacer pública la explotación puede ser un paso necesario para presionar a los operadores o fabricantes para que implementen bloqueos más amplios contra tales cargas útiles.