El CVE Tracker es una herramienta de visualización de datos que rastrea el número de Common Vulnerabilities and Exposures (CVE) emitidas por mes desde 1999. Las CVE son identificadores estandarizados para vulnerabilidades de ciberseguridad divulgadas públicamente en software y hardware. El rastreador proporciona diversas vistas, incluyendo conteos acumulativos, tendencias diarias y filtros específicos para modelos 'NSA 0-Days' y 'Shigure'. Al graficar estos números a lo largo de décadas, la herramienta destaca una notable aceleración en la frecuencia de las divulgaciones de vulnerabilidades en años recientes.
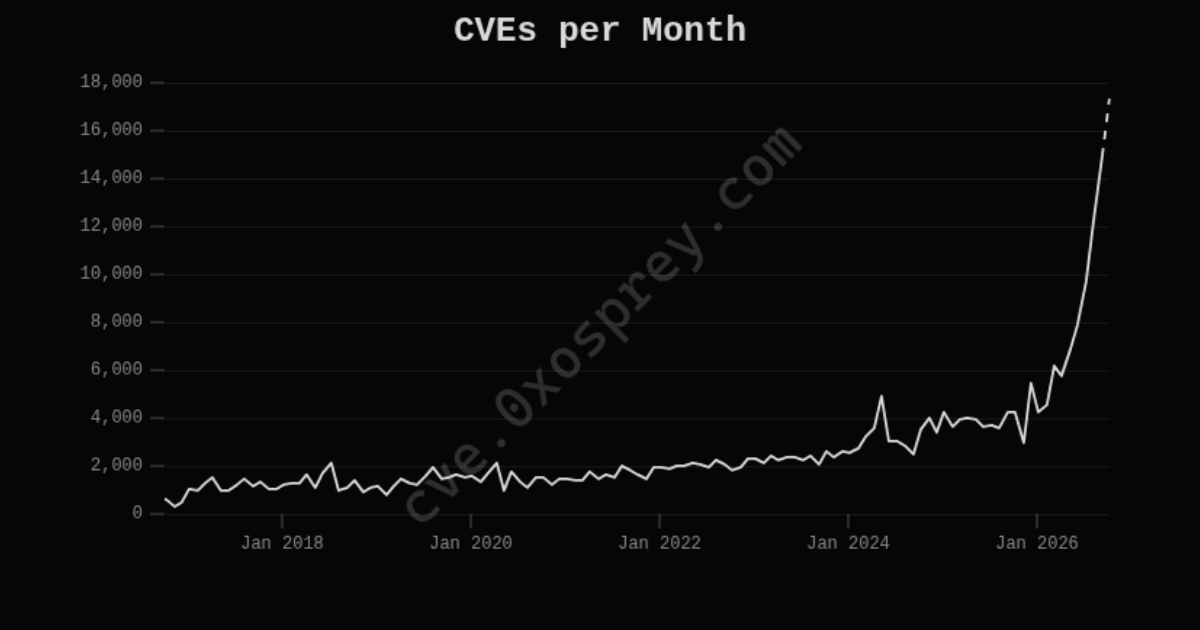
El rastreador proporciona diversas vistas, incluyendo conteos acumulativos y tendencias diarias, para resaltar la aceleración de las divulgaciones de vulnerabilidades.
La discusión en torno al rastreador sugiere que el reciente aumento en el número de CVE puede estar influenciado por varios factores más allá de un simple incremento en los fallos de seguridad reales. Una teoría prominente es que la inteligencia artificial se está utilizando para descubrir vulnerabilidades en décadas de código existente escrito por humanos, en lugar de simplemente crear nuevas. Otros señalan la 'Ley de Goodhart' —donde una medida se convierte en un objetivo— sugiriendo que el gran volumen de CVE podría reflejar un cambio en el comportamiento de reporte. Por ejemplo, algunas organizaciones podrían abrir CVE para forzar actualizaciones de software cuando se deniegan las solicitudes estándar. Además, algunos proyectos, como el kernel de Linux, tienen fama de ser excesivamente cautelosos, asignando CVE a casi cualquier corrección de errores que teóricamente podría ser explotada, lo que puede inflar el recuento total.
Las limitaciones técnicas y los matices de los datos también complican la interpretación de la tendencia. Los comentaristas señalaron que las CVE de severidad 'crítica' pueden estar creciendo a un ritmo mucho más rápido que la población general de vulnerabilidades. También existen preocupaciones con respecto a la consistencia de los datos; algunos usuarios informaron discrepancias entre los números mostrados en el sitio y los archivos JSON originales, y otros notaron que el interruptor de escala logarítmica del sitio a veces falla al renderizarse correctamente. Además, algunos argumentan que el sistema actual CVE/CVSS está desactualizado para la era moderna del desarrollo de software rápido influenciado por la IA, donde el tiempo entre el descubrimiento y la divulgación se ha reducido significativamente. Estos factores sugieren que, si bien el rastreador proporciona una visualización clara de una tendencia creciente, las razones subyacentes de ese crecimiento son una mezcla de avance tecnológico, políticas de reporte y elecciones de clasificación sistémica.