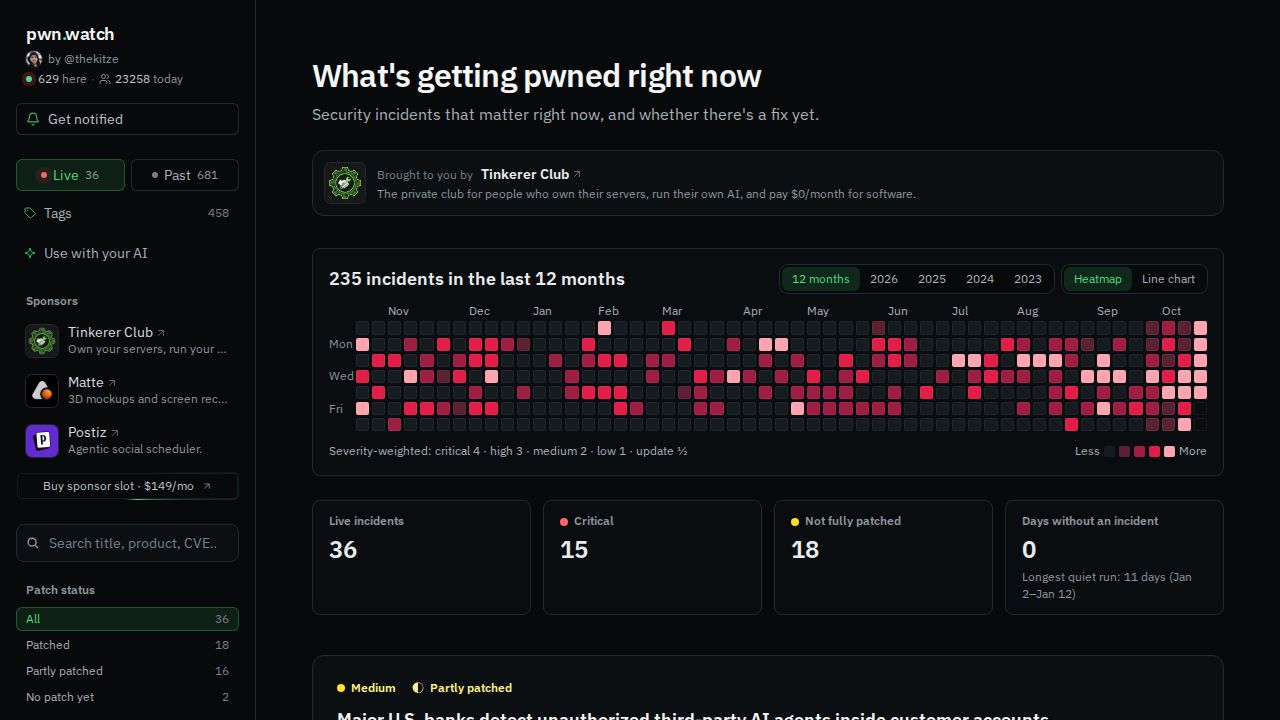
La plataforma pwn.watch funciona como un rastreador en tiempo real de incidentes de seguridad, ofreciendo un mapa de calor de vulnerabilidades y exploits activos. Al agregar datos sobre lo que se está siendo 'pwned' actualmente —un término utilizado en ciberseguridad para describir un sistema que ha sido comprometido—, el sitio proporciona una representación visual del panorama de amenazas actual. El proyecto tiene como objetivo proporcionar una visión general de alto nivel sobre la postura de seguridad de diversas entidades, aunque algunos usuarios han señalado que la densidad actual de información en el sitio puede dificultar su asimilación rápida.
La discusión en torno a la herramienta destaca una creciente preocupación respecto al papel de los Modelos de Lenguaje Grande (LLMs) en el ecosistema de la ciberseguridad. Algunos observadores sugieren que esta generación de LLMs podría impulsar la mayor ola de incidentes de seguridad en la historia, ya que proporcionan tanto herramientas para los atacantes como posibles vías para la explotación automatizada. Existe un debate notable sobre el estado 'en curso' de ciertas vulnerabilidades; por ejemplo, algunos usuarios señalaron que una vulnerabilidad listada como activa y en curso podría haber sido ya parcheada, lo que plantea interrogantes sobre cómo la plataforma define el ciclo de vida de un incidente.
Más allá del seguimiento técnico de errores, la plataforma ha provocado reflexiones más amplias sobre el futuro de la seguridad digital. Algunos comentaristas sugirieron que la frecuencia creciente de fallos podría ser un subproducto de un cambio hacia sistemas más complejos e integrados con IA, mientras que otros argumentaron que estamos presenciando los últimos días del código 'descuidado' escrito por humanos a medida que los sistemas automatizados comienzan a identificar y corregir errores de manera más eficiente. La conversación también abordó las implicaciones prácticas de los agentes de IA interactuando con la infraestructura tradicional, como los sistemas bancarios, donde la distinción entre un agente 'rebelde' y una herramienta autorizada por el cliente sigue siendo un punto de contención significativo con respecto a la responsabilidad y la política de seguridad.