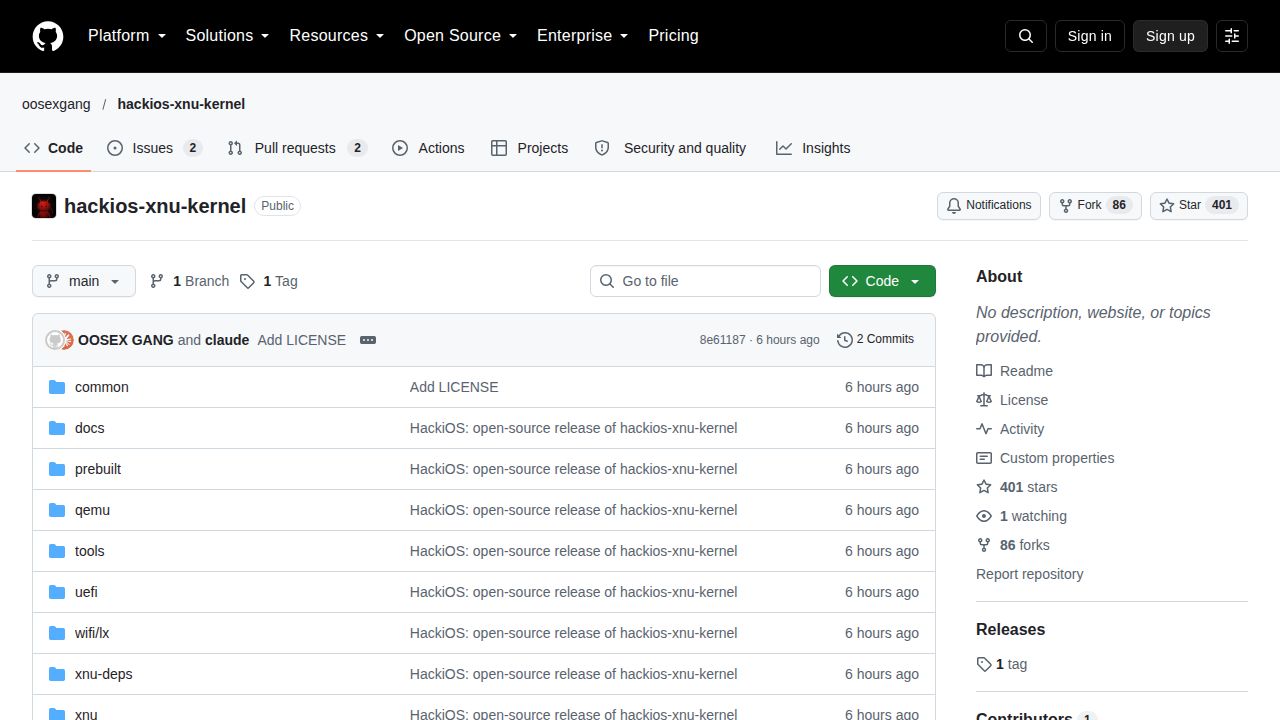
Un desarrollador ha compartido un proyecto que permite ejecutar el firmware completo de iOS 16.5 en dispositivos Android, una hazaña que refleja el histórico movimiento 'Hackintosh' donde macOS se portó a hardware no perteneciente a Apple. El proyecto, alojado en GitHub como hackios-xnu-kernel, utiliza un kernel personalizado para cerrar la brecha entre el software propietario de Apple y las arquitecturas de hardware de los teléfonos inteligentes Android. Según la documentación del proyecto y los comentarios de la comunidad, el firmware se ha iniciado con éxito en QEMU, el POCO X5 Pro 5G y varios dispositivos Xiaomi.
La implementación técnica implica obstáculos significativos, particularmente en lo que respecta a la abstracción de hardware y la gestión de energía. Una limitación reportada es que la versión actual del kernel aún no admite la carga; si bien el sistema operativo puede ejecutarse, el dispositivo solo se descarga durante su uso. Además, el proyecto enfrenta obstáculos sustanciales con respecto al ecosistema de seguridad de Apple. Debido a que el hardware carece de un Secure Enclave —un chip de seguridad dedicado en los iPhones—, funciones como el contenido de la App Store y el inicio de sesión con Apple ID no funcionan actualmente, ya que el demonio FairPlay se cierra cuando no encuentra el hardware de seguridad requerido.
La discusión de la comunidad en torno al proyecto destaca tanto su potencial de investigación como sus limitaciones prácticas. Algunos usuarios señalaron que, si bien este es un hito significativo para la investigación, muchas aplicaciones modernas de iOS podrían seguir sin ejecutarse debido a la antigüedad de la versión del firmware (16.5). Otros expresaron preocupaciones sobre las implicaciones para el mercado, sugiriendo que tal tecnología podría facilitar la creación de teléfonos 'réplica' más convincentes que imiten la interfaz de iOS. A pesar de estas preocupaciones, el proyecto está siendo visto por algunos como una posible vía hacia un entorno iOS totalmente jailbreakeado donde el kernel pueda modificarse libremente, una hazaña restringida en el hardware estándar de iPhone. El proyecto también mantiene un modelo financiado por la comunidad a través de un token en la BNB Chain para apoyar el desarrollo continuo.
Si bien el proyecto demuestra que las fronteras del hardware se están volviendo cada vez más fluidas, la falta de integración con los protocolos de seguridad propietarios de Apple sigue siendo una barrera principal para una experiencia de usuario fluida. Por ahora, el proyecto sirve principalmente como una prueba de concepto para la ejecución de sistemas operativos multiplataforma y como una herramienta para investigadores interesados en el funcionamiento interno del kernel XNU.