A medida que los agentes de IA autónomos se vuelven más capaces, requieren permisos más amplios para ser útiles, como la capacidad de interactuar con sistemas de archivos locales, gestionar instalaciones de software y autenticarse con APIs externas. Sin embargo, proporcionar estas capacidades a menudo crea riesgos de seguridad significativos, ya que un agente podría potencialmente exfiltrar datos privados o ejecutar llamadas al sistema no autorizadas. OpenShell de NVIDIA aborda esto proporcionando un 'entorno de ejecución seguro y privado' donde los agentes operan dentro de límites estrictamente definidos. En lugar de otorgar permisos amplios, OpenShell permite a los desarrolladores declarar políticas específicas sobre lo que cada agente puede tocar, y el sistema aplica estas reglas a nivel de kernel.
La imagen presenta el proyecto OpenShell, que proporciona un 'entorno de ejecución seguro y privado' para que los agentes de IA operen dentro de límites estrictamente definidos.
La arquitectura de OpenShell se basa en dos mecanismos principales para garantizar la seguridad. Primero, utiliza la aplicación de reglas a nivel de kernel para instrumentar cada acceso a archivos, llamada al sistema y conexión de red. Esto garantiza que las acciones de un agente se limiten a su sandbox designado; por ejemplo, las conexiones de red se interceptan y se verifican contra una política antes de que puedan salir del sandbox. Segundo, OpenShell incorpora la verificación formal para gestionar los cambios de política. Antes de que se apruebe una nueva regla de acceso, el sistema utiliza la verificación formal para señalar permisos riesgosos —como otorgar a un agente acceso a un nuevo host con credenciales existentes— permitiendo la revisión humana de expansiones potencialmente peligrosas en las capacidades del agente.
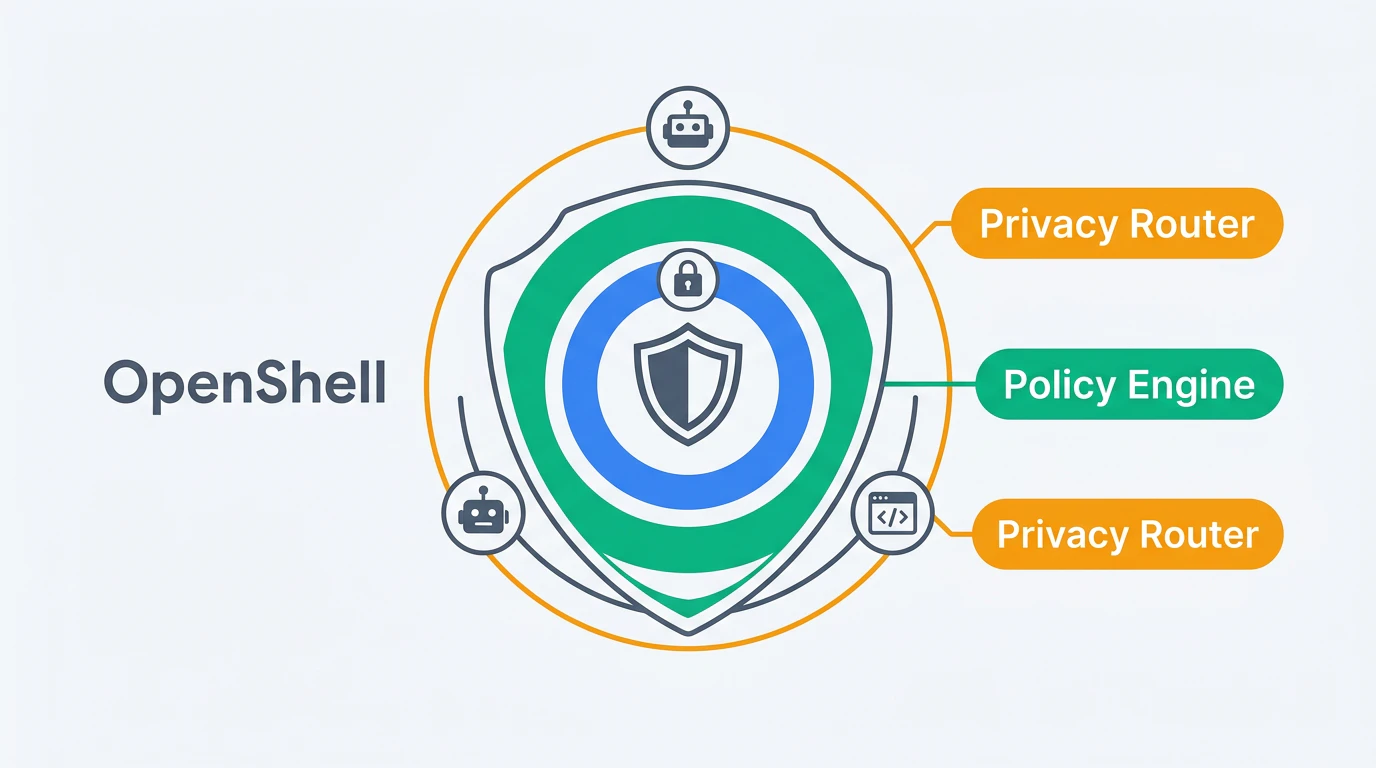
La arquitectura de OpenShell se basa en la aplicación de reglas a nivel de kernel y la verificación formal para garantizar que las acciones de un agente se limiten a su sandbox designado.
Si bien OpenShell proporciona un marco robusto para gestionar flotas de agentes, introduce compensaciones específicas con respecto a la autonomía del agente. Debido a que el entorno de ejecución aplica una postura de 'denegación por defecto', un agente puede ser bloqueado de realizar una acción necesaria hasta que un humano apruebe una actualización de política. Esto crea un equilibrio entre seguridad y usabilidad: el agente es más capaz porque puede acceder a recursos específicos, pero su 'libertad' está estrictamente gobernada por la política predefinida. Además, aunque el sistema evita el acceso no autorizado, no resuelve inherentemente el problema de la 'inyección de prompts', donde un agente podría ser manipulado para realizar una acción técnicamente 'permitida' pero lógicamente maliciosa dentro de su alcance permitido. Los usuarios aún deben diseñar cuidadosamente las políticas para asegurar que los permisos otorgados a un agente sean suficientes para su tarea pero lo suficientemente estrechos como para minimizar el riesgo.
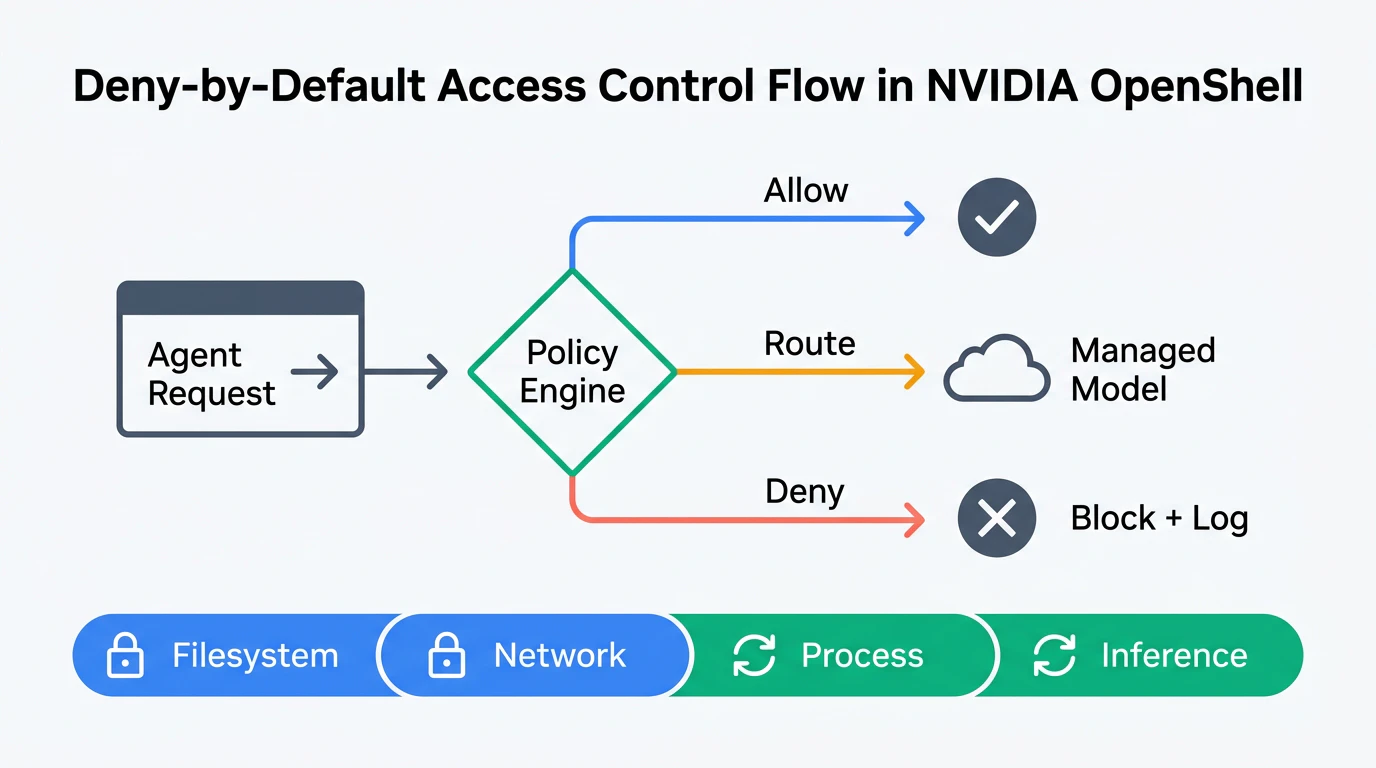
Debido a que el entorno de ejecución aplica una postura de 'denegación por defecto', un agente puede ser bloqueado de realizar una acción necesaria hasta que un humano apruebe una actualización de política.