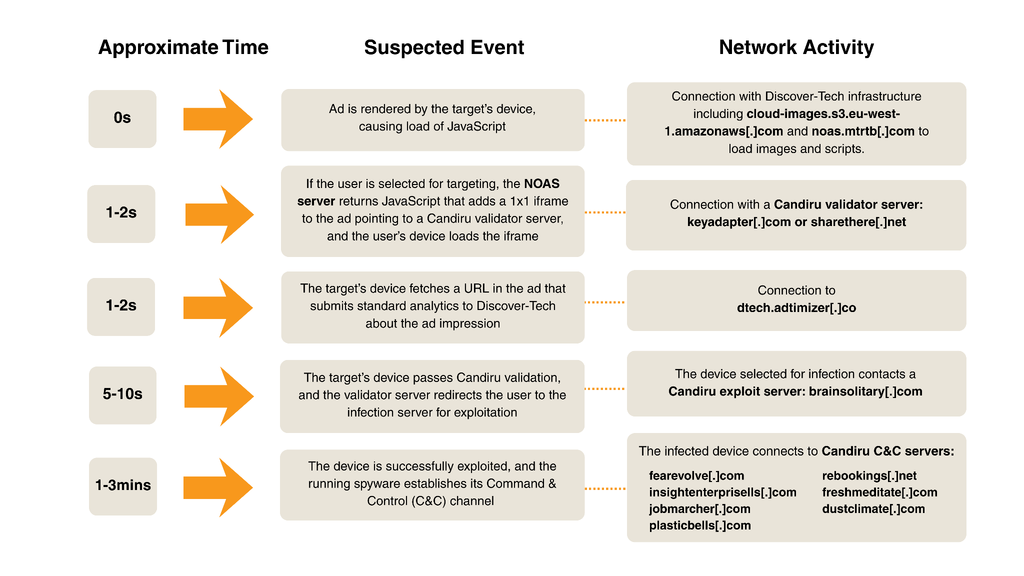
Investigadores de The Citizen Lab y Confiant han identificado un método que denominan 'AdFection', en el cual los anuncios en línea dirigidos se utilizan como un mecanismo de entrega para spyware mercenario. La investigación se centra en Discover-Tech, una empresa israelí que se presenta como una firma de publicidad legítima pero que presuntamente opera como un facilitador para socios de spyware como Candiru (rebrandeada como Integrity Labs) y Bindecy. Al aprovechar la infraestructura estándar del ecosistema de publicidad en línea, estos actores pueden entregar infecciones a los dispositivos en el momento en que se renderiza un anuncio, sin requerir ninguna interacción por parte del usuario.
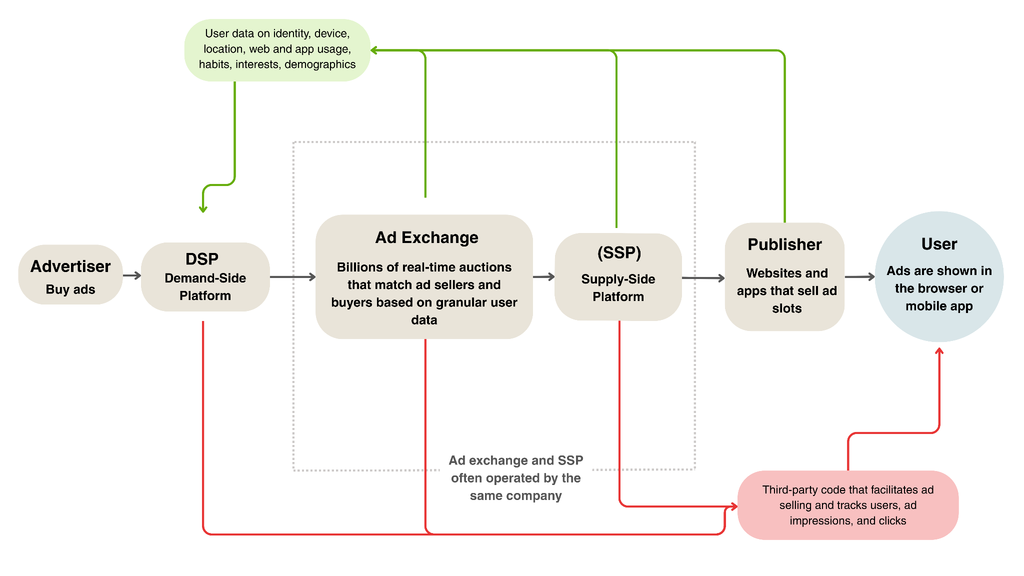
Esta figura ilustra el flujo técnico del mecanismo AdFection descrito en el primer párrafo.
El mecanismo se basa en la arquitectura estándar de Real-Time Bidding (RTB), donde los anunciantes pujan por la oportunidad de mostrar anuncios a usuarios específicos basándose en datos granulares como identificadores de dispositivos y direcciones IP. Se informa que Discover-Tech utiliza una plataforma llamada Controlium para permitir que los clientes de spyware perfilen y desanonimicen a individuos. La empresa también emplea un 'servidor NOAS' (o 'servidor getAd') que recibe identificadores publicitarios desde el dispositivo de un usuario. Basándose en la IP de origen y los identificadores, el servidor decide si devolver código JavaScript. Si el objetivo es elegible, el servidor entrega un código que puede ejecutar exploits de navegador para instalar spyware. Esta configuración permite a la empresa evitar compartir código malicioso directamente con las principales redes de anuncios que sirven los anuncios.
Esta figura explica la lógica específica del lado del servidor y el procesamiento de identificadores mencionados en el segundo párrafo.
La escala de esta operación es significativa; el análisis de cuatro mil millones de registros de pujas mostró que los anuncios de Discover-Tech aparecieron en casi 200,000 sitios web y aplicaciones únicas en docenas de países. Además, la investigación encontró que un actor de amenazas apodado 'DARK CARTOGRAPHER' utilizó la infraestructura de Discover-Tech para vincular IDs de publicidad móvil con números de teléfono, facilitando la desanonimización masiva. Si bien plataformas importantes como Google e IAB Europe han eliminado desde entonces a Discover-Tech de sus listas de proveedores 'certificados', el informe destaca una vulnerabilidad estructural en la industria publicitaria: los mismos sistemas diseñados para dirigir a los consumidores hacia productos pueden ser reutilizados para dirigir a individuos hacia la vigilancia. Las vulnerabilidades específicas del navegador explotadas en estos ataques de 'clic cero' siguen siendo un punto de escrutinio técnico, ya que el informe principal se centra en la vía de entrega más que en el código de exploit específico utilizado para lograr persistencia en el dispositivo anfitrión.
Esta figura respalda la descripción de las actividades del actor 'DARK CARTOGRAPHER' en el tercer párrafo.
Evidencia: - El informe de The Citizen Lab proporciona la confirmación técnica principal de la vía AdFection y el papel específico de las plataformas Controlium y el servidor NOAS de Discover-Tech (primario). - La investigación de Confiant corrobora la conexión entre Discover-Tech y la firma de spyware mercenario Candiru, detallando el uso de JavaScript ofuscado y handshakes de C2 (soporte-2).